#ColdcardWalletLossesExceed$115M
جهاز لم يُمسّ الإنترنت أبدًا أثبت للتو أن "غير متصل" لا يعني تلقائيًا "غير قابل للكسر".
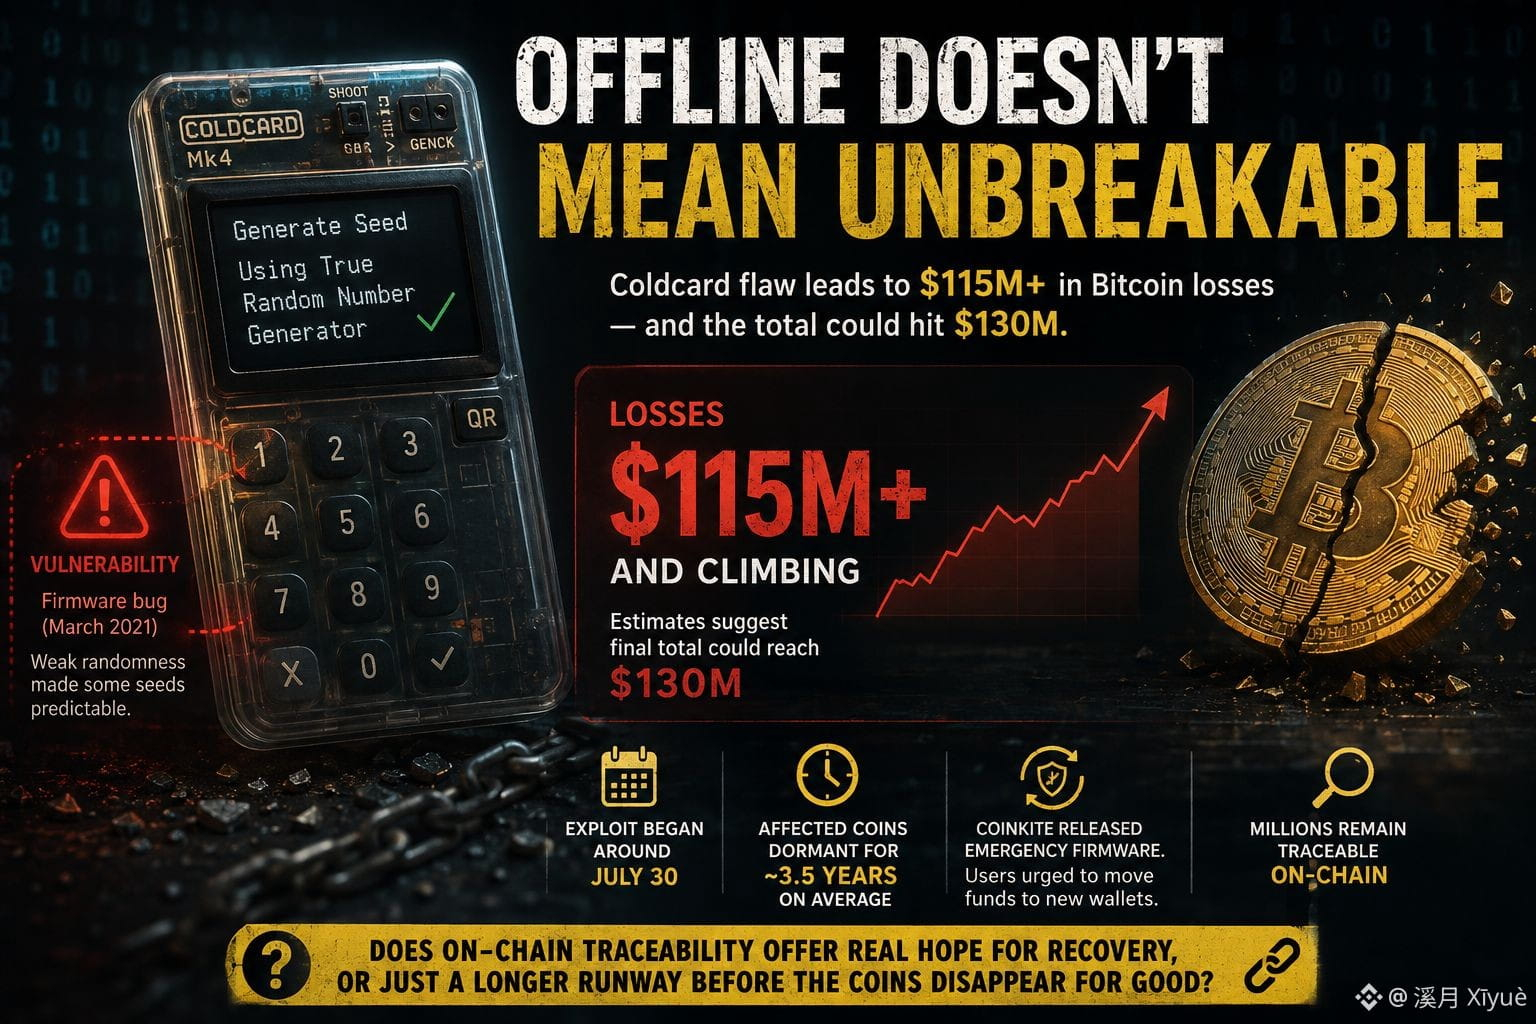
الخسائر المرتبطة بثغرة أمنية في Coldcard، وهي محفظة عتاد بيتكوين شائعة من شركة Coinkite، تجاوزت 115 مليون دولار وما زالت في ازدياد، وفقًا لـ Galaxy Research — مع بعض التقديرات التي تشير إلى أن الإجمالي النهائي قد يصل إلى 130 مليون دولار بينما يستمر تتبع الآثار. بدأت الثغرة تقريبًا في 30 يوليو وتتبع إلى خطأ برمجي في برنامج ثابت عمره خمس سنوات من مارس 2021: تقصير في كتابة الكود تسبب في أن بعض الأجهزة تولّد عبارات البذور (seed phrases) باستخدام مصدر عشوائية أضعف وأكثر قابلية للتنبؤ بدلًا من مولّد العتاد المدمج. وهذا جعل بعض المفاتيح الخاصة قابلة للتخمين رياضيًا بدلًا من سرقتها عبر التصيّد أو البرمجيات الخبيثة. ومن الجدير بالذكر أن الهجوم أصاب في الغالب محافظ كانت خاملة لفترة طويلة، حيث كانت العملات المتأثرة غير مستخدمة بمتوسط يقارب ثلاث سنوات ونصف. ومنذ ذلك الحين، أصدرت Coinkite برنامجًا ثابتًا طارئًا وتحث المستخدمين المتأثرين على نقل الأموال إلى محافظ تم إنشاؤها حديثًا.
وهذا مهم بما يتجاوز جهازًا واحدًا. لطالما اعتُبرت التخزينات الباردة المعيار الذهبي لأمان الحيازة الذاتية، وذلك بالضبط لأنها معزولة عن أسطح الهجوم المتصلة بالإنترنت. وهذه الحادثة تذكير بأن عشوائية توليد المفاتيح مهمة بقدر أهمية العزل عن الإنترنت — فالخلل المتضمن على مستوى البرنامج الثابت يمكن أن يقوض الأمان بغض النظر عن مدى "عدم اتصال" الجهاز.
ومع ملاحظة الباحثين أن جزءًا كبيرًا من العملات المسروقة لا يزال قابلًا للتتبع على السلسلة، فهل يقدّم ذلك أملًا حقيقيًا في الاسترداد، أم أنه مجرد مسار أطول قبل نقلها في النهاية إلى ما يتعذر الوصول إليه؟
$EDEN $HEMI
$RED