لقد بدأت أنظر إلى عمل “Dusk” الأمني من زاوية مختلفة: ليس فقط ما إذا كانت توجد ثغرات، بل مدى فعالية الشبكة في تحويل نتائج الأمن إلى تحسينات بنيوية.
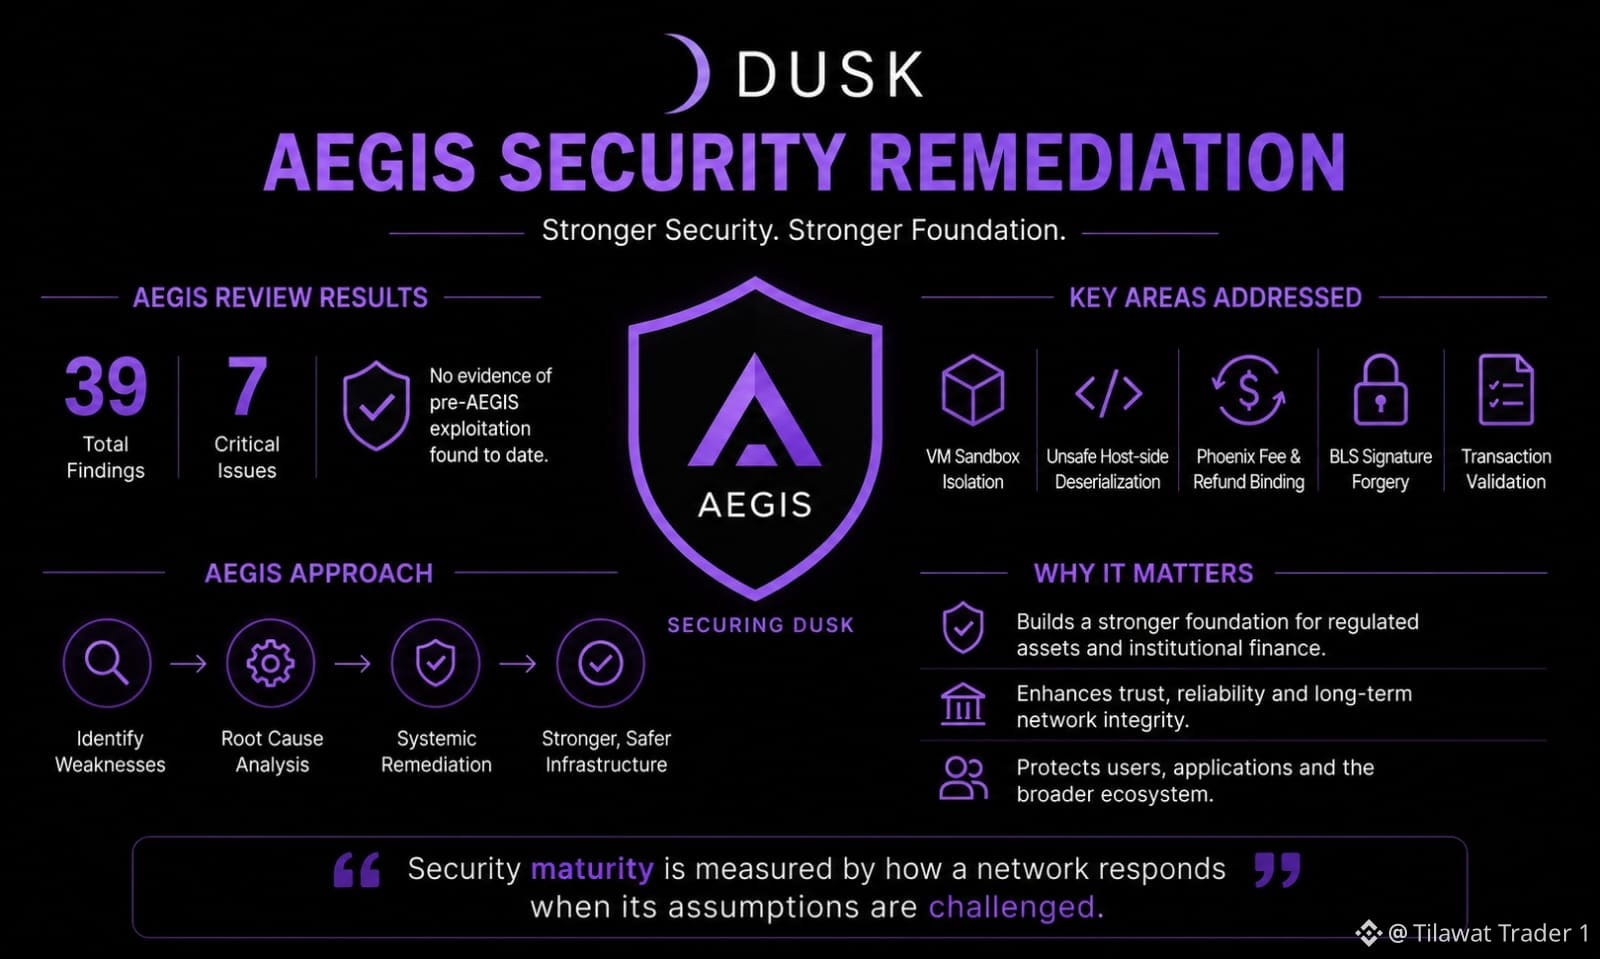
تُعد معالجة AEGIS لدى “Dusk” مثيرة للاهتمام في هذا السياق. حددت المراجعة 39 نتيجة، بما في ذلك 7 مشكلات حرجة، عبر مجالات مثل عزل الـVM، وإلغاء/إعادة التسلسل (deserialization)، والتحقق من المعاملات، والتعامل مع التشفير، ومنطق الرسوم المرتبط بـPhoenix. تقول “Dusk” إن المعالجة عالجت هذه القضايا على مستوى الجذور بدل التعامل معها كرقع معزولة فقط.
وهذا الفارق مهم للبنية التحتية المالية.
لا يمكن لبروتوكول صُمم لدعم الأصول الخاضعة للرقابة أن يتعامل مع الأمن باعتباره إنجاز تدقيق لمرة واحدة. يجب أن تظل بيئة التنفيذ والتحقق بالتوافق (consensus validation) ومنطق المعاملات كلها مرنة وقادرة على الصمود مع ازدياد تعقيد النظام.
الإشارة التي سأراقبها، إذن، هي ما الذي يحدث بعد إجراء المعالجة.
هل تحافظ ترقيات المستقبل على الحدود الأمنية الأكثر صلابة؟ هل تحافظ الشبكة على اختبارات صارمة عند تقديم بيئات تنفيذ وتطبيقات جديدة؟ وهل يمكن لـ“Dusk” أن تُظهر أن عملية أمنها تتوسع جنبًا إلى جنب مع البروتوكول بدل الاكتفاء بالاستجابة فقط بعد اكتشاف المشكلات؟
هناك أيضًا قيد مهم: إن إصلاح الثغرات المحددة لا يثبت أن بروتوكولًا كاملًا آمن بشكل دائم. قد تظهر أسطح هجوم جديدة مع تطور البنية والتكاملات وأنماط الاستخدام.
“يُقاس نضج الأمن بمدى استجابة الشبكة عندما تُطرح افتراضاتها للتحدي.”
بالنسبة لـ“Dusk”، قد يصبح AEGIS في النهاية أقل أهمية بوصفه قائمة بالثغرات وأكثر بوصفه اختبارًا لمعرفة ما إذا كانت انضباطها الهندسي قادرًا على مواكبة طموحها لتصبح بنية تحتية مالية.
#dusk $DUSK @Dusk $GPS $TUT
تُعد معالجة AEGIS لدى “Dusk” مثيرة للاهتمام في هذا السياق. حددت المراجعة 39 نتيجة، بما في ذلك 7 مشكلات حرجة، عبر مجالات مثل عزل الـVM، وإلغاء/إعادة التسلسل (deserialization)، والتحقق من المعاملات، والتعامل مع التشفير، ومنطق الرسوم المرتبط بـPhoenix. تقول “Dusk” إن المعالجة عالجت هذه القضايا على مستوى الجذور بدل التعامل معها كرقع معزولة فقط.
وهذا الفارق مهم للبنية التحتية المالية.
لا يمكن لبروتوكول صُمم لدعم الأصول الخاضعة للرقابة أن يتعامل مع الأمن باعتباره إنجاز تدقيق لمرة واحدة. يجب أن تظل بيئة التنفيذ والتحقق بالتوافق (consensus validation) ومنطق المعاملات كلها مرنة وقادرة على الصمود مع ازدياد تعقيد النظام.
الإشارة التي سأراقبها، إذن، هي ما الذي يحدث بعد إجراء المعالجة.
هل تحافظ ترقيات المستقبل على الحدود الأمنية الأكثر صلابة؟ هل تحافظ الشبكة على اختبارات صارمة عند تقديم بيئات تنفيذ وتطبيقات جديدة؟ وهل يمكن لـ“Dusk” أن تُظهر أن عملية أمنها تتوسع جنبًا إلى جنب مع البروتوكول بدل الاكتفاء بالاستجابة فقط بعد اكتشاف المشكلات؟
هناك أيضًا قيد مهم: إن إصلاح الثغرات المحددة لا يثبت أن بروتوكولًا كاملًا آمن بشكل دائم. قد تظهر أسطح هجوم جديدة مع تطور البنية والتكاملات وأنماط الاستخدام.
“يُقاس نضج الأمن بمدى استجابة الشبكة عندما تُطرح افتراضاتها للتحدي.”
بالنسبة لـ“Dusk”، قد يصبح AEGIS في النهاية أقل أهمية بوصفه قائمة بالثغرات وأكثر بوصفه اختبارًا لمعرفة ما إذا كانت انضباطها الهندسي قادرًا على مواكبة طموحها لتصبح بنية تحتية مالية.
#dusk $DUSK @Dusk $GPS $TUT