لقد بدأتُ أبحث في عمل شركة Dusk الأمني من زاوية مختلفة: ليس فقط ما إذا كانت توجد ثغرات، بل مدى فعالية الشبكة في تحويل نتائج الأمان إلى تحسينات هيكلية.
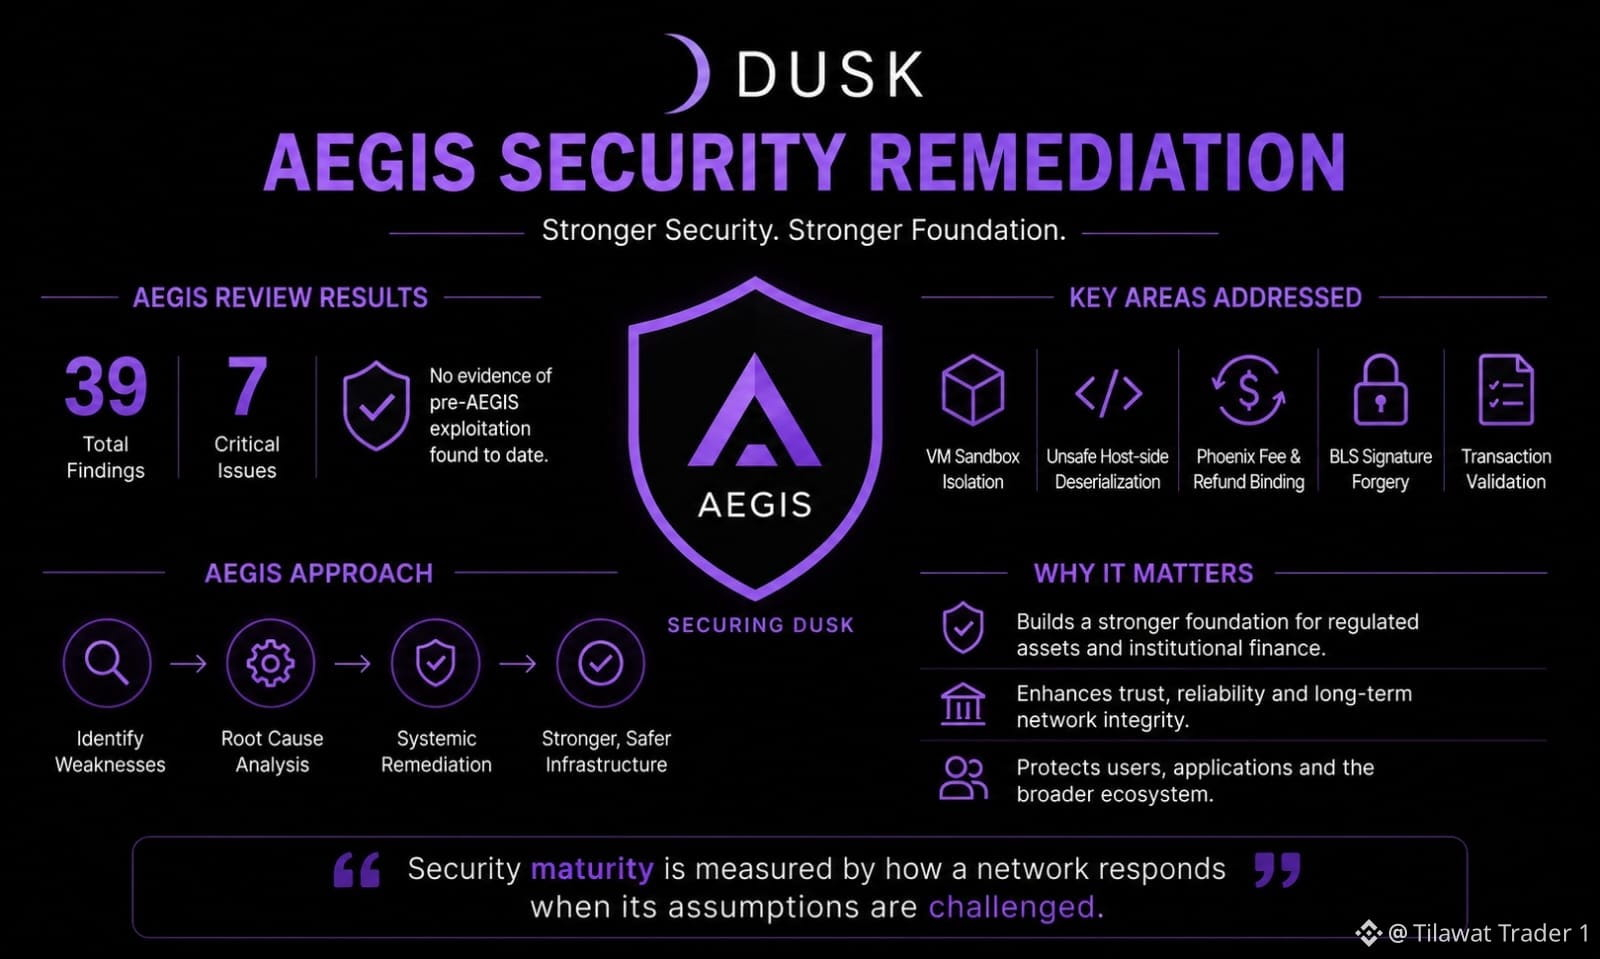
تُعد معالجة Dusk ضمن نظام AEGIS ملفتة في هذا السياق. فقد حدد التقييم 39 نتيجة، منها 7 مشكلات حرجة، عبر مجالات مثل عزل بيئات الآلات الافتراضية (VM) والتسلسل (deserialization) والتحقق من المعاملات والتعاملات التشفيرية ومنطق الرسوم المرتبط بـ Phoenix. وتقول Dusk إن المعالجة عالجت هذه القضايا على مستوى الجذر، بدل التعامل معها كتصحيحات معزولة فقط.
تُعد هذه المفارقة مهمة للبنية التحتية المالية.
لا يمكن لبروتوكول صُمم لدعم الأصول الخاضعة للرقابة أن يتعامل مع الأمن باعتباره محطة تدقيق لمرة واحدة. يجب أن تظل بيئة التنفيذ والتحقق من الإجماع ومنطق المعاملات جميعها متماسكة وقادرة على الصمود بينما يصبح النظام أكثر تعقيدًا.
ولذلك فإن الإشارة التي سأراقبها هي ما الذي يحدث بعد المعالجة.
هل تحافظ الترقيات المستقبلية على حدود الأمان الأكثر صلابة؟ هل تحافظ الشبكة على اختبارات صارمة مع إدخال بيئات تنفيذ وتطبيقات جديدة؟ وهل يمكن لـ Dusk أن تُثبت أن عملية أمنها تتوسع جنبًا إلى جنب مع البروتوكول بدل أن تكتفي بالرد بعد اكتشاف المشكلات؟
كما توجد أيضًا نقطة حدود مهمة: إن إصلاح الثغرات المحددة لا يثبت أن بروتوكولًا بأكمله آمن بشكل دائم. يمكن أن تظهر أسطح هجوم جديدة مع تطور المعمارية والتكاملات وطريقة الاستخدام.
“يُقاس نضج الأمان بمدى استجابة الشبكة عندما تُختبر افتراضاتها.”
بالنسبة إلى Dusk، قد لا يَهم نظام AEGIS في النهاية بقدر كونه قائمة ثغرات، بل كاختبار لمعرفة ما إذا كان الانضباط الهندسي لديها قادرًا على مواكبة طموحها في أن تصبح بنية تحتية مالية.
#dusk $DUSK @Dusk $GPS $TUT
تُعد معالجة Dusk ضمن نظام AEGIS ملفتة في هذا السياق. فقد حدد التقييم 39 نتيجة، منها 7 مشكلات حرجة، عبر مجالات مثل عزل بيئات الآلات الافتراضية (VM) والتسلسل (deserialization) والتحقق من المعاملات والتعاملات التشفيرية ومنطق الرسوم المرتبط بـ Phoenix. وتقول Dusk إن المعالجة عالجت هذه القضايا على مستوى الجذر، بدل التعامل معها كتصحيحات معزولة فقط.
تُعد هذه المفارقة مهمة للبنية التحتية المالية.
لا يمكن لبروتوكول صُمم لدعم الأصول الخاضعة للرقابة أن يتعامل مع الأمن باعتباره محطة تدقيق لمرة واحدة. يجب أن تظل بيئة التنفيذ والتحقق من الإجماع ومنطق المعاملات جميعها متماسكة وقادرة على الصمود بينما يصبح النظام أكثر تعقيدًا.
ولذلك فإن الإشارة التي سأراقبها هي ما الذي يحدث بعد المعالجة.
هل تحافظ الترقيات المستقبلية على حدود الأمان الأكثر صلابة؟ هل تحافظ الشبكة على اختبارات صارمة مع إدخال بيئات تنفيذ وتطبيقات جديدة؟ وهل يمكن لـ Dusk أن تُثبت أن عملية أمنها تتوسع جنبًا إلى جنب مع البروتوكول بدل أن تكتفي بالرد بعد اكتشاف المشكلات؟
كما توجد أيضًا نقطة حدود مهمة: إن إصلاح الثغرات المحددة لا يثبت أن بروتوكولًا بأكمله آمن بشكل دائم. يمكن أن تظهر أسطح هجوم جديدة مع تطور المعمارية والتكاملات وطريقة الاستخدام.
“يُقاس نضج الأمان بمدى استجابة الشبكة عندما تُختبر افتراضاتها.”
بالنسبة إلى Dusk، قد لا يَهم نظام AEGIS في النهاية بقدر كونه قائمة ثغرات، بل كاختبار لمعرفة ما إذا كان الانضباط الهندسي لديها قادرًا على مواكبة طموحها في أن تصبح بنية تحتية مالية.
#dusk $DUSK @Dusk $GPS $TUT