لديّ شيء اكتشفتُه عندما جرّبت طرح سؤال: إذا كانت الخصوصية مجرد «أداة إضافية عندما يكون ذلك مناسبًا» على شبكة اختبار EVM الخاصة بـ Dusk، فماذا سيتسبب في أن يختار مطوّرٌ فعلًا استخدامها بدلًا من تجاهلها؟
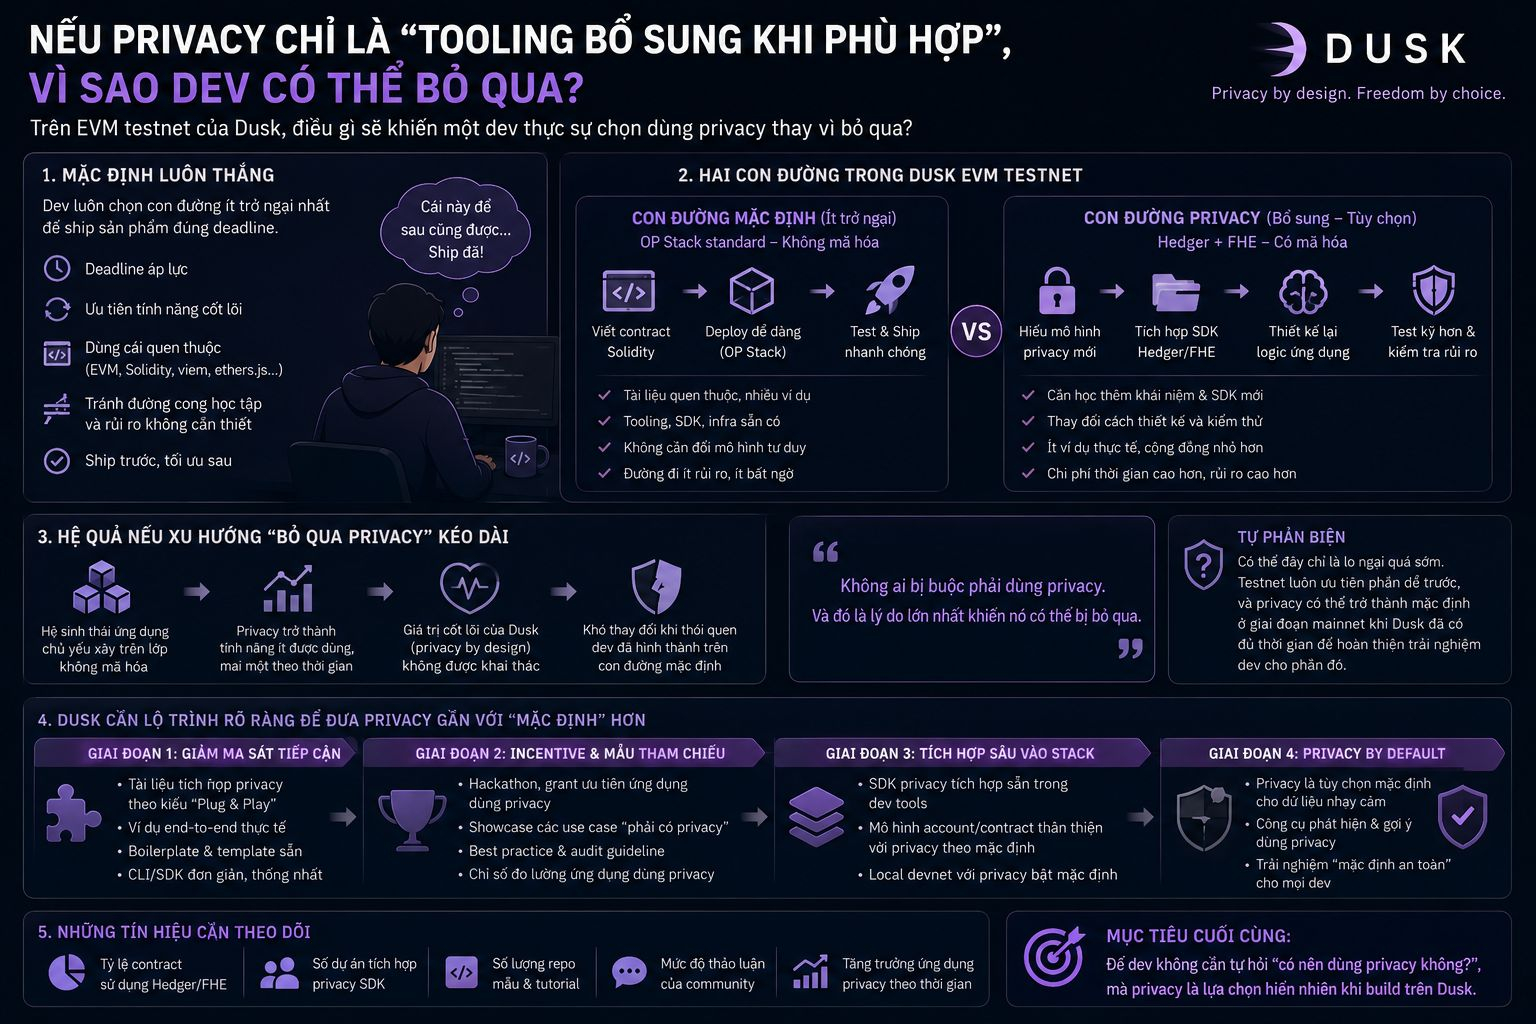
بالنسبة لمعظم المطورين، يكون الافتراضي دائمًا هو الفائز — ليس لأنهم لا يهتمون بالميزات المتقدمة، بل لأن الافتراضي هو أقل الطرق تعقيدًا عندما تحاول شحن منتجك ضمن الموعد النهائي المحدد. ميزة موجودة في وثائق منفصلة، وتتطلب تعلّم حزمة SDK منفصلة، وتستلزم نموذج تفكير مختلفًا عن EVM المألوف، ستُدفَع دائمًا إلى قائمة «القيام بذلك لاحقًا» ما لم توجد حاجة ملحّة جدًا تجعل من الضروري إعطاء الأولوية لها فورًا.
هذه مسألة سلوكية أكثر منها تقنية. مهما كانت قوة آلية Hedger أو تشفير الهافلات المتماكِنة للأرقام @Dusk من ناحية التصميم، إذا بقيت «الطريق الافتراضي» عبارة عن سلسلة OP Stack قياسية غير مشفّرة، فمن المرجح أن تستخدم معظم التطبيقات التي بُنيت على شبكة الاختبار هذه في المراحل الأولى طبقة الخصوصية تلك — ببساطة لأن أحدًا لن يُجبَر على استخدامها. وإذا استمر هذا الأمر حتى mainnet، فقد تكون النتيجة أن منظومة التطبيقات ستتجه إلى حد كبير نحو عدم استغلال القيمة الجوهرية التي صُمم $DUSK لتقديمها.
مراجعة ذاتية: ربما تكون هذه مجرد مخاوف مبكرة — إذ إن شبكات الاختبار دائمًا تفضّل الأسهل أولًا، وقد تصبح الخصوصية افتراضية في مرحلة mainnet عندما يكون لدى Dusk وقت كافٍ لتحسين تجربة المطور لتلك الأجزاء.
أنا أترقب رؤية ما إذا كانت Dusk ستعلن عن خارطة طريق محددة لجعل الخصوصية من «أداة إضافية» إلى جزء أقرب إلى الوضع الافتراضي، قبل أن تستقر منظومة التطبيقات في الاتجاه المعاكس.
#dusk $AKE $BTC
بالنسبة لمعظم المطورين، يكون الافتراضي دائمًا هو الفائز — ليس لأنهم لا يهتمون بالميزات المتقدمة، بل لأن الافتراضي هو أقل الطرق تعقيدًا عندما تحاول شحن منتجك ضمن الموعد النهائي المحدد. ميزة موجودة في وثائق منفصلة، وتتطلب تعلّم حزمة SDK منفصلة، وتستلزم نموذج تفكير مختلفًا عن EVM المألوف، ستُدفَع دائمًا إلى قائمة «القيام بذلك لاحقًا» ما لم توجد حاجة ملحّة جدًا تجعل من الضروري إعطاء الأولوية لها فورًا.
هذه مسألة سلوكية أكثر منها تقنية. مهما كانت قوة آلية Hedger أو تشفير الهافلات المتماكِنة للأرقام @Dusk من ناحية التصميم، إذا بقيت «الطريق الافتراضي» عبارة عن سلسلة OP Stack قياسية غير مشفّرة، فمن المرجح أن تستخدم معظم التطبيقات التي بُنيت على شبكة الاختبار هذه في المراحل الأولى طبقة الخصوصية تلك — ببساطة لأن أحدًا لن يُجبَر على استخدامها. وإذا استمر هذا الأمر حتى mainnet، فقد تكون النتيجة أن منظومة التطبيقات ستتجه إلى حد كبير نحو عدم استغلال القيمة الجوهرية التي صُمم $DUSK لتقديمها.
مراجعة ذاتية: ربما تكون هذه مجرد مخاوف مبكرة — إذ إن شبكات الاختبار دائمًا تفضّل الأسهل أولًا، وقد تصبح الخصوصية افتراضية في مرحلة mainnet عندما يكون لدى Dusk وقت كافٍ لتحسين تجربة المطور لتلك الأجزاء.
أنا أترقب رؤية ما إذا كانت Dusk ستعلن عن خارطة طريق محددة لجعل الخصوصية من «أداة إضافية» إلى جزء أقرب إلى الوضع الافتراضي، قبل أن تستقر منظومة التطبيقات في الاتجاه المعاكس.
#dusk $AKE $BTC