#dusk $DUSK بعد أن تُسجَّل الأصول المالية على السلسلة فعليًا، غالبًا ما لا تكون أكثر المشكلات هي: «هل يمكن إجراء التداول؟»، بل إن الصفقة الواحدة—من اجتياز متطلبات KYC إلى إتمام الصفقة، ثم إلى فحوصات الجهات التنظيمية—كم مرة يجب أن تُعرَض بيانات كثيرة بشكل متكرر في منتصف الطريق.
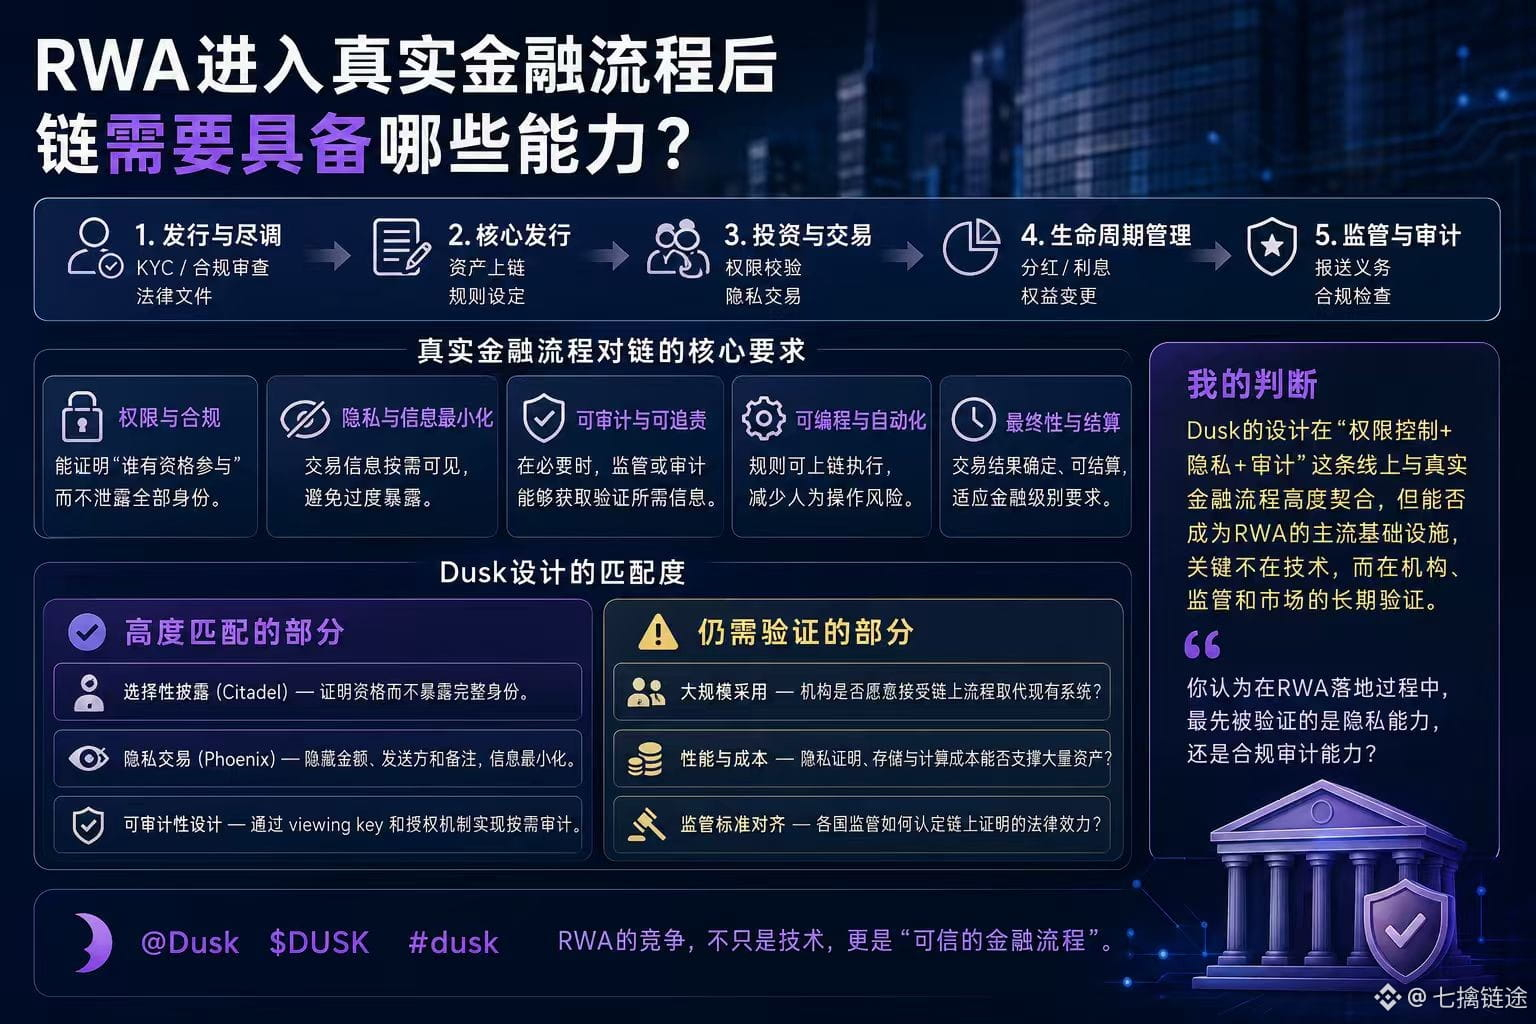
الواقع أن العملية مجزأة بالفعل: يقوم المستثمر أولًا بإثبات الهوية والتحقق من الامتثال؛ ثم يتحقق المُصدِر مما إذا كان «هذا العنوان مؤهلًا للمشاركة»؛ وخلال مرحلة التداول يجب تقييد الوصول عبر القوائم البيضاء أو السماح فقط للمستثمرين المؤهلين؛ وبعد اكتمال التداول، قد يطلب التدقيق أو التنظيم أيضًا الرجوع إلى الهوية ومصادر الحيازة. المشكلة هي أن هذه الخطوات يمكن التعامل معها على مراحل منفصلة في التمويل التقليدي، لكن في كثير من تصميمات السلاسل العامة تكون المعلومات افتراضيًا «مرئية عالميًا».
ما يهمني أكثر في Dusk هو ليس أنها «تُنجز الخصوصية»، بل أنها تحاول فصل الإثباتات المتعلقة بالأهلية عن معلومات المعاملة إلى مسارين. على سبيل المثال، يميل تصميم مثل Citadel إلى «إثبات السمات»: يمكنك إثبات أنك مستثمر مؤهل أو أنك تستوفي شروطًا معينة، دون الحاجة إلى كشف الهوية الكاملة؛ بينما يتعامل Phoenix مع الخصوصية على مستوى المعاملات، بحيث لا تُنشر مباشرة معلومات مثل المبالغ والمرسل، ومع ذلك يمكن—عند الحاجة—تقديم التحقق عبر آليات التفويض.
وبالمقارنة مع نموذج حسابات شفاف افتراضيًا مثل الإيثيريوم، فإن الفارق الحقيقي هنا ليس «أن الخصوصية أقوى»، بل كيفية توزيع المعلومات بين مختلف الأطراف المشاركة. يشبه الإيثيريوم أكثر «أن الجميع يرى دفتر الأستاذ نفسه»، بينما تقارب Dusk «أن الأدوار المختلفة ترى بيانات بمستويات مختلفة».
لكن المقايضة هنا واضحة أيضًا: بعد تفكيك المعلومات، ترتفع تعقيد النظام، كما تزيد تكاليف التحقق من الامتثال والتدقيق واستدعاءات البنية التحتية. هذه ليست مشكلة تقنية، بل مشكلة تصميم لأنظمة مالية.
لذلك أميل إلى فهم @Dusk على هذا النحو: ليس بالضرورة أنها تحاول استبدال النظام المالي القائم، بل تحاول تقديم واجهة جديدة—بحيث لم يعد KYC وأهلية المستثمر وصلاحيات التداول والإفصاح التنظيمي مجرد «إظهار متكرر»، بل «تحقق عند الطلب».
الشيء الحقيقي الذي يستحق النقاش هو: عندما يدخل RWA مرحلة التوسع الفعلي، هل ستولي المؤسسات مزيدًا من الاهتمام لشفافية المعلومات أم لأقل قدر ممكن من تعرّض المعلومات؟
ربما هذه هي نقطة الخلاف التي قد تكون مفصلية لمعرفة ما إذا كان #dusk يمكن أن يستمر في النجاح لاحقًا.