عقود سرّية، بالفعل تلاعبت بهذا بدلًا من مجرد قراءة العرض.
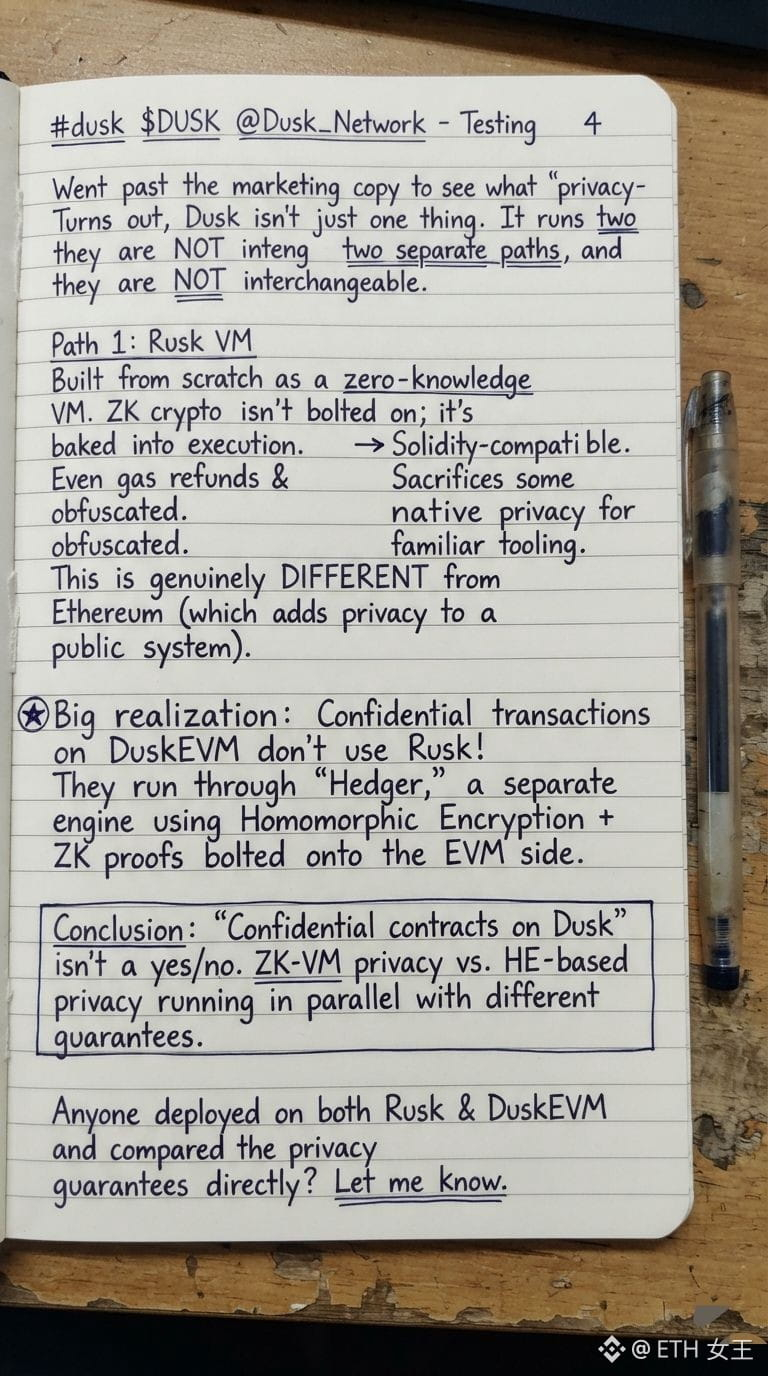
بحثت عن معنى "العقود الذكية المُحافظة على الخصوصية" عمليًا، لا مجرد نسخ تسويقية. اتضح أن Dusk يتبع مسارين منفصلين، وليسا قابلين للتبادل.
Rusk هو جهاز افتراضي (VM) أصلي — بُني من الصفر كـ VM لا-يمكّن إثباته (zero-knowledge)، ما يعني أن تشفير ZK ليس مُضافًا فوق البنية، بل مُدمج في كيفية تنفيذ الـ VM. وحتى عمليات استرداد الغاز ومكافآت الكتل تُعمّى. هذا تصميم مختلف فعلًا عن Ethereum، حيث تُضاف الخصوصية فوق نظامٍ افتراضيه عام.
لكن بعد ذلك هناك DuskEVM — متوافق مع Solidity، مبني على OP Stack، ويتم التسوية على السلسلة الرئيسية. ووجوده لأن تطوير Rusk محليًا يعتمد على مجموعة أصغر من المطورين الذين يعرفون دوائر ZK. يُعوّض DuskEVM جزءًا من خصوصيته الأصلية مقابل أدوات مألوفة.
وهنا الجزء الذي علِق في ذهني: المعاملات السرّية على DuskEVM لا تُعالَج بتصميم ZK الخاص بـ Rusk إطلاقًا — بل تمر عبر ما يُسمّى Hedger، والذي يستخدم التشفير التجانسي مع إثباتات ZK، كمنظومة خصوصية منفصلة مُضافة إلى جانب EVM.
لذلك "عقود ذكية سرّية على Dusk" ليست نظامًا واحدًا. إنها خصوصية ZK-VM أصلية في مسار، وخصوصية مبنية على التشفير التجانسي في مسار EVM، تعمل بالتوازي مع ضمانات مختلفة.
ليس هذا علامة إنذار تمامًا، لكنه يعني أن سؤال "هل هذا العقد خاص؟" لم يعد إجابة بنعم/لا في Dusk — بل يعتمد على جهاز الـ VM الذي تم نشر العقد عليه.
هل قام أي شخص فعلًا بالنشر على كِلْهما: Rusk وDuskEVM وقارن ضمانات الخصوصية مباشرة؟
#dusk $DUSK @Dusk
$AKE $EVAA