اذهب


نشر

--صاعد

AlphaQueen_01
·
--
صاعدعدت للتحقق مما إذا كانت Citadel قد شحنت بالفعل أم أنها بقيت مجرد ورقة بيضاء. المستودع ما زال نشطًا مع التزامات (commits) أحدثها حتى هذا الأسبوع. إذًا هو حقيقي، وليس مجرد وعود على الورق. هذا الأمر فاجأني أكثر مما ينبغي.
قراءة سهلة: يطلبون منك إثبات عمرك، ونطاق ولايتك القضائية، واعتمادك—دون تسليم الوثائق الفعلية. لا مزيد من رفع جواز السفر إلى خمس منصات تبادل مختلفة. يبدو أن KYC أخيرًا بدأ يكبر.
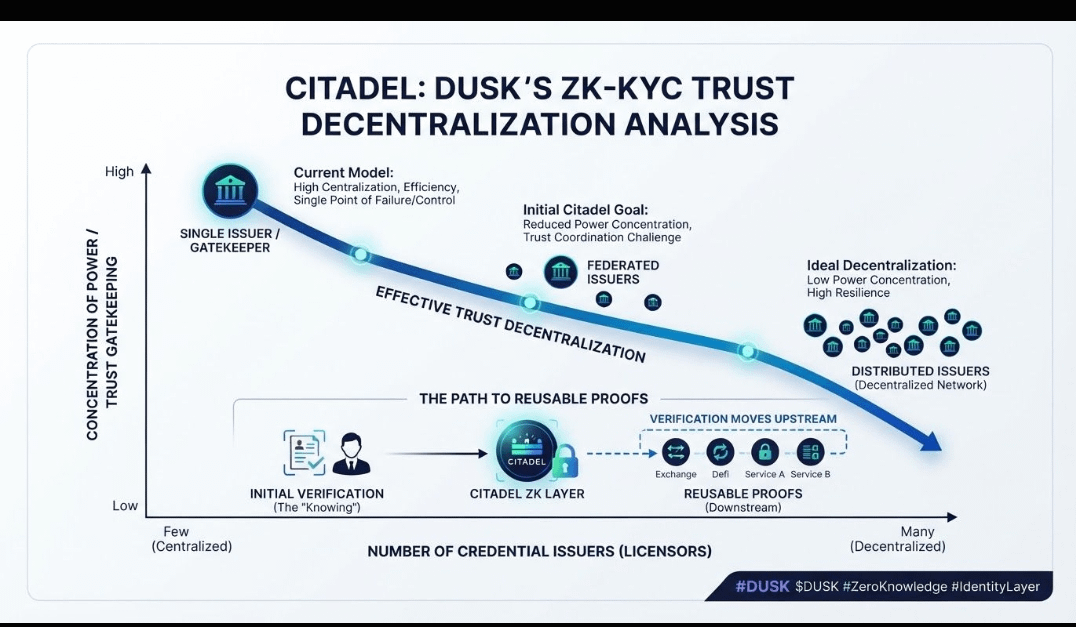
لكن اسأل أين تذهب مرحلة "المعرفة". لا يزال هناك شخص/جهة يجب أن يتحقق من الادعاء الأساسي مرة واحدة، في مكان ما، قبل أن تتمكن من إثباته بإثبات معرفة-صفرية (zero-knowledge) إلى الأبد. Citadel لا تلغي KYC. بل تنقل نقطة التحقق الوحيدة إلى المنبع وتجعل كل ما بعد ذلك إثباتًا قابلاً لإعادة الاستخدام.
هذه هي الجزء الذي يتخطاه الناس. لا يمكن أن يكون الإثبات موثوقًا إلا بقدر موثوقية الجهة التي أصدرت الشهادة الأصلية—وهي «رخصة»، بحسب تعبير Dusk نفسه. إذا ركزت مصدر الإصدار هذا، فأنت بذلك تعيد بناء بوابة تحكم، لكن بصمتٍ تشفيري. وإذا وزعتها عبر عدة جهات مُصدِرة، فأنت الآن تدير الثقة بين المُصدِرين، وهي مشكلة تنسيق أخرى غير محلولة. وعلى أي حال، لا يزال هناك من يقوم بالعمل الممل والمسؤولية القانونية للتحقق من بطاقة هوية حقيقية مقابل شخص حقيقي.
أستمر في مقارنتها بطريقة عمل مكاتب الائتمان. لا تعيد إرسال تاريخك المالي الكامل لكل مقرض على حدة لمجرد أن كل مكتب يتحقق مرة واحدة، ثم يصدر درجة (score) يثق بها أطراف أخرى. هذا كفء، نعم. لكنه يعني أيضًا أن مؤسسة واحدة الآن تملك قوة مفرطة فيما يتعلق بقدرتك على المشاركة في أي مكان. Citadel تحاول لا مركزية هذا الدور. السؤال المفتوح هو: هل تفعل ذلك فعلاً، أم أنها فقط تجعل مكتب الائتمان غير مرئي.
أريد أن أصدق أن هذا ينهي KYC المتكرر. كانت غريزتي الأولى: «أخيرًا». ثم تذكرت أن البنية التحتية للثقة الكفؤة لديها طريقة لتركيز القوة بالضبط في المكان الذي تتوقف عن النظر إليه.
سأراقب من سينتهي به الأمر إلى إصدار الرخص، وكم عدد تلك الجهات في الواقع.
@Dusk #DUSK $DUSK
إخلاء مسؤولية: يتضمن آراء جهات خارجية. لا تُعدّ نصيحة. يُمكن استخدام Binance AI دون أي ضمان. اطلع على الشروط والأحكام.