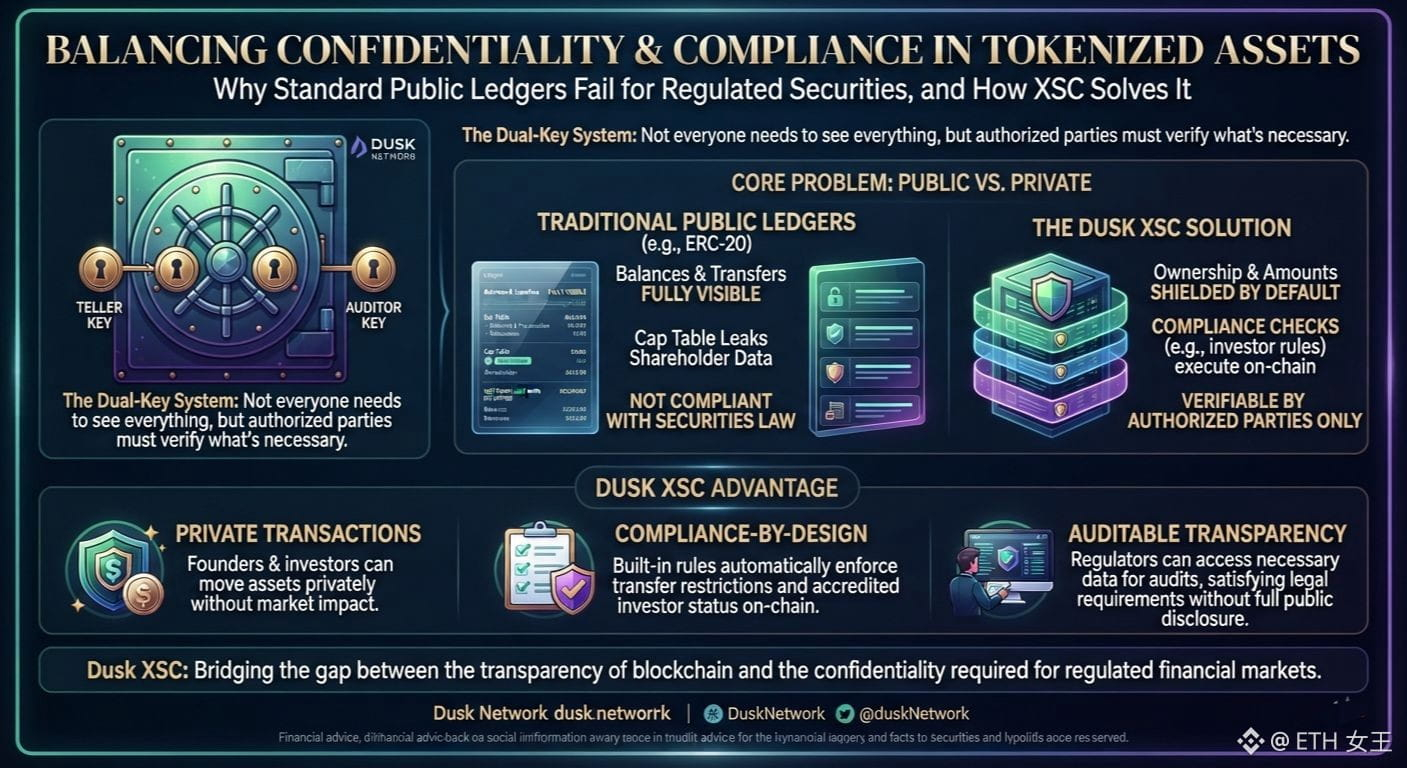
لماذا تحتوي خزنة البنك على مفتاحين مختلفين — واحد للموظف (الصراف)، وآخر للمدقق؟
فكّر في طريقة عمل جدول رأس المال (cap table) الخاص بالشركة. يحتاج المؤسس إلى نقل الأسهم بشكل خاص، ويحتاج الموظفون إلى رؤية جدول استحقاقاتهم (vesting) الخاصة بهم، ويحتاج المُنظِّم إلى تدقيق كل شيء عند اللزوم. دفتر الأستاذ «العلني» الواحد لا يمكنه خدمة هذه الأطراف الثلاثة في آنٍ واحد — فإما أن يرى الجميع كل شيء، أو ألا يرى أحد.
لم تُبنَ الرموز القياسية (مثل ERC-20) لهذا الغرض. فهي تعمل بنظام الكل أو لا شيء: تكون الأرصدة والتحويلات إما علنية بالكامل، أو لا تعمل الرمز بشكل صحيح على السلسلة (on-chain) على الإطلاق.
يحلّ Dusk هذه المشكلة عبر معيار XSC — عقود الأمان السرّية (Confidential Security Contracts). إنه معيار للرموز مُصمَّم خصيصًا للأصول الخاضعة للتنظيم، حيث تبقى ملكية المبالغ المحوّلة محجوبة افتراضيًا، لكن فحوص الامتثال (مثل قواعد المستثمرين المعتمدين أو قيود التحويل) تظل مُنفَّذة بشكل صحيح على السلسلة، كما يمكن للأطراف المصرّح لها أن تتحقق مما يُسمح لها برؤيته.
لماذا تتبنّى هذا بدلًا من الاكتفاء بمعايير الرموز الحالية؟ لأن ترميز الأوراق المالية الحقيقية يعني الالتزام بقوانين الأوراق المالية، وليس مجرد نقل الأرقام من مكان إلى آخر. جدول رأس مال يتسرّب فيه نصيب كل مساهم إلى العامة لا يكون ملتزمًا — لكن واحدًا يُخفي كل شيء عن الجهات التنظيمية ليس كذلك أيضًا. تم بناء XSC ليحمل الحقيقتين معًا.
@Dusk
#dusk $DUSK
#createrpad #BinnanceSquare