لقد قضيت وقتًا كافيًا في عالم العملات الرقمية لأرى أن اللامركزية دون إذن (permissionless) غالبًا ما تُعامل كأنها تشمل النظام بأكمله. في الواقع، قد تصف جزءًا واحدًا فقط. وعندما تدخل الأصول الخاضعة للتنظيم إلى الصورة، يصبح هذا الفرق أكثر أهمية بكثير.
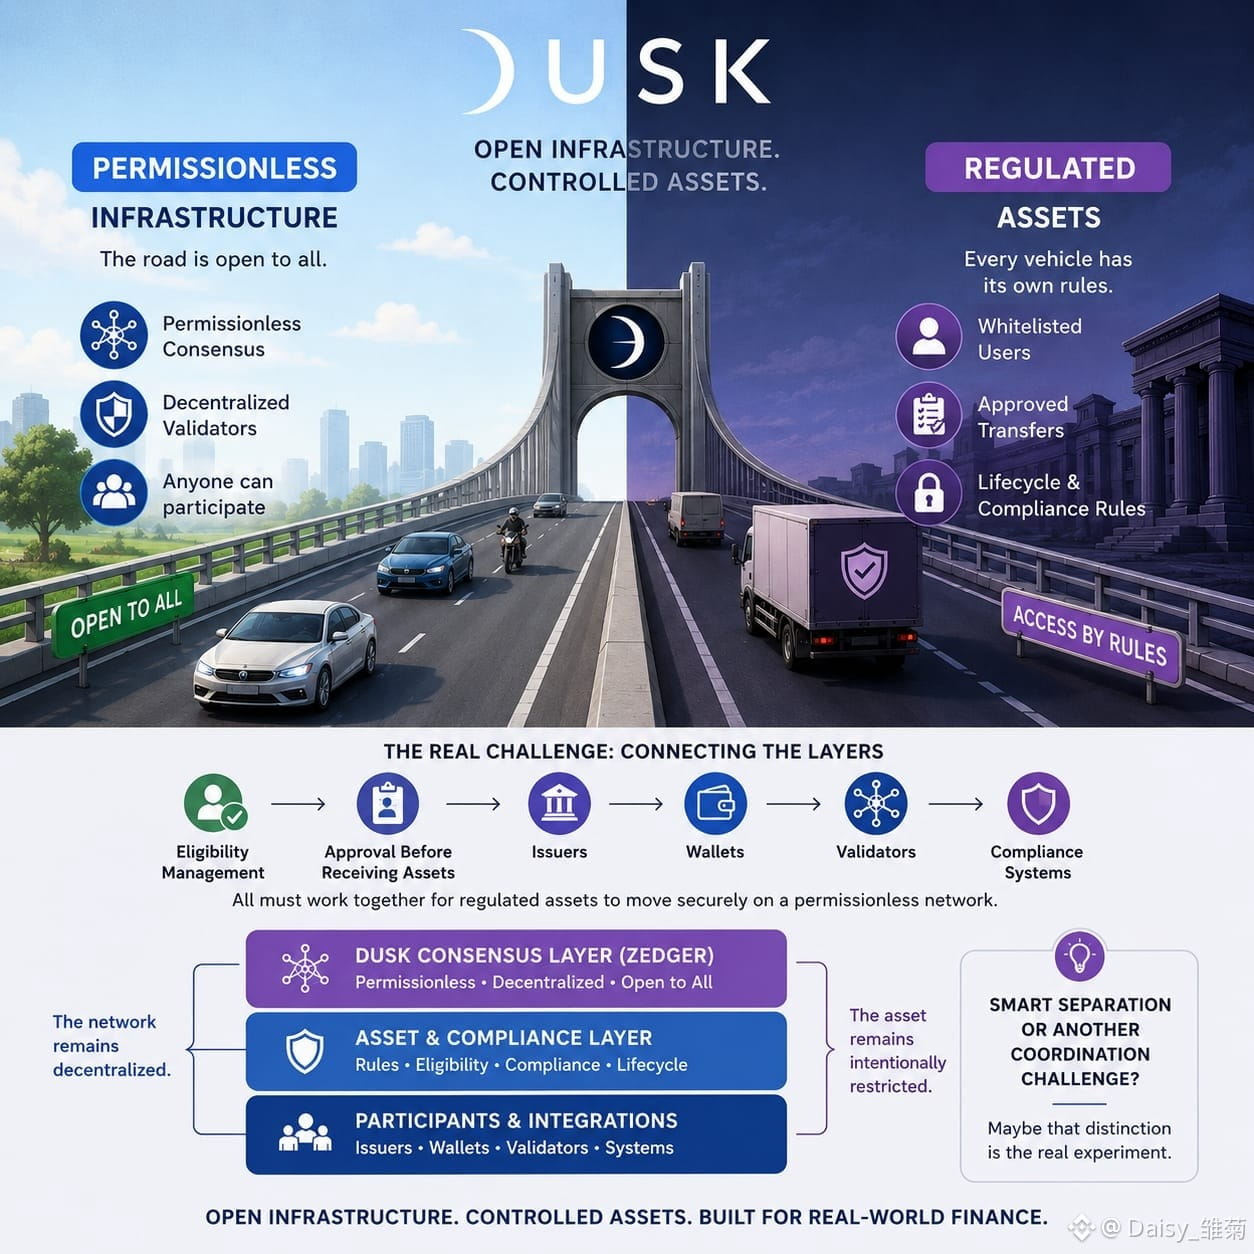
يبرز الرقم @Dusk لأن إجماعه (الـconsensus) يمكن أن يظل دون إذن، بينما يمكن للأصول المبنية فوقه أن تتبع مع ذلك قواعد صارمة. يمكن للمدققين (validators) المساعدة في تأمين الشبكة، بينما يمكن للأصل الأمني الخاضع للتنظيم أن يفرض مستخدمين معتمدين، وتحويلات مسموح بها، أو قواعد واضحة طوال دورة حياته.
في البداية، يبدو ذلك كتعارض. لكن ربما ليس كذلك.
تخيّل الأمر مثل طريق عام: يمكن لأي شخص استخدام الطريق، لكن يمكن أن تظل لدى المركبات المختلفة قواعد وصول مختلفة.
تبدأ التحديات الحقيقية عندما تتصل هذه الطبقات. يجب إدارة الأهلية. قد يحتاج المستخدمون إلى موافقة قبل استلام الأصول. ويجب أن تعمل الجهات المصدّرة (issuers) والمحافظ (wallets) والمدققون (validators) وأنظمة الامتثال معًا.
يمكن للشبكة أن تبقى لامركزية بينما يبقى الأصل نفسه مقيدًا عمدًا.
تم بناء نموذج زيدجر (Zedger) الخاص بـ Dusk حول مستخدمين مُدرجين في القائمة المسموح بها (whitelisted) ومتطلبات دورة حياة للأصل الأمني الخاضع للتنظيم، مما يجعل هذا التوازن واضحًا جدًا.
لذا فإن السؤال الكبير هو:
هل هذا فصل ذكي بين البنية التحتية المفتوحة والأصول الخاضعة للضبط أم أنه مجرد تحدٍ آخر للتنسيق؟
ربما إن هذا التمييز هو التجربة الحقيقية.
@Dusk #dusk $DUSK