
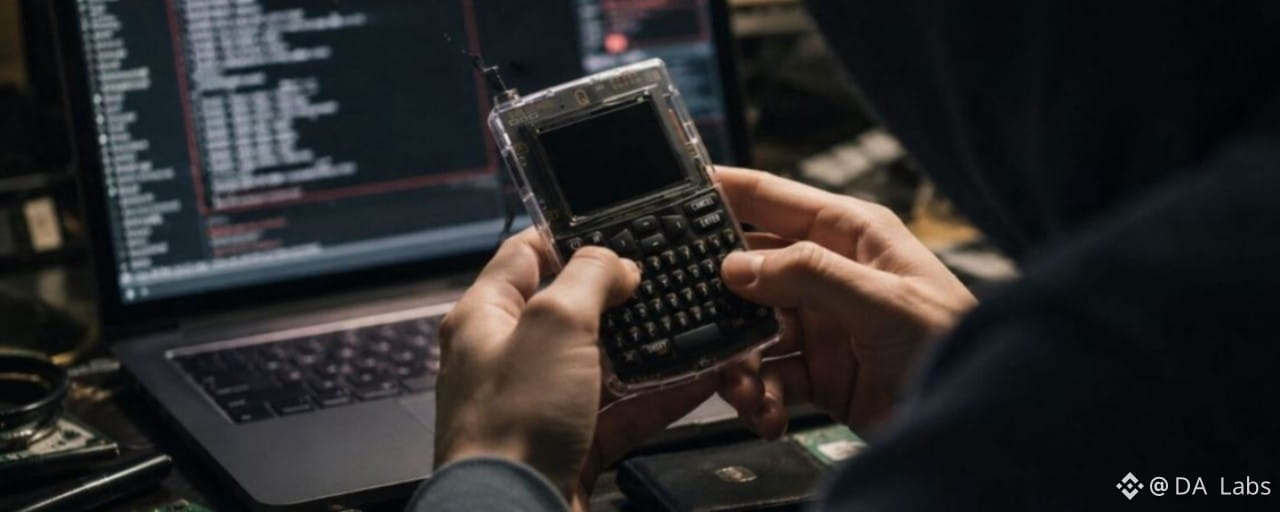
كيف تمكّنت عبارة الاستذكار “العشوائية” ظاهريًا من فكّ التشفير بدقة؟
السبب وراء اعتبار محفظة “المال البارد” لفترة طويلة في سوق العملات المشفرة كخط دفاع أخير لحماية الأصول هو أن عملية توليد المفتاح الخاص وعبارة الاستذكار تتميز بعشوائية مطلقة غير قابلة للتنبؤ.
ومع ذلك، في الوقت الذي كان فيه الجميع يعتقدون أن محافظ المال البارد آمنة تمامًا، اندلعت أزمة أمنية كبيرة هزت ماركة المحافظ الباردة الشهيرة لبيتكوين Coldcard، لتكشف للعالم على الملأ حقيقة قاسية: طالما حدث خطأ أمني في العملية، يمكن اختراق المحفظة.
استخدام البرامج لتعويض الحماية في محفظة المال البارد
ووفقًا لتقرير لاحق لتحليل تقنيات أمن المعلومات، فإن جذور هذه المأساة يمكن إرجاعها إلى إصدار البرنامج الثابت v4.0.0 المنشور في 1 مارس 2021.
كانت هناك أخطاء هندسية في ذلك الإصدار، ما تسبب في أن الجهاز، عند تنفيذ أهم عملية لإنشاء عبارات التذكير، يتخطى مباشرة مولّد الأرقام العشوائية في العتاد الذي تم تصميمه أصلاً لإنتاج قيمة عشوائية حقيقية. ونتيجة لذلك، فقدت عبارات التذكير خاصية عدم التنبؤ.
انكشاف رقم الشريحة والفارق الزمني
عمومًا، لا يُعدّ مهمة ممكنة حسابيًا تقريبًا أن يتم تخمين 24 عبارة تذكير لمحفظة بيتكوين بطرق كسر القوة العنيفة.
ومع ذلك، فإن خطة البرمجيات التي اعتمدتها Coldcard ضمن هذا الإصدار جعلت المتسللين بحاجة إلى كتابة خوارزميات عالية الأداء مخصصة، مع الاستفادة من مصفوفة قدرات بطاقة الرسوميات لإجراء المقارنات والحسابات في وضع عدم الاتصال، الأمر الذي يمكّنهم من استعادة كلمات العِدّة بدقة خلال دقائق وحتى ثوانٍ.
انكشاف جميع مفاتيح التوقيع الأحادي خلال خمس سنوات
الأمر الذي هزّ المجتمع أكثر هو أن خلل الكود لم يكن يؤثر على دفعة محددة أو على طراز واحد فقط من أجهزة العتاد، بل كان متأصلًا في طبقة بنية البرنامج لمدّة تصل إلى خمس سنوات.
وهذا يعني أنه سواء كان المستخدم قد اشترى Mk3 أو Mk4 أو Mk5 أو حتى أحدث نسخة رائدة من Coldcard Q، فعند النقر على إنشاء محفظة جديدة على الجهاز، تكون قواعد كسر المفتاح الخاص قد تم تسليمها بالفعل لشخص آخر.
موجة السلب التي قادتها الأتمتة سكربتات وعمليات غسل الحيتان
بعد اختراق منطق الطبقة الأساسية للثغرة، شهدت السلسلة خلال الفترة الأخيرة موجة غير مسبوقة من بيع/تفكيك المحافظ الباردة نتيجة الاختراق. استخدم المتسللون أدوات برمجية عالية الأتمتة لإتمام سلسلة عمليات البيع.
لقد أفسدت عملية السطو هذه على أصول المحفظة الباردة التصور التقليدي في السوق بأن بقاء الأصول ساكنًا لفترة طويلة يعني أنها آمنة تمامًا. ففي لحظة واحدة وبدون أي إنذار مسبق، تم تفريغ محافظ ضخمة خمدت لسنوات.
ضربة دقيقة على مستوى الدقائق
في يوم إطلاق الهجوم، قام المتسللون بدمج عميق لقاعدة بيانات المفاتيح الخاصة الضخمة التي تم التوصل إليها مسبقًا مع سكربتات مراقبة المعاملات الآلية، ووضعوا في وقت مبكر ما يشبه «قنبلة موقوتة» على شكل خطر مؤقت، قبل أن يعرف أي شخص بوجود كارثة.
عند بدء أوامر الهجوم رسميًا، أطلقت السكربتات بشكل متتابع خلال 25 دقيقة فقط، ثم أكدت تنفيذ مئات التحويلات على السلسلة. وبذلك تمت فورًا عملية تجميع لـ 594 بيتكوين كانت موزعة على ما يقرب من 500 عنوان Coldcard، ثم تم تحويلها إلى عناوين غسل أموال خاضعة لسيطرة المتسللين.
مصدر الصورة: X
الخليج الخامل (الحيتان النائمة) كان أكبر المتضررين
تشير تحليلات بيانات السلسلة إلى أن الهدف الرئيسي في موجة السلب هذه لم يكن المستثمرين الذين يقومون بإجراء معاملات بشكل متكرر، بل كانت فئة الحيتان التي تتحلى بأطول صبر، والذين احتفظوا ببيتكوين لفترة أطول، حيث تعرضوا لضربة قاسية.
ضمن العناوين التي تم تفريغها، توجد نسبة مرتفعة جدًا من العناوين التي ظلت خاملة على السلسلة لأكثر من ثلاث سنوات دون أي سجل حركة على الإطلاق. وقد ترك هؤلاء المستخدمون أجهزتهم دون اتصال بشكلٍ مناسب بعد الانتهاء من الإعداد في عام 2021، وذلك اعتمادًا شديد الثقة على أمان العتاد الخاص بـ Coldcard.
آلية التوقيع المتعدد تُظهر قدرة دفاعية قصوى
في هذه الفوضى الشديدة على السلسلة، كان هناك نوع واحد فقط من مستخدمي Coldcard نجا تقريبًا دون أي ضرر: أولئك الذين يحتفظون بأصولهم باستخدام بنية التوقيع المتعدد.
نظرًا لأن صلاحيات سحب الأموال في المحفظة متعددة التوقيع موزعة على عدة مفاتيح خاصة مستقلة، حتى لو نجح المتسللون في استنتاج المفتاح الخاص لأحد أجهزة Coldcard عبر ثغرة في البرامج الثابتة، فإنه يظل غير قادر على التوقيع منفردًا وتنفيذ معاملة التحويل دون وجود تفويض من مفاتيح مستقلة أخرى.
انعكاسات على مستوى الصناعة واستراتيجيات استجابة للمستخدمين
من المؤكد أن أحدًا لا يرغب في رؤية وقوع حدث Coldcard، لكن ما يمكن فعله الآن هو التفكير في كيفية حماية أصولك بشكل أفضل في المستقبل.
أظهرت هذه الأزمة أنه حتى علامات تجارية للحقائب/المحافظ الصلبة ذات سمعة ممتازة وتقدم أعلى مستويات الأمان قد تتعرض لثغرة قاتلة بسبب إهمال بشري في عملية ترجمة البرمجيات.
انقل الأموال فورًا وغيّر عبارة التذكير
كل من أنشأ أو أعاد تعيين عبارة تذكير أحادية التوقيع على الأجهزة المتأثرة بعد تحديث البرامج الثابتة في مارس 2021، يجب أن يدرك أن المفتاح الخاص لهذا العنوان معرض لخطر مرتفع جدًا بأن يتمكن المتسللون من عكسه وحسابه في أي وقت.
سواء كان Coldcard أو أي محفظة باردة/ساخنة أخرى ضمن Web3، يُنصح فور حدوث أي ظرف خطِر قد يؤدي إلى تسرب عبارات التذكير. بذلك تتجنب أن يتمكن المتسللون من الاستيلاء على أصول كبيرة عند دخولها أو خروجها يومًا ما دون سبب واضح.
الانتقال من التوقيع الأحادي إلى التوقيع المتعدد
يؤكد حدث Coldcard بقوة الطبيعة الزجاجية للتوقيع الأحادي في مواجهة خلل برمجي منهجي. ولتجنب أن يتمكن عقد واحد فقط من استخراج الأصول مستقبلًا، يُنصح المستخدمون بالانتقال إلى استخدام بنية التوقيع المتعدد.
ومن منظور أعمق للدفاع، تكمن الفكرة في توزيع مخاطر سلسلة توريد العتاد. عند بناء محفظة متعددة التوقيع، لا ينبغي الاعتماد بالكامل على أجهزة من علامة تجارية واحدة. وبهذه الطريقة، حتى لو حدثت مشكلة في أي من Coldcard أو Trezor أو Ledger، فمن الصعب تنفيذ تحويل مباشر للأصول الموجودة داخل المحفظة.
مأزق المصدر المفتوح والمراجعة الأمنية
ومن زاوية تطور الصناعة، أثار حدث ثغرة Coldcard أيضًا التفكير في التوازن بين كود المصدر المفتوح والمراجعة الأمنية. فقد وثق كثير من المستخدمين في الماضي ببرمجيات المصدر المفتوح بشكل أعمى، معتقدين أن نشر الكود بحد ذاته يساوي أمانًا مطلقًا.
والواقع هو أن مكتبات البرامج الضخمة والمعقدة غالبًا ما تفتقر إلى فرق مختصة خارجية كافية لإجراء مراجعة عميقة طويلة المدى وفورية وشاملة، مما يؤدي إلى دفن الإخفاقات القاتلة داخل عملية البناء لسنوات دون أن يتم اكتشافها.