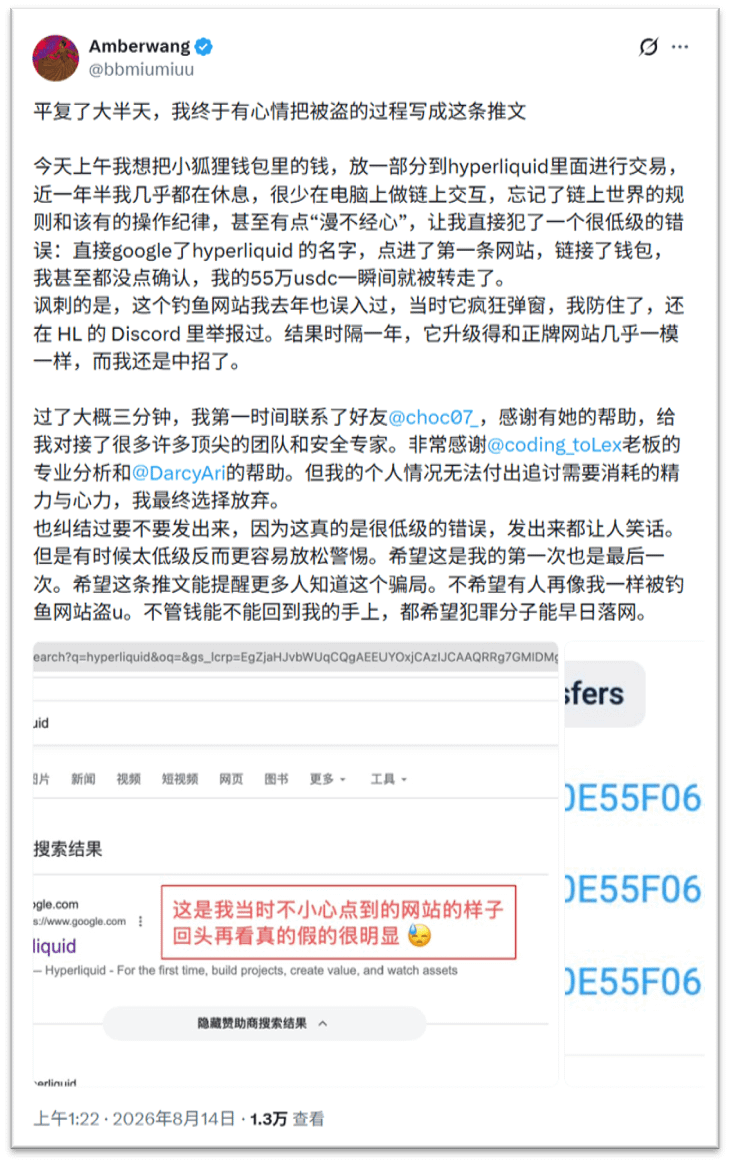
تحتاج عمليات السلسلة إلى الحذر الشديد؛ فبسهو واحد يمكن أن تُحوَّل 55 ألف دولار خلال لحظات
دفَعَ المستخدمُ الذي تمّت ترقيته مرةً واحدة على السلسلة، وبعد مدة طويلة دون إجراء أي عمليات على السلسلة، مباشرةً إلى البحث في Google عن Hyperliquid والنقر بالخطأ على الإعلان الدعائي المُثبت في الأعلى. عند توصيل محفظة Fox الخبيثة تمت المصادقة على صلاحية عدم اتصال خبيثة (توقيع/إمضاء) عن طريق الخطأ، مما أدى إلى قيام برنامج “منظّف” لصوصٍ سيبراني بسرقة كل أموال المحفظة—55 ألف USDC—بشكل لحظي. وفي النهاية، وُجهت القيودُ على طاقة المستخدم فاضطر إلى التخلّي عن المطالبة بالمسروقات.
بخصوص أذونات المحفظة، يعتقد كثيرون خطأً أن “عدم خصم رسوم Gas، وعدم الضغط على تأكيد التحويل يعني عدم حدوث شيء”. لكن الرموز مثل USDC تدعم التوقيع دون اتصال (Permit offline signature). يقوم القراصنة بتلبيس الأذونات على هيئة “تسجيل دخول/اتصال بالمحفظة”. ما إن تنقر بشكل عفوي على Sign حتى تُفرَّغ أصولك فورًا بواسطة السكربت.
لتفادي مخاطر التصيّد هذه بالكامل، تذكّر ثلاث قواعد حاسمة:
أولًا، لا تبحث أبدًا عن DApp عبر محركات البحث. فمقدمة Google مليئة بإعلانات التصيّد المُمولة (شراء الزيارات)، ويجب عليك الدخول عبر حسابات Twitter الرسمية أو CoinGecko أو عبر روابط ثابتة (علامات مرجعية)، مع تثبيت إضافة حظر الإعلانات؛
ثانيًا، افهم التوقيع قبل النقر. أي نافذة منبثقة للتوقيع دون اتصال تحتوي على سلسلة طويلة من أزواج مفاتيح باللغة الإنجليزية؛ إذا لم تفهمها، فأغلق الصفحة فورًا. يُنصح باستخدام إضافات أمان مثل Rabby أو Pocket Universe لاعتراض هذه النوافذ؛
ثالثًا، افصل الأموال بشكل صارم: ضع الأصول الكبيرة في محفظة باردة، واستخدم محفظة ساخنة صغيرة للمعاملات اليومية كنقطة عبور فقط، ولا تجعل محفظة تحتوي على أموال ضخمة تتصل مباشرةً بالصفحات على الويب.
لا يوجد دواء للندم على السلسلة؛ الانضباط الأمني أهم من أي ثقة عمياء.