
عدتُ إلى وثائق Dusk التقنية مساء أمس، وخرجتُ مهتمًا أكثر بأسئلة التصميم منها بادعاءات العناوين الرئيسية.
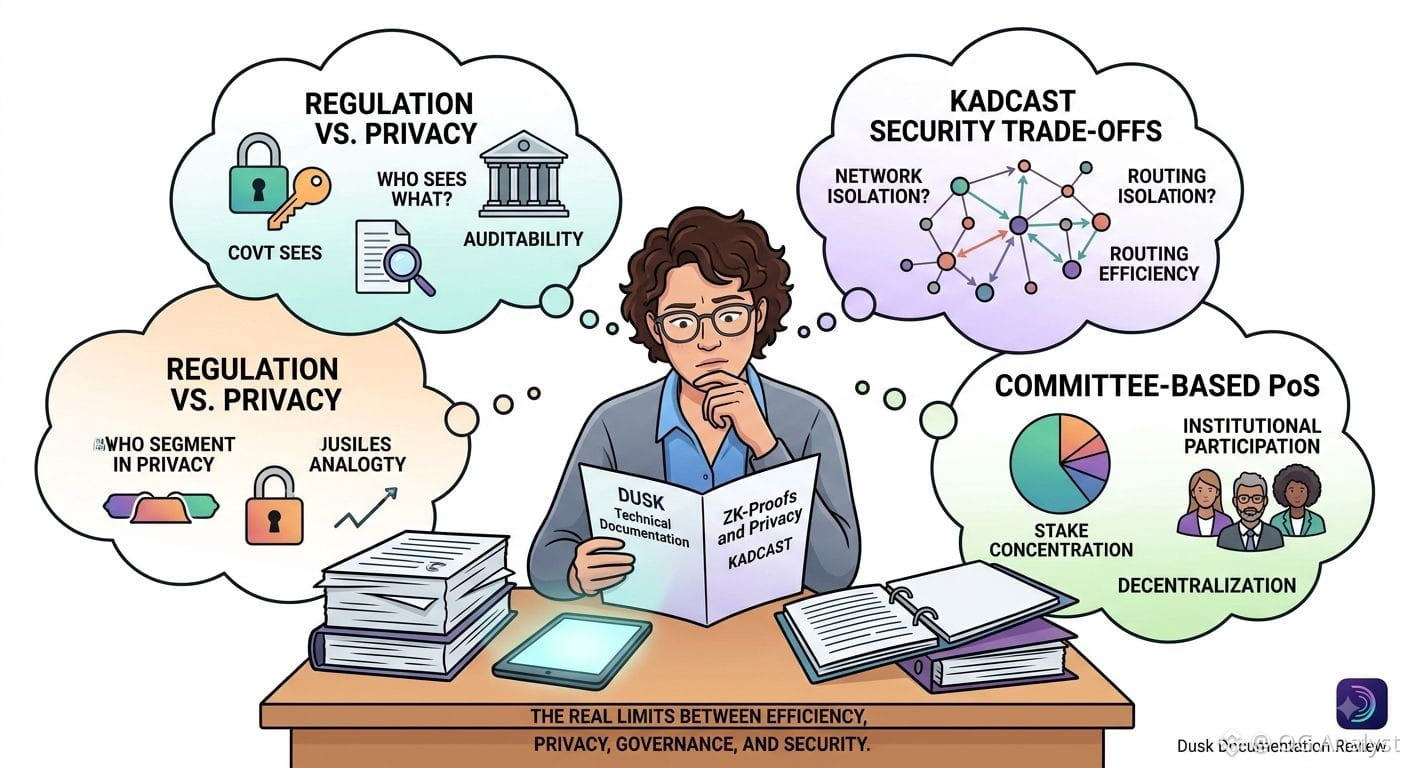
أول شيء ظل يشغل بالي هو الخصوصية والتنظيم. يبدو أن Dusk يتعامل معهما كأهداف متكاملة لا كأهداف متعارضة، لكن كيف تعمل هذه الموازنة في الواقع؟ يمكن لـ Phoenix الحفاظ على تفاصيل المعاملات خاصة عبر براهين ZK، بينما يظل التصميم الأوسع يضع قابلية التدقيق في الاعتبار. وهذا يثير سؤالًا مهمًا بالنسبة للأسواق الخاضعة للرقابة: من يحق له رؤية ماذا، وبموجب أي شروط؟
ثم نظرتُ إلى Kadcast. بدلًا من الاعتماد على الانتشار التقليدي بأسلوب “الإشاعات” (gossip)، تستخدم Dusk بنية مبنية على Kademlia لتقليل عمليات إرسال الرسائل المتكررة. أستطيع فهم حجة الكفاءة، لكنني أتعطش أكثر لمعرفة المفاضلة من زاوية الأمان. هل يمكن للتوجيه المُحسَّن أن يخلق طرقًا جديدة للتأثير أو عزل أجزاء من الشبكة؟
أثار تصميم الإجماع سؤالًا آخر. تستخدم Dusk PoS قائمًا على لجان مع استخراج حتمي. يؤثر حجم الحصة على مدى تكرار حصول المُوفِّرين على اعتمادات وعلى مشاركتهم في اللجان. يبدو ذلك كفؤًا، لكن كيف يتصرف هذا عندما تصبح الحصص أكثر تركيزًا بمرور الوقت؟
كلما قرأتُ أكثر، قلتُ إن السؤال الأكثر إثارة للاهتمام ليس فقط ما إذا كانت Dusk “سريعة” أو “خاصة”.
إلى أي مدى تبقى المنظومة لامركزية مع نمو المشاركة المؤسسية؟ وأين تظهر الحدود الحقيقية بين الكفاءة والخصوصية والحوكمة والأمان؟
@Dusk
#dusk $DUSK