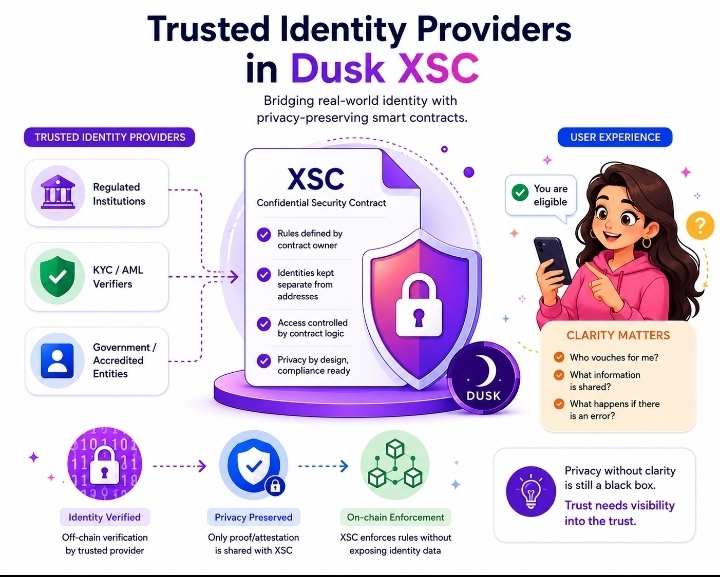
شيء واحد عن أنظمة الهوية يظل يزعجني: غالبًا ما يوافق الناس على التحقق عندما يفهمون من يتخذ القرار. وفي اللحظة التي يصبح فيها ذلك غير واضح، يمكن حتى لنظامٍ صحيح تقنيًا أن يبدأ في الشعور بأنه غير موثوق.
وهنا يصبح نموذج XSC الخاص بـ Dusk مثيرًا للاهتمام.
تفصيل ملموس هنا هو نهج Citadel المعتمد على الإفصاح الانتقائي. يمكن للمستخدم إثبات سمة مثل الإقامة أو فئة العمر أو الاعتماد دون كشف المعلومات الشخصية الأساسية. ثم يمكن لهذا الإثبات دعم قواعد الوصول والامتثال المتعلقة بالأصول الخاضعة للتنظيم.
تقنيًا، هذا تحول ذو دلالة. لكن تجربة المستخدم تثير سؤالًا آخر.
تخيل مستثمرًا يرى على شاشته عبارة: “أنت مؤهل”. قد لا يحتاج النظام إلا إلى إثبات أن الشرط المطلوب مستوفى. لكن من الذي صدّق فعليًا على هذا الشرط؟ موفّر الهوية؟ الجهة المُصدِرة؟ طرفٌ آخر مُصرّح له؟ وماذا يحدث إذا أخطأ ذلك المصدر؟
وهنا أعتقد أن السردية المعتادة “الخصوصية تُنشئ الثقة” لا تكفي.
الخصوصية تُقلل التعرض غير الضروري. لكنها لا تشرح تلقائيًا علاقة الثقة الكامنة خلف الإثبات.
بالنسبة لـ @Dusk ، تكتسب هذه الفروق أهمية لأن XSC مصمم حول سير عمل الأصول الخاضعة للتنظيم حيث تصبح قابلية الأهلية وضوابط الوصول جزءًا من النظام نفسه.
وتقع $DUSK ضمن نظام بيئي قد تعتمد فيه مصداقية سير العمل هذه بقدر ما تعتمد على الحدود الخاصة بالثقة والتي يمكن فهمها، مثلما تعتمد على التشفير الكامن.
التحدي المثير في تجربة المستخدم ليس فقط إثبات الأهلية بشكلٍ خاص. بل هو جعل حدود الثقة مفهومة للشخص الذي يستخدم النظام.
إذا كان بإمكان المستخدمين التحقق من النتيجة لكن لا يمكنهم فهم من يقف خلف عملية التحقق، فهل أزلنا فعلًا “الصندوق الأسود”—أم أننا جعلناه غير مرئي تشفيريًا فقط؟#dusk