كنت أعتقد أن التحكم في الوصول يدور في الغالب حول إثبات من أنت.
لكن في الأنظمة الرقمية الخاضعة للتنظيم، قد لا يكفي ذلك.
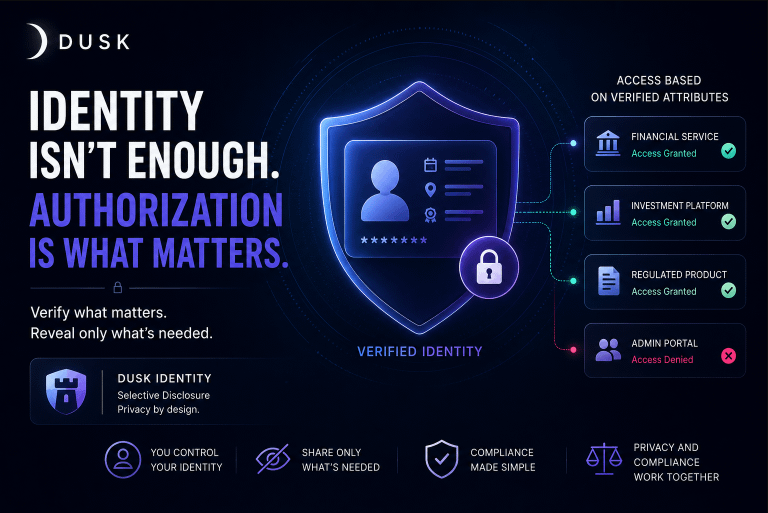
السؤال الأهم هو: ماذا تسمح لك هويتك المُثبتة بالقيام به؟
يجعل نهج هوية Dusk هذا التمييز مفيدًا. ومن خلال بنية الهوية الرقمية ونموذج الإفصاح الانتقائي، يمكن التحقق من سمات الهوية ذات الصلة دون التعامل مع هوية المستخدم بأكملها باعتبارها شيئًا يجب كشفه دائمًا.
وهذا يخلق أساسًا أقوى للتحكم في الوصول المعتمد على الهوية.
تخيّل منصة مالية يعتمد فيها الوصول إلى خدمة محددة على استيفاء متطلبات معينة. بدلًا من تعريض سجل هوية كامل مرارًا وتكرارًا، يمكن للنظام الاعتماد على سمات مُثبتة تحدد ما إذا كانت تلك المتطلبات مستوفاة.
ما أراه مثيرًا للاهتمام هو أن الهوية تصبح أكثر من مجرد بيانات اعتماد لتسجيل الدخول.
يمكن أن تصبح جزءًا من منطق التفويض نفسه.
بالنسبة لي، هنا يبدأ التوافق مع الخصوصية بالعمل معًا بدلًا من منافسة أحدهما الآخر.
الهدف ليس مجرد تحديد المستخدم.
بل هو التحقق مما يُسمح له بالوصول إليه مع إظهار ما تحتاجه العملية فعليًا فقط.
@Dusk #dusk $DUSK