🚨 #BTCPayServerExploitDrainsLightningNodes
$BTC
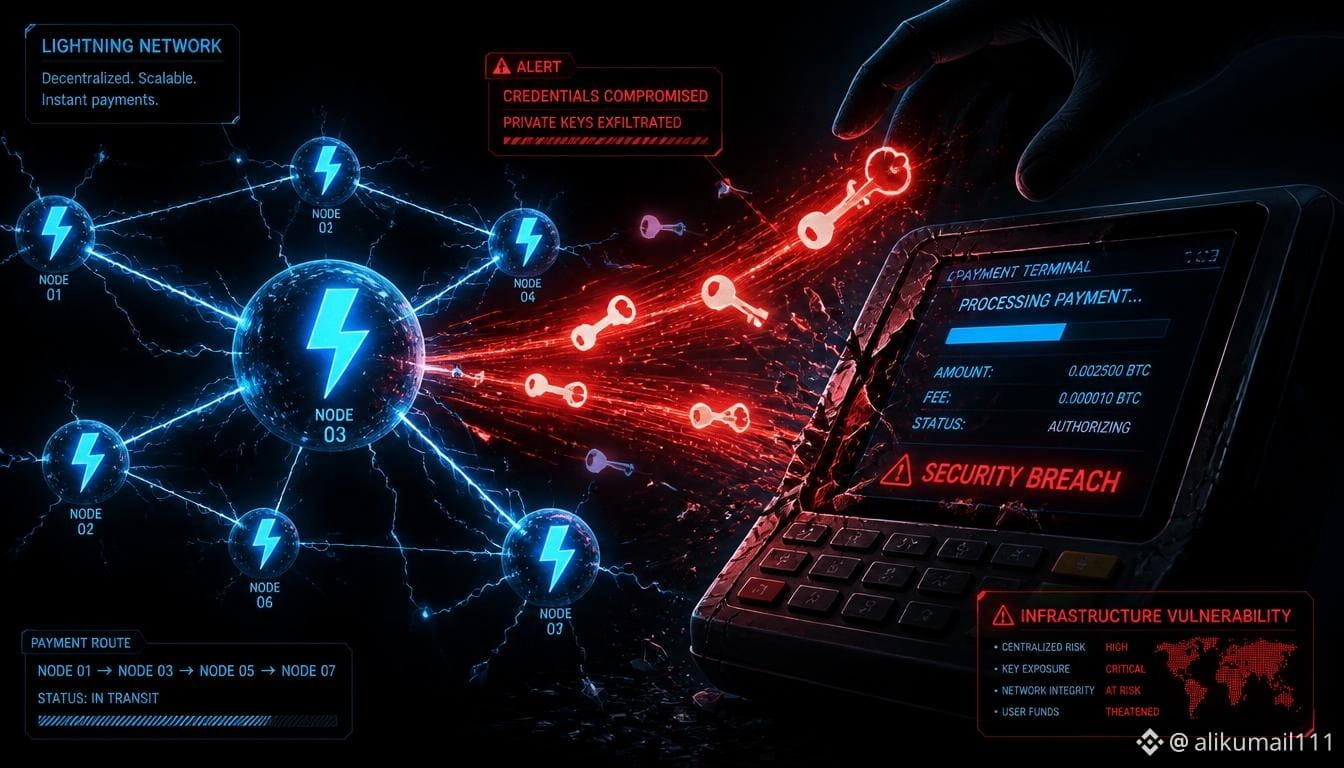
تستمر رحلة الأمان الصعبة لبيتكوين: استغل المهاجمون ثغرة حرجة في خادم BTCPay يوم الجمعة، مما أدى إلى سحب مفاتيح عقد Lightning من Foundation وCitadel21 — مباشرة بعد استغلال Coldcard (والذي تم تأكيده الآن بأكثر من 111 مليون دولار+).
🔍 ماذا حدث: سمحت هذه الثغرة للمهاجمين غير المصادقين بسرقة مفاتيح بيانات اعتماد Lightning. حتى المشغّلين الذين تم تحديثهم مسبقًا ظلوا عرضة للخطر، لأن بيانات الاعتماد القديمة بقيت صالحة حتى يتم تحديثها يدويًا.
📊 تم اكتشافها بواسطة مطوّر فقد أمواله الخاصة وتتبع الخلل — وليس من خلال تدقيقات بالذكاء الاصطناعي.
🔑 التحوّل المثير للدهشة: أضافت صناديق BTC المتداولة (ETFs) حوالي 800 مليون دولار من التدفقات الداخلة رغم كلا الاستغلالين — لأن رأس المال المؤسسي لا يتحمل نفس مخاطر الحيازة الذاتية.
📌 رأيي: الأمان طبقات، وليس حلًا يُستكمل مرة واحدة. تدوير بيانات الاعتماد مهم بقدر أهمية التحديث نفسه.
⚠️ ليست نصيحة مالية أو أمنية. تحقّق من المصادر الرسمية إن كنت متأثرًا.
📌 جديد على Binance؟ انضم: https://www.binance.com/register?ref=779682229
#bitcoin #CryptoSecurity #BinanceSquare
$BTC
تستمر رحلة الأمان الصعبة لبيتكوين: استغل المهاجمون ثغرة حرجة في خادم BTCPay يوم الجمعة، مما أدى إلى سحب مفاتيح عقد Lightning من Foundation وCitadel21 — مباشرة بعد استغلال Coldcard (والذي تم تأكيده الآن بأكثر من 111 مليون دولار+).
🔍 ماذا حدث: سمحت هذه الثغرة للمهاجمين غير المصادقين بسرقة مفاتيح بيانات اعتماد Lightning. حتى المشغّلين الذين تم تحديثهم مسبقًا ظلوا عرضة للخطر، لأن بيانات الاعتماد القديمة بقيت صالحة حتى يتم تحديثها يدويًا.
📊 تم اكتشافها بواسطة مطوّر فقد أمواله الخاصة وتتبع الخلل — وليس من خلال تدقيقات بالذكاء الاصطناعي.
🔑 التحوّل المثير للدهشة: أضافت صناديق BTC المتداولة (ETFs) حوالي 800 مليون دولار من التدفقات الداخلة رغم كلا الاستغلالين — لأن رأس المال المؤسسي لا يتحمل نفس مخاطر الحيازة الذاتية.
📌 رأيي: الأمان طبقات، وليس حلًا يُستكمل مرة واحدة. تدوير بيانات الاعتماد مهم بقدر أهمية التحديث نفسه.
⚠️ ليست نصيحة مالية أو أمنية. تحقّق من المصادر الرسمية إن كنت متأثرًا.
📌 جديد على Binance؟ انضم: https://www.binance.com/register?ref=779682229
#bitcoin #CryptoSecurity #BinanceSquare