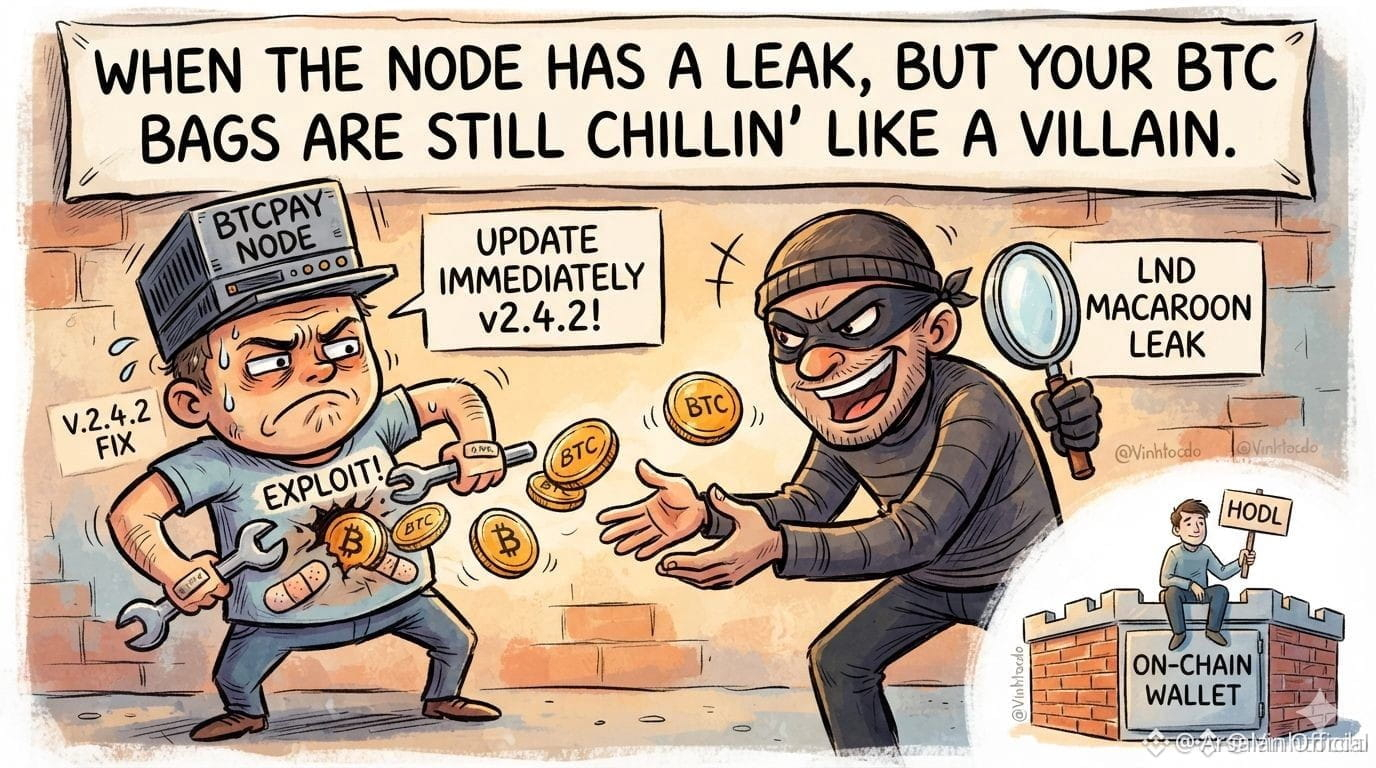
#BTCPayServerExploitDrainsLightningNodes يبدو أن هذا الوسم يشير إلى حادث أمني حالي في خادم BTCPay Server: تشير عدة بلاغات بتاريخ 8–9 أغسطس 2026 إلى أن المهاجمين استغلّوا ثغرة حرجة في BTCPay Server لسرقة الأموال من عقد شبكة Lightning Network المتصلة، خصوصًا الإعدادات التي تستخدم LND. وحُثّ المشغّلون على الترقية إلى BTCPay Server v2.4.2 فورًا أو إخراج الخوادم من الخدمة. (coindesk.com)
بعبارات بسيطة: لم تكن هذه مجرد مشكلة من حيث النظرية. وُصفت بأنها استغلال جارٍ فعليًا، حيث حصل المهاجمون على بيانات اعتماد Lightning ثم قاموا بسحب أموال العقد أو إجبار الإغلاقات على القنوات. كما تذكر التقارير العامة أن بعض المشغّلين المعروفين قد تعرضوا للهجوم، بما في ذلك Foundation وCitadel21. (coinlaw.io)
أهم تفصيل تشغيلي هو أن الإصلاح/الترقيع وحده قد لا يكون كافيًا. تشير عدة تقارير إلى أنه بينما يُغلق v2.4.2 الثغرة، قد تظل ملفات بيانات الاعتماد/ماكاروونس التي تم سرقتها سابقًا صالحة، لذا قد يحتاج المشغّلون المتأثرون أيضًا إلى تدوير/إعادة إنشاء بيانات اعتماد Lightning بدلًا من تحديث البرنامج فقط. (msn.com)
لذلك، القراءة المختصرة لـ #BTCPayServerExploitDrainsLightningNodes هي: استغلال مباشر لخادم BTCPay Server سمح—بحسب التقارير—للمهاجمين باختراق بيانات اعتماد عقد Lightning وسرقة الأموال، ما أدى إلى تصحيح طارئ وتحذيرات بشأن تدوير بيانات الاعتماد. (coindesk.com)$BTC
$BNB
$LND.US
بعبارات بسيطة: لم تكن هذه مجرد مشكلة من حيث النظرية. وُصفت بأنها استغلال جارٍ فعليًا، حيث حصل المهاجمون على بيانات اعتماد Lightning ثم قاموا بسحب أموال العقد أو إجبار الإغلاقات على القنوات. كما تذكر التقارير العامة أن بعض المشغّلين المعروفين قد تعرضوا للهجوم، بما في ذلك Foundation وCitadel21. (coinlaw.io)
أهم تفصيل تشغيلي هو أن الإصلاح/الترقيع وحده قد لا يكون كافيًا. تشير عدة تقارير إلى أنه بينما يُغلق v2.4.2 الثغرة، قد تظل ملفات بيانات الاعتماد/ماكاروونس التي تم سرقتها سابقًا صالحة، لذا قد يحتاج المشغّلون المتأثرون أيضًا إلى تدوير/إعادة إنشاء بيانات اعتماد Lightning بدلًا من تحديث البرنامج فقط. (msn.com)
لذلك، القراءة المختصرة لـ #BTCPayServerExploitDrainsLightningNodes هي: استغلال مباشر لخادم BTCPay Server سمح—بحسب التقارير—للمهاجمين باختراق بيانات اعتماد عقد Lightning وسرقة الأموال، ما أدى إلى تصحيح طارئ وتحذيرات بشأن تدوير بيانات الاعتماد. (coindesk.com)$BTC
$BNB
$LND.US