بدأتُ البحث في مؤسس بابيلون المشارك متوقّعًا القصة المعتادة للمؤسسين: تمهيد البيتكوين، والأمن المشترك، والهيكل التقني الذي يدعم ذلك. لكن ما لفت انتباهي بدلًا من ذلك كان سؤالًا أكثر هدوءًا: أين تقع المسؤولية فعليًا عندما ينتقل البروتوكول من الكود إلى المؤسسات؟
كلما تعمّقت في دراسة بابيلون، قلّ اقتناعي بتفسيرٍ بسيط من نوع “البيتكوين يؤمّن سلاسل أخرى”. الجزء المثير للاهتمام هو الحدود بين ما يستطيع البروتوكول فرضه على السلسلة وبين ما يزال معتمدًا على المشغّلين والمدققين والعقود والعلاقات القانونية.
تلك الحدود تغيّر طريقة تفكيري في الثقة. يمكن للعقد الذكي أن يفرض شروطًا معيّنة، لكنه لا يستطيع تلقائيًا حسم كل نزاع يتعلق بالحيازة، أو الأخطاء التشغيلية، أو الالتزامات التعاقدية، أو السلوك خارج السلسلة. ليست هذه الفجوات بالضرورة نقاط ضعف؛ بل هي الأماكن التي تصبح فيها الحوكمة والتصميم القانوني جزءًا من نموذج الأمان.
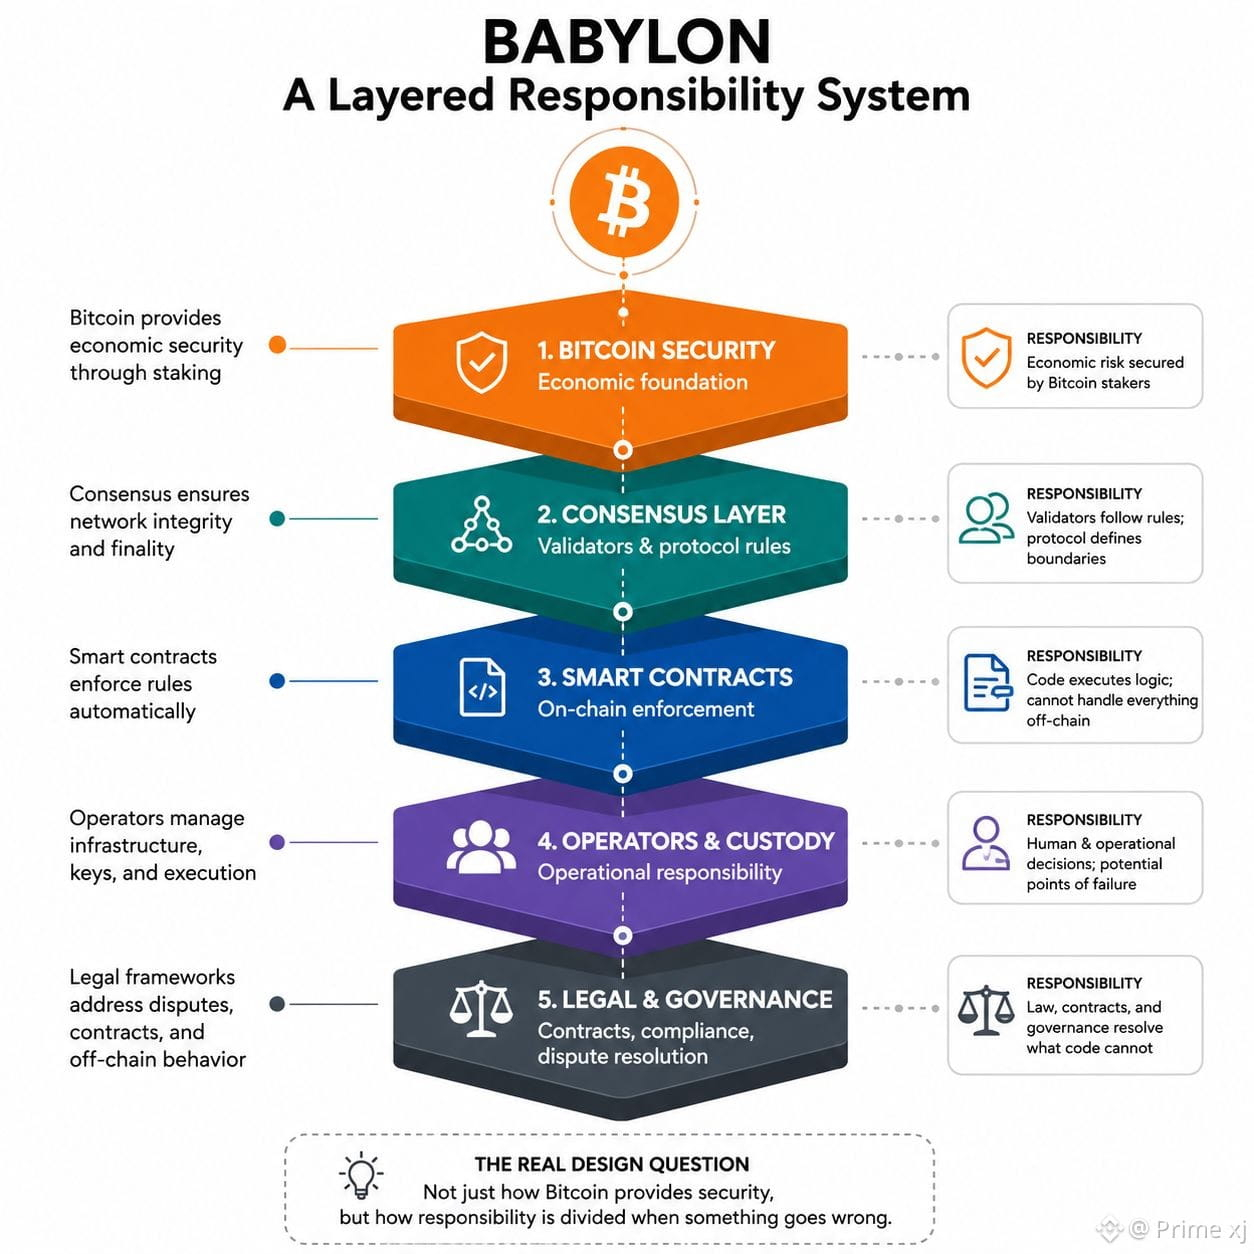
لهذا بدا أن معمارية بابيلون أقل شبهاً بمجموعة من آليات الترهين وأكثر شبهاً بنظام مسؤولية متعدد الطبقات. يتولى الإجماع فئةً واحدة من المخاطر. وتتولى القواعد التشفيرية فئةً أخرى. تؤثر الحوافز الاقتصادية في السلوك. وتوجد الاتفاقيات القانونية وآليات الإنفاذ في المواضع التي يتوقف عندها الكود.
بالنسبة لي، هذا أكثر إثارة للاهتمام من الميزة الرئيسية. سؤال التصميم الحقيقي ليس فقط كيف يمكن للبيتكوين أن يوفر الأمان، بل كيف تُقسَّم المسؤولية عندما يحدث خطأ ما.
@BabylonLabs_io #baby
#Wtite2Earn
$BABY
كلما تعمّقت في دراسة بابيلون، قلّ اقتناعي بتفسيرٍ بسيط من نوع “البيتكوين يؤمّن سلاسل أخرى”. الجزء المثير للاهتمام هو الحدود بين ما يستطيع البروتوكول فرضه على السلسلة وبين ما يزال معتمدًا على المشغّلين والمدققين والعقود والعلاقات القانونية.
تلك الحدود تغيّر طريقة تفكيري في الثقة. يمكن للعقد الذكي أن يفرض شروطًا معيّنة، لكنه لا يستطيع تلقائيًا حسم كل نزاع يتعلق بالحيازة، أو الأخطاء التشغيلية، أو الالتزامات التعاقدية، أو السلوك خارج السلسلة. ليست هذه الفجوات بالضرورة نقاط ضعف؛ بل هي الأماكن التي تصبح فيها الحوكمة والتصميم القانوني جزءًا من نموذج الأمان.
لهذا بدا أن معمارية بابيلون أقل شبهاً بمجموعة من آليات الترهين وأكثر شبهاً بنظام مسؤولية متعدد الطبقات. يتولى الإجماع فئةً واحدة من المخاطر. وتتولى القواعد التشفيرية فئةً أخرى. تؤثر الحوافز الاقتصادية في السلوك. وتوجد الاتفاقيات القانونية وآليات الإنفاذ في المواضع التي يتوقف عندها الكود.
بالنسبة لي، هذا أكثر إثارة للاهتمام من الميزة الرئيسية. سؤال التصميم الحقيقي ليس فقط كيف يمكن للبيتكوين أن يوفر الأمان، بل كيف تُقسَّم المسؤولية عندما يحدث خطأ ما.
@BabylonLabs_io #baby
#Wtite2Earn
$BABY