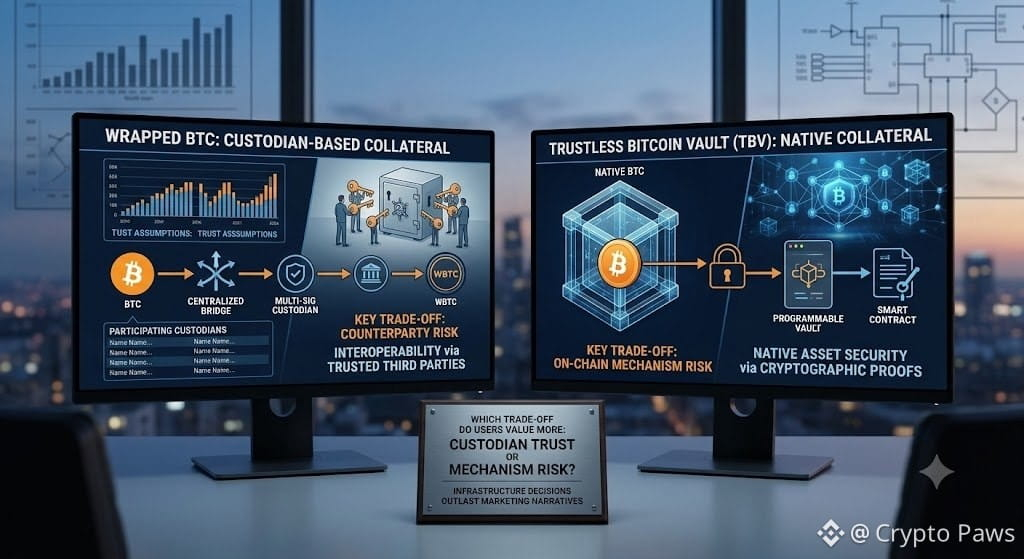
بعد قضاء وقت في مقارنة نماذج ضمانات بيتكوين، خلصت إلى أن الفرق الحقيقي ليس محصورًا في «بيتكوين مغلّفة» مقابل «بيتكوين أصلية»—بل في افتراضات الثقة التي يطلب كل تصميم من المستخدمين قبولها. لقد لعبت بيتكوين المغلّفة دورًا مهمًا في توسيع قابلية التشغيل البيني، لكنها غالبًا ما تعتمد على أمناء حفظ أو آليات جسور تصبح جزءًا من نموذج الأمان. تتعامل نهج «خزائن بيتكوين بدون ثقة» (TBV) مع المشكلة بشكل مختلف عبر الاحتفاظ ببيتكوين الأصلية كضمان مع ربطها ببنية الاقتراض. وهذا يغيّر نموذج الحفظ دون إلغاء قابلية التشغيل البيني باعتبارها هدفًا. لا أرى هذا كأن نموذجًا واحدًا سيحل محل الآخر. قد تظل بيتكوين المغلّفة عملية حيثما تكون قابلية التوافق الواسع مع النظام البيئي هي الأهم، بينما تقدم TBV بديلًا للمستخدمين الذين يضعون أولوية لتقليل الثقة في الوسيط. أعادتني قراءة البنية إلى أن قرارات البنية التحتية غالبًا ما تتجاوز الروايات التسويقية لأنها تحدد كيفية توزيع المخاطر. ومع تطور الضمانات من بيتكوين الأصلية، ما المفاضلة التي تعتقد أن المستخدمين سيقدّرونها أكثر بمرور الوقت؟ @BabylonLabs_io $BABY #baby
$TUT
$BICO
#BICO
#Epic
#zec
#lorenzoprotocol
$TUT
$BICO
#BICO
#Epic
#zec
#lorenzoprotocol