#baby $BABY
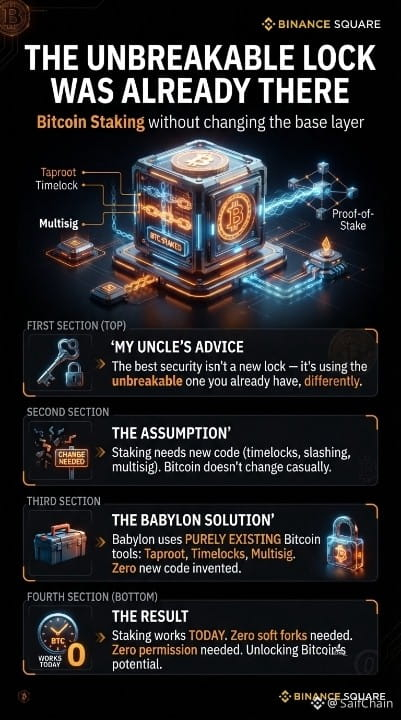
عمّي نجّار أقفال. ذات مرة قال لي إن أفضل حماية ليست قفلاً جديدًا — بل استخدام القفل الذي لا يمكن كسره والذي لديك بالفعل، لكن بشكل مختلف.
كان يقصد أقفالًا حقيقية. لكنّي فكرت في تلك الجملة عندما شرح لي أحدهم لأول مرة مفهوم الإيداع/الـستيكينغ في بيتكوين، وسألت: "انتظر، ألا يحتاج بيتكوين إلى التغيير من أجل ذلك؟"
افتراض منطقي. يحتاج الـستيكينغ إلى مؤقّتات/قيود زمنية (timelocks) وآليات مصادرة/اقتطاع (slashing) وتحكّمات بأسلوب متعدد التواقيع (multisig) — يبدو كأنه كود جديد. وبيتكوين لا تُشحن ببساطة معها شيفرة جديدة. كل اقتراح جاد على مستوى الطبقة الأساسية (base layer) يستغرق سنوات من الجدل، ومعظم المقترحات تفشل. عن قصد. لا أحد يعبث بسهولة بكود قاعدة البيانات الأكثر تدقيقًا على وجه الأرض.
لذلك عندما سمعت أن @BabylonLabs_io لا يحتاج أي تغييرات في بيتكوين، افترضت أنني ربما فاتني شيء.
لم أفُتْ أي شيء. إن إعداد الـستيكينغ لدى Babylon بالكامل — قفل BTC، وشروط فك القفل (unbonding)، وآليات الـslashing — مبني فقط على أدوات كان بيتكوين يمتلكها بالفعل. Taproot. Timelocks. Multisig. لم يُبتكر شيء جديد.
فقط قطع موجودة مسبقًا، تم ترتيبها في "قفل" لم يكن أحد قد بناه بها من قبل.
كان القفل الذي لا يُكسر موجودًا بالفعل. @BabylonLabs_io فقط وجد طريقة جديدة لتدوير المفتاح — وهذا يعني أنه يعمل اليوم، بدون أي soft forks، وبدون أي إذن مطلوب، وبدون انتظار تغيّر بيتكوين.
كنت أعتقد أنك تحتاج إلى إذن لكي تبني على بيتكوين. @BabylonLabs_io علّمني أنك فقط تحتاج أن تنظر أقرب إلى ما هو موجود هناك بالفعل.
@BabylonLabs_io $BABY #Babylon
عمّي نجّار أقفال. ذات مرة قال لي إن أفضل حماية ليست قفلاً جديدًا — بل استخدام القفل الذي لا يمكن كسره والذي لديك بالفعل، لكن بشكل مختلف.
كان يقصد أقفالًا حقيقية. لكنّي فكرت في تلك الجملة عندما شرح لي أحدهم لأول مرة مفهوم الإيداع/الـستيكينغ في بيتكوين، وسألت: "انتظر، ألا يحتاج بيتكوين إلى التغيير من أجل ذلك؟"
افتراض منطقي. يحتاج الـستيكينغ إلى مؤقّتات/قيود زمنية (timelocks) وآليات مصادرة/اقتطاع (slashing) وتحكّمات بأسلوب متعدد التواقيع (multisig) — يبدو كأنه كود جديد. وبيتكوين لا تُشحن ببساطة معها شيفرة جديدة. كل اقتراح جاد على مستوى الطبقة الأساسية (base layer) يستغرق سنوات من الجدل، ومعظم المقترحات تفشل. عن قصد. لا أحد يعبث بسهولة بكود قاعدة البيانات الأكثر تدقيقًا على وجه الأرض.
لذلك عندما سمعت أن @BabylonLabs_io لا يحتاج أي تغييرات في بيتكوين، افترضت أنني ربما فاتني شيء.
لم أفُتْ أي شيء. إن إعداد الـستيكينغ لدى Babylon بالكامل — قفل BTC، وشروط فك القفل (unbonding)، وآليات الـslashing — مبني فقط على أدوات كان بيتكوين يمتلكها بالفعل. Taproot. Timelocks. Multisig. لم يُبتكر شيء جديد.
فقط قطع موجودة مسبقًا، تم ترتيبها في "قفل" لم يكن أحد قد بناه بها من قبل.
كان القفل الذي لا يُكسر موجودًا بالفعل. @BabylonLabs_io فقط وجد طريقة جديدة لتدوير المفتاح — وهذا يعني أنه يعمل اليوم، بدون أي soft forks، وبدون أي إذن مطلوب، وبدون انتظار تغيّر بيتكوين.
كنت أعتقد أنك تحتاج إلى إذن لكي تبني على بيتكوين. @BabylonLabs_io علّمني أنك فقط تحتاج أن تنظر أقرب إلى ما هو موجود هناك بالفعل.
@BabylonLabs_io $BABY #Babylon