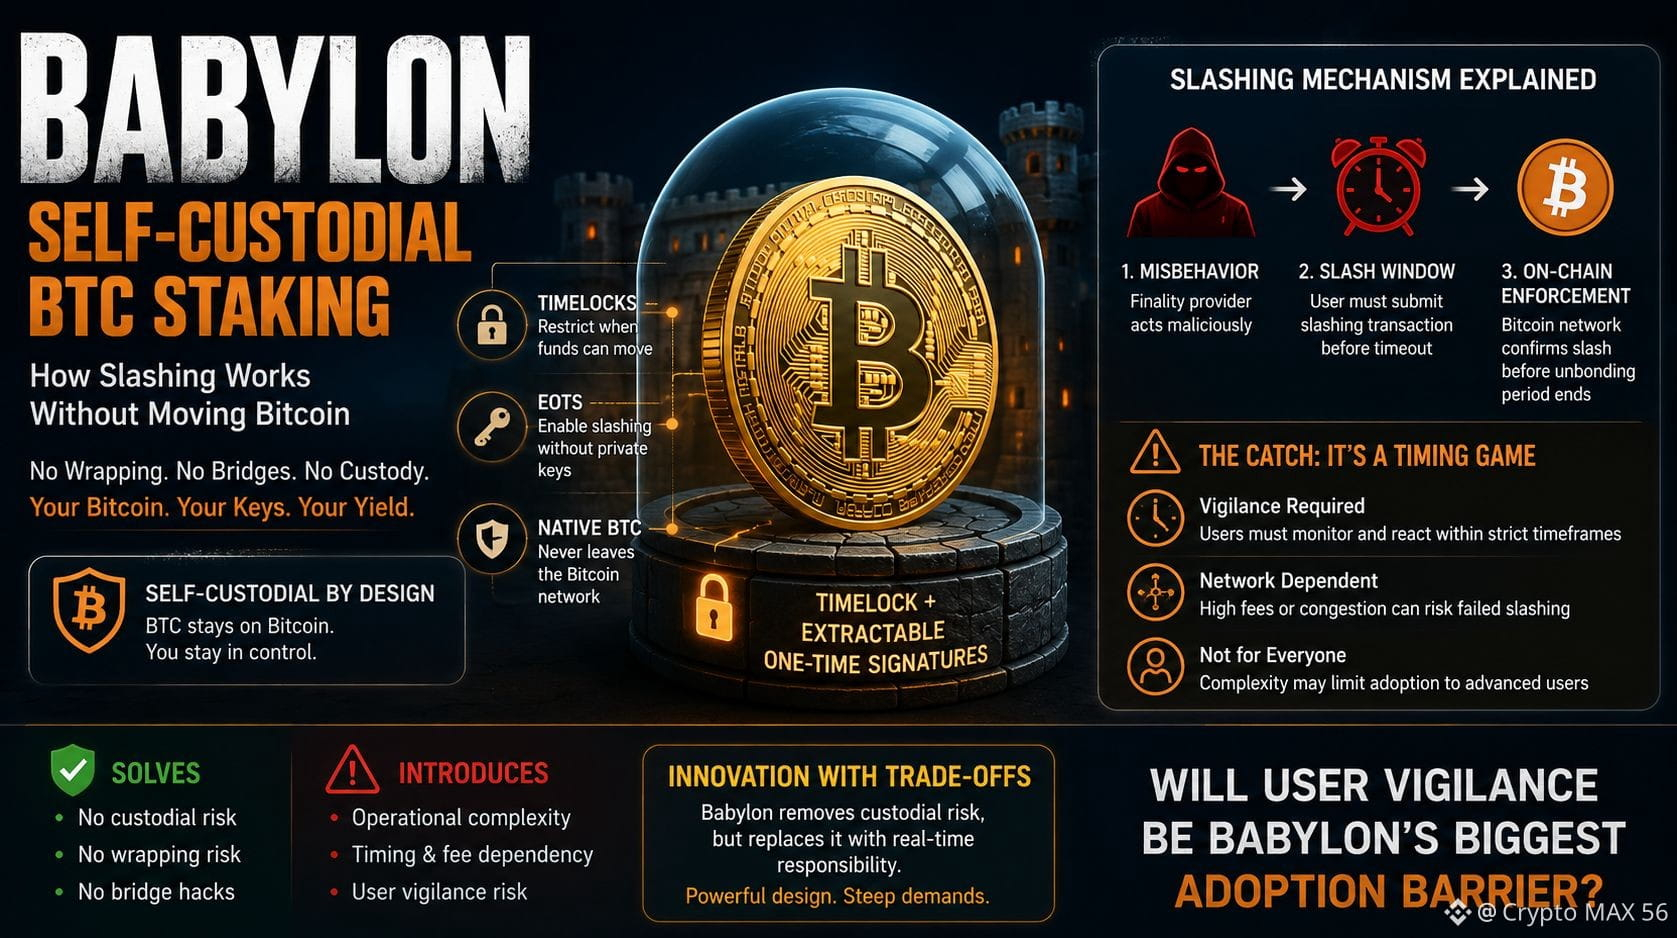
لقد كنت أُولي اهتمامًا لكيفية تعامل بايبلون مع آلية السَلخ دون أن تُحرّك البيتكوين الفعلية أبدًا خارج السلسلة الرئيسية. يَسوّق المشروع بالاستِسْقاط الذاتي، لكن التنفيذ التقني الدقيق يتضمن استخدام توقيعات أحادية قابلة للاستخراج وآليات زمنية (Timelocks) لمحاكاة شروط السَلخ. هذا حلّ ذكي للتحايل لأنه يتيح لحاملي البيتكوين كسب عائد دون الالتفاف على الأصول أو الثقة بجسر مركزي كان تاريخيًا هو نقطة الضعف في أغلب حلول الربط عبر السلاسل. ومع ذلك فإن التصميم ليس بلا احتكاك. من خلال إبقاء الأموال محلية، يعتمد البروتوكول على استجابة المستخدمين لأحداث السَلخ ضمن أطر زمنية محددة، ما يخلق خطرًا تشغيليًا متميزًا. إذا تصرف مزوّد نهائية (Finality Provider) بشكل خبيث، فإن آلية العقوبة تعتمد على قيام شبكة البيتكوين بتأكيد معاملة سَلخ قبل انتهاء فترة فك الارتباط (unbonding). وهذا يفرض ضغطًا هائلًا على رسوم الشبكة وموثوقية الـمَمبُل (mempool) أثناء الازدحام. إنه يحل خطر الحفظ (custodial risk) لكنه يستبدله بلعبة توقيت قد تكون معقدة للغاية بالنسبة للمستخدم العادي. أتساءل ما إذا كانت هذه الاعتماد على يقظة المستخدمين ستحد في النهاية من جاذبيته بحيث يقتصر على المشاركين الأكثر كفاءة تقنيًا.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY