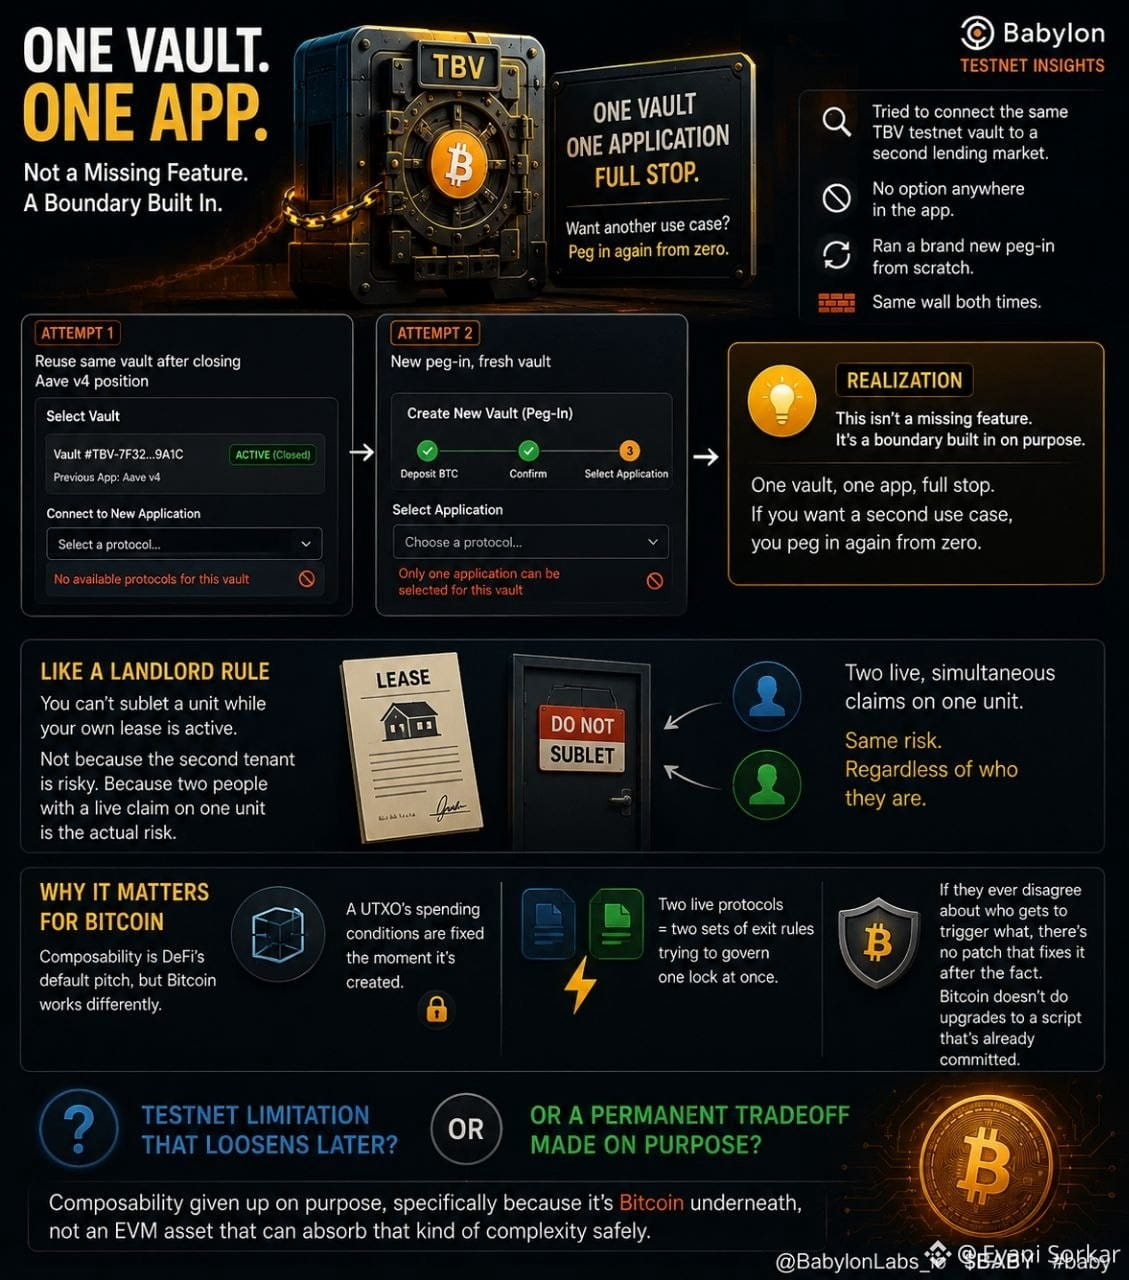
حاولت اليوم توجيه نفس حافظة اختبار شبكة TBV إلى سوق إقراض ثانٍ، بعد أن أغلقت مركزي في Aave v4. ظننت أن بإمكاني فقط إعادة نشر نفس سجل الضمان في مكان آخر دون إعادة تنفيذ عملية الـ peg-in بالكامل. لا يوجد خيار لذلك في أي مكان داخل التطبيق. جلت داخل التطبيق أبحث عن إعداد فاتني، مثل مفتاح لإضافة بروتوكولين ضمن حافظة قائمة. أجريت عملية peg-in جديدة تمامًا من الصفر فقط لأتأكد إن كانت الحافظة الجديدة ستتصرف بشكل مختلف. نفس الجدار في كل مرة.
جلست مع الأمر لحظة قبل أن يترسخ في ذهني: هذا ليس ميزة ناقصة، بل حد مُصمَّم عمدًا. حافظة واحدة، وتطبيق واحد، لا أكثر — وإذا كنت تريد حالة استخدام ثانية، فعليك عمل peg-in مرة أخرى من الصفر.
كنت أظن أن الفكرة كلها وراء "ضمان بيتكوين قابل للبرمجة" هي تجميعه: نفس الـ BTC يتم توصيله بأكبر عدد ممكن من البروتوكولات التي ستقبله، وكلما زادت قابلية التراكيب كان أفضل. لكن الأمر عكس ذلك تمامًا. حافظة واحدة مكشوفة لتطبيقين في آنٍ واحد تعني منطقين مختلفين للتصفية، ومجموعتين مختلفتين من قواعد الخروج تتنافسان على ادعاء نفس الـ BTC. لم يترك باب بابلون تلك الفتحة مفتوحة عن طريق الصدفة. لقد أُغلقت.
شعرت وكأنني مستأجر لدى مالك لا يسمح لك بإعادة تأجير الوحدة (sublet) لشخص آخر بينما عقدك أنت ما زال ساريًا — حتى لو كان الشخص موثوقًا، وحتى لو كان ذلك لفترة قصيرة. ليس لأن المستأجر الثاني محفوف بالمخاطر. بل لأن الخطر الحقيقي هو وجود شخصين لديهما مطالبة مباشرة ومتزامنة على وحدة واحدة، بغض النظر عن هويتهما.
يصبح الأمر منطقيًا عندما فكرت في السبب، تحديدًا بالنسبة لبيتكوين. عادةً تكون قابلية التراكيب هي جوهر طرح التمويل اللامركزي (DeFi)، لكن شروط إنفاق UTXO ثابتة بمجرد إنشاءها. وجود بروتوكولين عاملين يعني مجموعتين من قواعد الخروج تحاولان في نفس الوقت إدارة قفل واحد، وإذا اختلفتا يومًا ما حول من يملك الحق في تفعيل ماذا، فلن توجد رقعة يمكن أن تصلح ذلك لاحقًا — البيتكوين لا تُجري ترقيات لسكريبت تم الالتزام به بالفعل.
ما زلت غير متأكد إن كان هذا قيدًا في مرحلة اختبار الشبكة فقط سيتسع لاحقًا، أم أنه مفاضلة دائمة — قابلية التراكيب تم التخلي عنها عمدًا، تحديدًا لأن ما تحتها هو بيتكوين وليس أصلًا من نوع EVM يمكنه استيعاب هذا النوع من التعقيد بأمان.
@BabylonLabs_io $BABY #baby
جلست مع الأمر لحظة قبل أن يترسخ في ذهني: هذا ليس ميزة ناقصة، بل حد مُصمَّم عمدًا. حافظة واحدة، وتطبيق واحد، لا أكثر — وإذا كنت تريد حالة استخدام ثانية، فعليك عمل peg-in مرة أخرى من الصفر.
كنت أظن أن الفكرة كلها وراء "ضمان بيتكوين قابل للبرمجة" هي تجميعه: نفس الـ BTC يتم توصيله بأكبر عدد ممكن من البروتوكولات التي ستقبله، وكلما زادت قابلية التراكيب كان أفضل. لكن الأمر عكس ذلك تمامًا. حافظة واحدة مكشوفة لتطبيقين في آنٍ واحد تعني منطقين مختلفين للتصفية، ومجموعتين مختلفتين من قواعد الخروج تتنافسان على ادعاء نفس الـ BTC. لم يترك باب بابلون تلك الفتحة مفتوحة عن طريق الصدفة. لقد أُغلقت.
شعرت وكأنني مستأجر لدى مالك لا يسمح لك بإعادة تأجير الوحدة (sublet) لشخص آخر بينما عقدك أنت ما زال ساريًا — حتى لو كان الشخص موثوقًا، وحتى لو كان ذلك لفترة قصيرة. ليس لأن المستأجر الثاني محفوف بالمخاطر. بل لأن الخطر الحقيقي هو وجود شخصين لديهما مطالبة مباشرة ومتزامنة على وحدة واحدة، بغض النظر عن هويتهما.
يصبح الأمر منطقيًا عندما فكرت في السبب، تحديدًا بالنسبة لبيتكوين. عادةً تكون قابلية التراكيب هي جوهر طرح التمويل اللامركزي (DeFi)، لكن شروط إنفاق UTXO ثابتة بمجرد إنشاءها. وجود بروتوكولين عاملين يعني مجموعتين من قواعد الخروج تحاولان في نفس الوقت إدارة قفل واحد، وإذا اختلفتا يومًا ما حول من يملك الحق في تفعيل ماذا، فلن توجد رقعة يمكن أن تصلح ذلك لاحقًا — البيتكوين لا تُجري ترقيات لسكريبت تم الالتزام به بالفعل.
ما زلت غير متأكد إن كان هذا قيدًا في مرحلة اختبار الشبكة فقط سيتسع لاحقًا، أم أنه مفاضلة دائمة — قابلية التراكيب تم التخلي عنها عمدًا، تحديدًا لأن ما تحتها هو بيتكوين وليس أصلًا من نوع EVM يمكنه استيعاب هذا النوع من التعقيد بأمان.
@BabylonLabs_io $BABY #baby