على مدار هذه السنوات، كلما رأيت بروتوكولات على السلسلة تُصاب بمشاكل، تكوّن لديّ عادة: لا أهتم كثيرًا بما إذا كان المتسللون يستطيعون كسر الحماية بالقوة؛ بل أولًا أنظر إلى أي مكوّن يمتلك صلاحيات أساسية—ماذا هو الذي يُكبّله فعليًا بالآليات. رأيت الكثير من العقد ترتكب الشر، والجذر ليس فقط أن الخوارزميات تم اختراقها، بل أن تصميم المعمار منذ البداية يفترض ضمنيًا أن "المُشغّل سيطيع مطيعًا". ما إن يفشل هذا الافتراض ولو مرة واحدة، تصبح آليات العقوبة مجرد كلام فارغ.
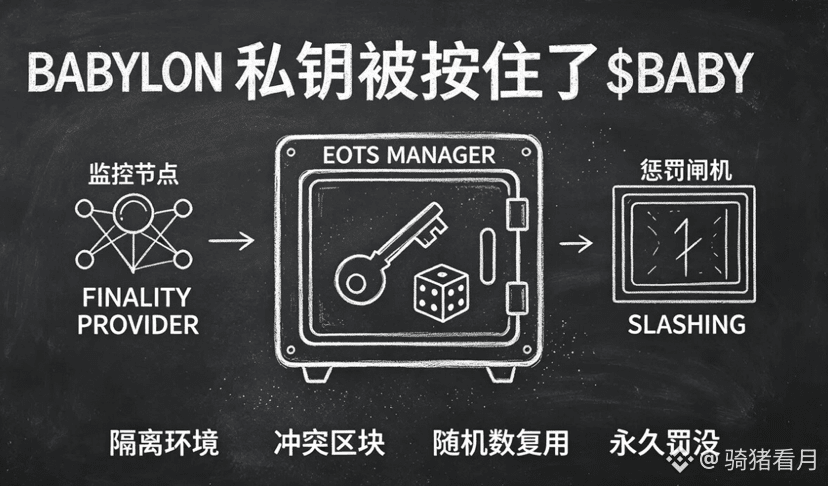
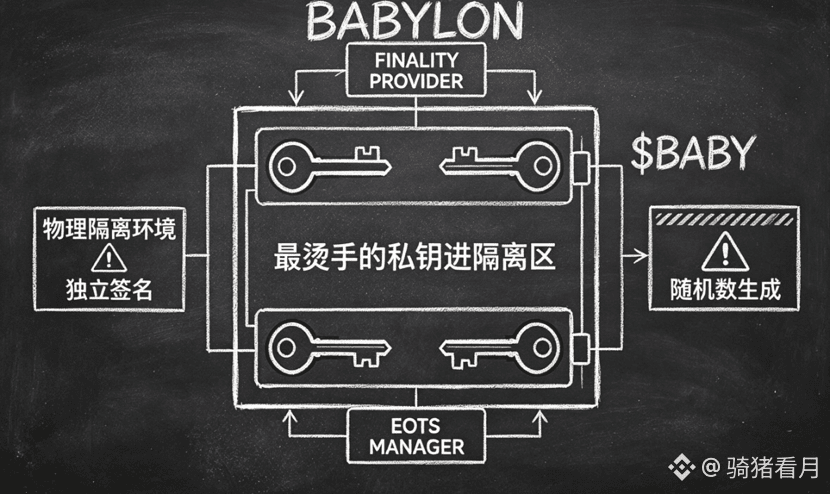
في الآونة الأخيرة، عندما بدأت تفكيك Babylon ورؤية أنهم أفردوا مدير EOTS (EOTS Manager) كمكوّن مستقل، هذا بالذات هو ما أوقفني. @BabylonLabs_io ليس فقط من أجل سهولة الصيانة الهندسية، بل لأنه يعزل فعليًا أكثر المفاتيح الخاصة من حساسية والمنطق المتعلق بالتوقيع. مزوّد الـ Finality Provider مسؤول عن المراقبة وإرسال الالتزامات فحسب، بينما يتكفل EOTS Manager وحده بحفظ المفتاح الخاص، وتوليد أرقام عشوائية، وإتمام التوقيع. بل إن الجهة الرسمية توصي بنشره في بيئة معزولة ماديًا. تتمثل القيود الجوهرية في أنه إذا تم توقيع كتلتين متعارضتين على الارتفاع نفسه، فسيؤدي ذلك إلى تسريب مفتاح EOTS الخاص بسبب إعادة استخدام رقم عشوائي لمرة واحدة، فيترتب مباشرةً تفعيل عقوبة دائمة بسحب حق التصويت وتنفيذ Slashing. هذا التصميم يمنح بيتكوين قابلية للعقاب، لكن في المقابل تزيد بشكل ملحوظ تعقيدات إدارة المفاتيح.
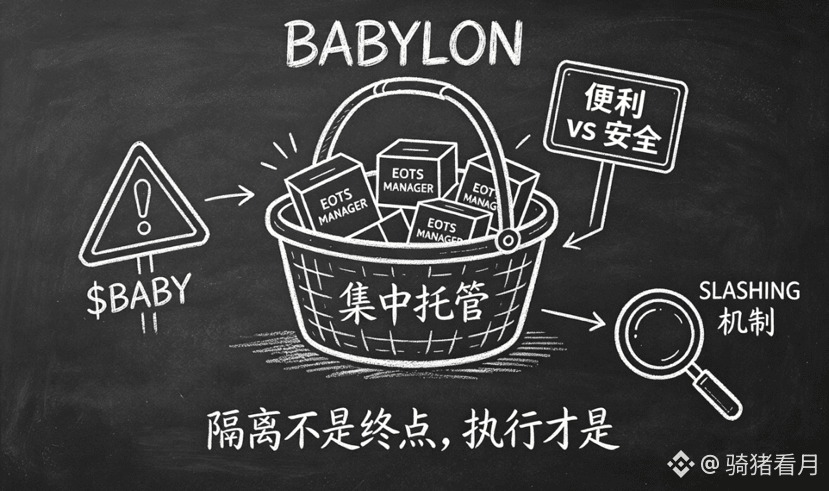
أنا أيضًا لن أرفع من شأنه إلى عنان السماء. فحتى لو كان التصميم المعماري بالغ الدقة، إذا قام المُتحققون—لأجل راحة التشغيل والصيانة—بتجميع إدارة EOTS Manager واستضافته بشكل مركزي، فستتعرض الحدود الأمنية التي صُممت بعناية لاختبار حقيقي. وفي المستقبل، إذا وُفِّرت الراحة عبر وضع كل البيض في سلة واحدة، فلن يبقى من مفهوم "العزل" سوى الطمأنينة النفسية.
برأيي، القيمة التي يحملها $BABY ستتحدد في النهاية بقدر ما يكون عدد كبير من المُتحققين مستعدًا للتضحية بالراحة من أجل الأمان. ومع ازدياد الرهن (BTC staking) في المستقبل، لا يهمني بقدر ما هي نسبة العائدات مرتفعة؛ الأهم هو: من يستطيع أن يثبت أنه أمام إغراءات هائلة بالمصلحة، ستظل آلية "إتلاف" المفتاح الخاص هذه قادرة على التنفيذ بشكل صارم.
#baby $BABY