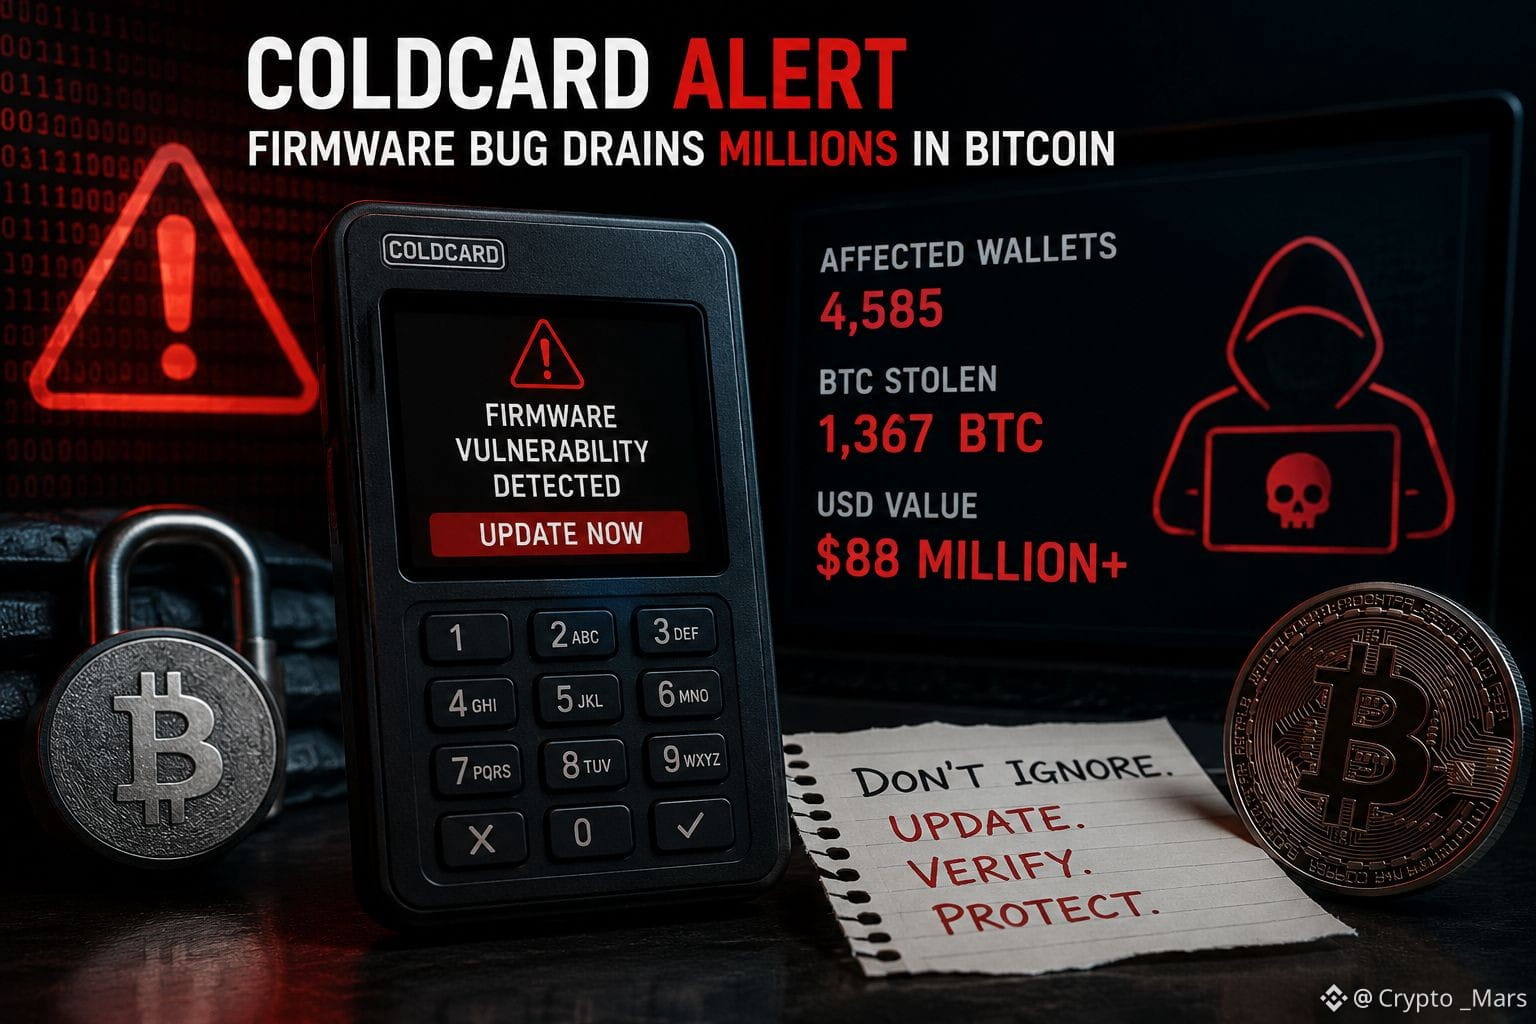

أكبر عملية سرقة للبيتكوين لا تبدأ دائمًا بعبارة بذرة مسروقة. أحيانًا تبدأ ببرنامج ثابت (firmware) نسيت تحديثه.
حادثة الأمان الأخيرة المتعلقة بـ Coldcard هي تذكير بأن امتلاك محفظة أجهزة لا يعني نهاية رحلة الأمان الخاصة بك. في هذه الحالة، سمحت ثغرة في البرنامج الثابت تؤثر على بعض أجهزة Coldcard للمهاجمين باستعادة عبارات بذرة تم توليدها بشكل ضعيف، وسرقة أكثر من 1,300 BTC من المحافظ المتأثرة.
إذا كنت تستخدم Coldcard Mk2 أو Mk3 أو Mk4 أو Mk5 أو Q، فلا تتجاهل هذا التحذير.
إليك ما يجب أن تفعله فورًا:
قم بالتحديث إلى أحدث إصدار رسمي للبرنامج الثابت.
تحقق مما إذا كانت عبارة بذرتك قد تم توليدها باستخدام إصدار برنامج ثابت متأثر.
إذا أوصى Coinkite بذلك، أنشئ عبارة بذرة جديدة.
انقل بيتكوينك إلى محفظة محمية بالعبارة الجديدة.
ليس هذا سببًا للتخلي عن الحفظ الذاتي. بل تذكير بأن الأمان عملية مستمرة، وليس مجرد شراء لمرة واحدة. عبارة بذرتك، والبرنامج الثابت، وعاداتك الأمنية—كلها أمور مهمة.
لا تنتظر حتى تتحول الثغرة إلى خسارتك. ابقَ على اطلاع. ابقَ آمنًا.
#USToCancelIranAttackSubjectToDeal #TrumpCancelsIranStrikePendingDeal #BTC ColdcardExploitHits$89MAcrossThreeWaves#BitcoinMiningDifficultyFalls14%FromYearHigh $BTC