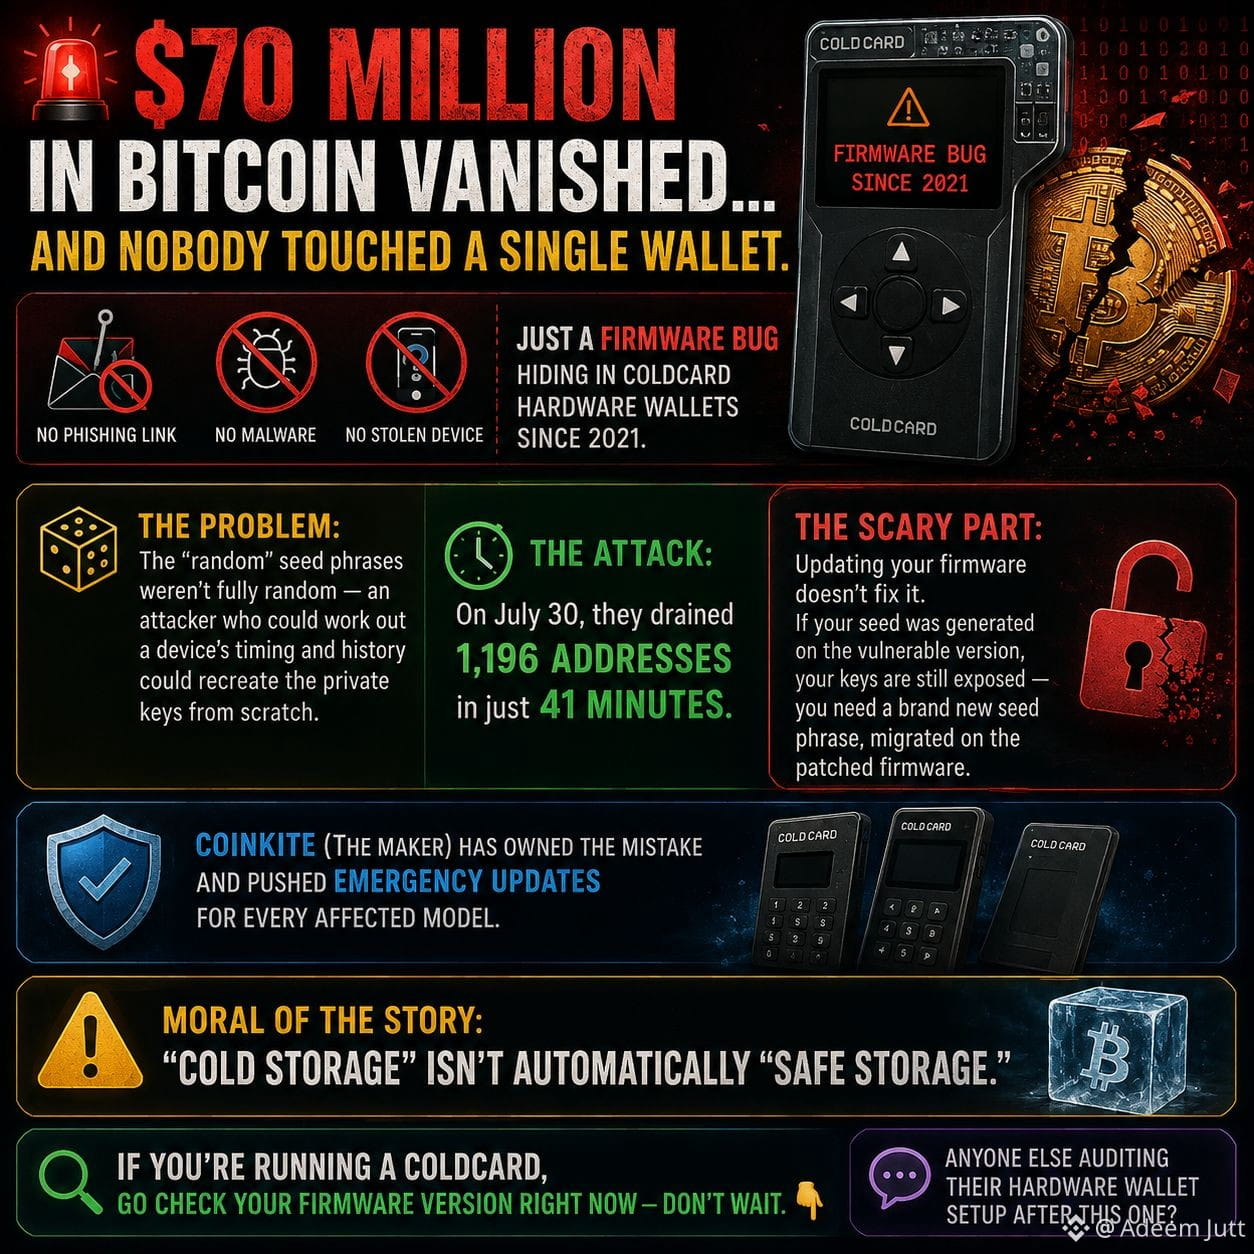
🚨 اختفى 70 مليون دولار بالبيتكوين... ولا أحد لمس أي محفظة.
لا رابط تصيّد. لا برمجيات خبيثة. لا جهاز مسروق. فقط خلل في البرنامج الثابت مختبئ داخل محافظ Coldcard منذ عام 2021.
اتضح أن «عبارات البذور» «العشوائية» لم تكن عشوائية بالكامل — فبإمكان مهاجم يستطيع معرفة توقيت الجهاز وسجلّه إعادة إنشاء المفاتيح الخاصة من الصفر. في 30 يوليو، قام بتفريغ 1,196 عنوانًا خلال 41 دقيقة فقط. 🕐💸
الجزء المرعب؟ تحديث البرنامج الثابت لا يحل المشكلة. إذا تم إنشاء بذرك على النسخة المعرّضة للخطر، فمفاتيحك ما زالت مكشوفة — تحتاج عبارة بذور جديدة بالكامل، يتم نقلها (ترحيلها) على البرنامج الثابت المُحدَّث.
Coinkite (الشركة المصنّعة) اعترفت بالخطأ وأطلقت تحديثات طارئة لكل الموديلات المتأثرة.
عبرة القصة: «التخزين البارد» ليس تلقائيًا «تخزينًا آمنًا». 🔐
إذا كنت تستخدم Coldcard، تحقق من إصدار برنامجك الثابت الآن — لا تنتظر. 👇
هل يقوم أي شخص آخر بمراجعة إعداد محفظته للأجهزة بعد هذه الحادثة؟
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
لا رابط تصيّد. لا برمجيات خبيثة. لا جهاز مسروق. فقط خلل في البرنامج الثابت مختبئ داخل محافظ Coldcard منذ عام 2021.
اتضح أن «عبارات البذور» «العشوائية» لم تكن عشوائية بالكامل — فبإمكان مهاجم يستطيع معرفة توقيت الجهاز وسجلّه إعادة إنشاء المفاتيح الخاصة من الصفر. في 30 يوليو، قام بتفريغ 1,196 عنوانًا خلال 41 دقيقة فقط. 🕐💸
الجزء المرعب؟ تحديث البرنامج الثابت لا يحل المشكلة. إذا تم إنشاء بذرك على النسخة المعرّضة للخطر، فمفاتيحك ما زالت مكشوفة — تحتاج عبارة بذور جديدة بالكامل، يتم نقلها (ترحيلها) على البرنامج الثابت المُحدَّث.
Coinkite (الشركة المصنّعة) اعترفت بالخطأ وأطلقت تحديثات طارئة لكل الموديلات المتأثرة.
عبرة القصة: «التخزين البارد» ليس تلقائيًا «تخزينًا آمنًا». 🔐
إذا كنت تستخدم Coldcard، تحقق من إصدار برنامجك الثابت الآن — لا تنتظر. 👇
هل يقوم أي شخص آخر بمراجعة إعداد محفظته للأجهزة بعد هذه الحادثة؟
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare