كنت أعرف ما يكفي عن عالم العملات المشفرة لأدرك أن أنظف قصص الأمان عادةً ما تخفي مخاطر تشغيلية فوضوية.
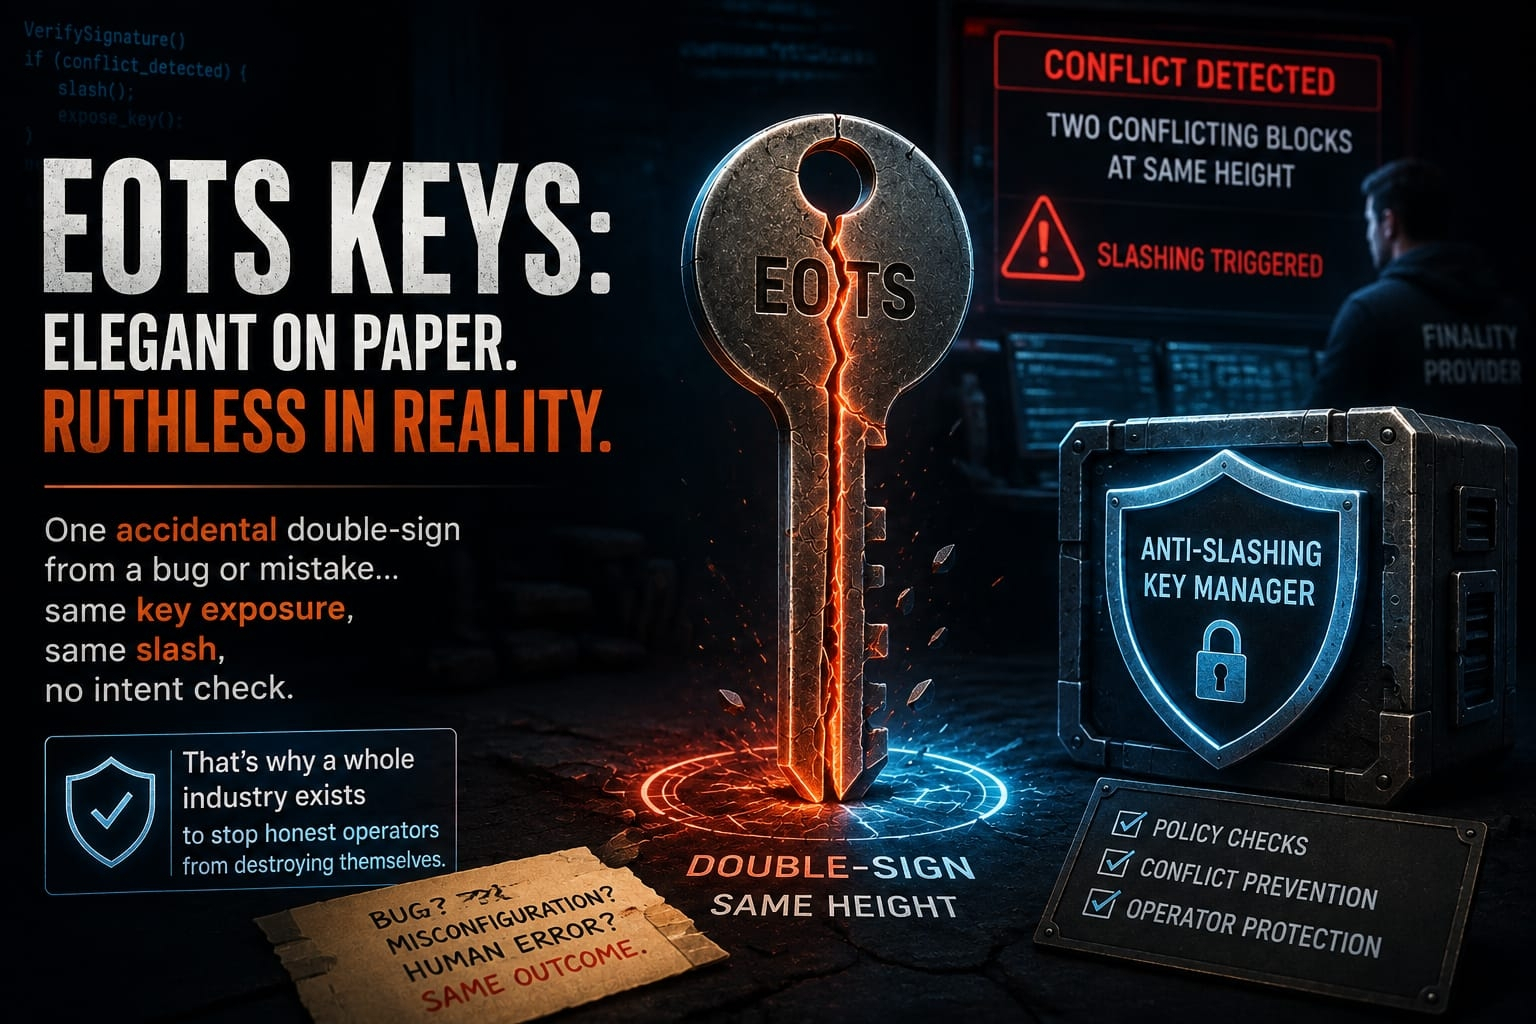
يبدو EOTS مثاليًا تقريبًا في البداية. جهة إثبات الحسم (finality) توقع كتلتين متعارضتين في الارتفاع نفسه، ثم تصبح المفتاح الخاص قابلاً للاستخراج، وتختفي قوة التصويت، ويتبع ذلك الحجب (slashing). لا نقاش. لا تصويت إنقاذ. فقط إثبات وعواقب.
لكن كلما فكرت أكثر، لاحظت أين ينتقل الثقة بهدوء. تقوم البروتوكولات بإزالة الحكم البشري، ثم يعتمد المشغلون على طبقة أخرى من البرمجيات لمنع الأخطاء الصادقة من أن تصبح دائمة.
يمكن لمدير مفاتيح مضاد للـ slashing أن يرفض توقيعًا متعارضًا قبل أن يغادر الجهاز أصلاً. هذا منطقي. لكن الآن يعتمد المشغل الصادق أيضًا على أن تكون هذه الحماية مُهيأة بشكل صحيح وتعمل بالضبط عند الحاجة.
لقد رأيت هذا النمط من قبل. نادرًا ما تُزيل التشفير الثقة. إنها فقط تنقلها إلى مكان أقل وضوحًا.
أنا لا أقول إن EOTS معيب. بل على العكس، فهو يفعل بالضبط ما صُمم لأجله. أنا فقط لست متأكدًا مما إذا كان الأشخاص الذين يشغّلونه مستعدين بالكامل لمدى قسوة هذا التصميم عندما يحدث خطأ عادي تمامًا.
@BabylonLabs_io #baby $BABY
$BLESS $UAI #ColdcardFlawDrains594BTC #BitcoinMiningDifficultyFalls14%FromYearHigh #USToCancelIranAttackSubjectToDeal #SECPausesQBTCBitcoinOptionsApproval