عندما أجريت أول اختبار لـشبكة بايبلون العامة التجريبية، كانت افتراضي أن التحدي الرئيسي يتمثل في إيجاد طريقة أكثر أمانًا لإدخال سيولة بيتكوين إلى أنظمة بيئية أخرى. اعتقدت أن الابتكار الجوهري سيكون حول فتح منفعة BTC مع تجنب المخاطر المعتادة للأصول المُمَغلفة والجهات الحافظة.
تغير هذا التصور عندما تعمقت في تصميم البروتوكول. السؤال الأكثر إثارة للاهتمام لم يكن «كيف تتحرك البيتكوين؟» بل «كيف يمكن لشبكة أخرى التحقق من أمان مدعوم بالبيتكوين دون تولّي حفظ بيتكوين؟» لقد غيّر هذا التحول في طريقة التفكير تمامًا فهمي لبايبلون.
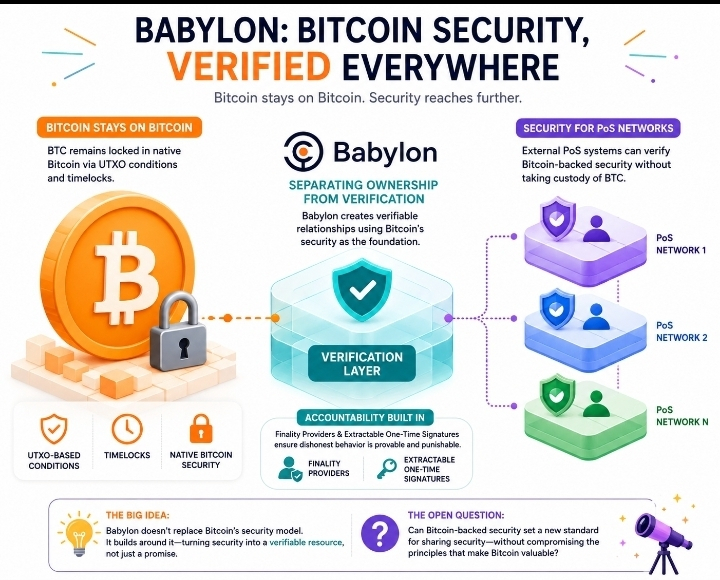
في جوهر الأمر، تفصل بايبلون بين الملكية والتحقق. لا تحتاج BTC إلى مغادرة بيئتها الأصلية على بيتكوين. بدلًا من ذلك، يستخدم البروتوكول خصائص الأمان الحالية لبيتكوين، بما في ذلك الشروط القائمة على UTXO، ومؤقتات التزامن (timelocks)، والآليات التشفيرية، لإنشاء علاقات قابلة للتحقق بين بيتكوين وأنظمة إثبات الحصة الخارجية. تُضفي مفاهيم مثل مزوّدي الإتاحة النهائية (Finality Providers) والتوقيعات القابلة للاستخراج مرة واحدة (Extractable One-Time Signatures) نوعًا من المساءلة عبر جعل السلوك غير النزيه قابلًا للعقاب اقتصاديًا بدل الاعتماد فقط على السمعة.
ما لفت انتباهي هو أن بايبلون لا تحاول استبدال نموذج أمان بيتكوين. إنها تبني حوله. الفكرة الأعمق هي أن الأمان يمكن أن يصبح موردًا تتحقق منه الشبكات، بدلًا من كونه وعدًا تقبل به فحسب.
أدى ذلك إلى سؤال أوسع حول سلاسل الكتل: قد لا تعتمد مستقبل قابلية التشغيل البيني على إنشاء المزيد من الجسور، بل على إنشاء طبقات تحقق أقوى حيث تصبح افتراضات الثقة مرئية ومحدودة وقابلة للقياس.
يضيف توكن BABY طبقة أخرى إلى هذا التصميم عبر مواءمة مشاركة الشبكة وتنسيق الأمان وحوكمة النظام البيئي.
سؤال ما زلت أفكر فيه باستمرار هو: هل يمكن لبروتوكولات مثل بايبلون أن تخلق معيارًا جديدًا يتيح مشاركة أمان سلاسل الكتل دون أن يضطر المستخدمون إلى التضحية بالمبادئ التي جعلت بيتكوين ثمينة في المقام الأول؟
@BabylonLabs_io #baby $BABY
تغير هذا التصور عندما تعمقت في تصميم البروتوكول. السؤال الأكثر إثارة للاهتمام لم يكن «كيف تتحرك البيتكوين؟» بل «كيف يمكن لشبكة أخرى التحقق من أمان مدعوم بالبيتكوين دون تولّي حفظ بيتكوين؟» لقد غيّر هذا التحول في طريقة التفكير تمامًا فهمي لبايبلون.
في جوهر الأمر، تفصل بايبلون بين الملكية والتحقق. لا تحتاج BTC إلى مغادرة بيئتها الأصلية على بيتكوين. بدلًا من ذلك، يستخدم البروتوكول خصائص الأمان الحالية لبيتكوين، بما في ذلك الشروط القائمة على UTXO، ومؤقتات التزامن (timelocks)، والآليات التشفيرية، لإنشاء علاقات قابلة للتحقق بين بيتكوين وأنظمة إثبات الحصة الخارجية. تُضفي مفاهيم مثل مزوّدي الإتاحة النهائية (Finality Providers) والتوقيعات القابلة للاستخراج مرة واحدة (Extractable One-Time Signatures) نوعًا من المساءلة عبر جعل السلوك غير النزيه قابلًا للعقاب اقتصاديًا بدل الاعتماد فقط على السمعة.
ما لفت انتباهي هو أن بايبلون لا تحاول استبدال نموذج أمان بيتكوين. إنها تبني حوله. الفكرة الأعمق هي أن الأمان يمكن أن يصبح موردًا تتحقق منه الشبكات، بدلًا من كونه وعدًا تقبل به فحسب.
أدى ذلك إلى سؤال أوسع حول سلاسل الكتل: قد لا تعتمد مستقبل قابلية التشغيل البيني على إنشاء المزيد من الجسور، بل على إنشاء طبقات تحقق أقوى حيث تصبح افتراضات الثقة مرئية ومحدودة وقابلة للقياس.
يضيف توكن BABY طبقة أخرى إلى هذا التصميم عبر مواءمة مشاركة الشبكة وتنسيق الأمان وحوكمة النظام البيئي.
سؤال ما زلت أفكر فيه باستمرار هو: هل يمكن لبروتوكولات مثل بايبلون أن تخلق معيارًا جديدًا يتيح مشاركة أمان سلاسل الكتل دون أن يضطر المستخدمون إلى التضحية بالمبادئ التي جعلت بيتكوين ثمينة في المقام الأول؟
@BabylonLabs_io #baby $BABY