اعتقدتُ في البداية أن آلية المصادرة في Babylon (Slashing) مثل أي سلسلة PoS أخرى، تعتمد على تصويت الحوكمة على السلسلة أو على مُرحِّلين يجمعون الأدلة ويقدّمونها، حتى قرأتُ من جديد ورقة @BabylonLabs_io البيضاء في القسم 4.2.
كان فهمي الأول بسيطًا جدًا: يرتكب المُتحقق سوء سلوك (مثل التوقيع المزدوج)، ويقوم الآخرون بجمع الأدلة وتقديمها إلى العقد الذكي، ثم يقوم العقد بخصم مبلغ التأمين. لذلك ظللتُ أتساءل: بما أن شبكة Bitcoin الرئيسية لا تحتوي على عقود ذكية أصلًا، فكيف تتعرّف على سلوك سوءٍ يحدث خارج السلسلة وكيف تُنفّذ عقوبةً له؟
إلى أن ظهر في القسم 4.2 من الورقة البيضاء مصطلح أوقفني: “Extractable One-Time Signature (EOTS) enables the automatic private key leakage upon double signing.” قرأتُه مرارًا حتى أدركت المعنى تمامًا.
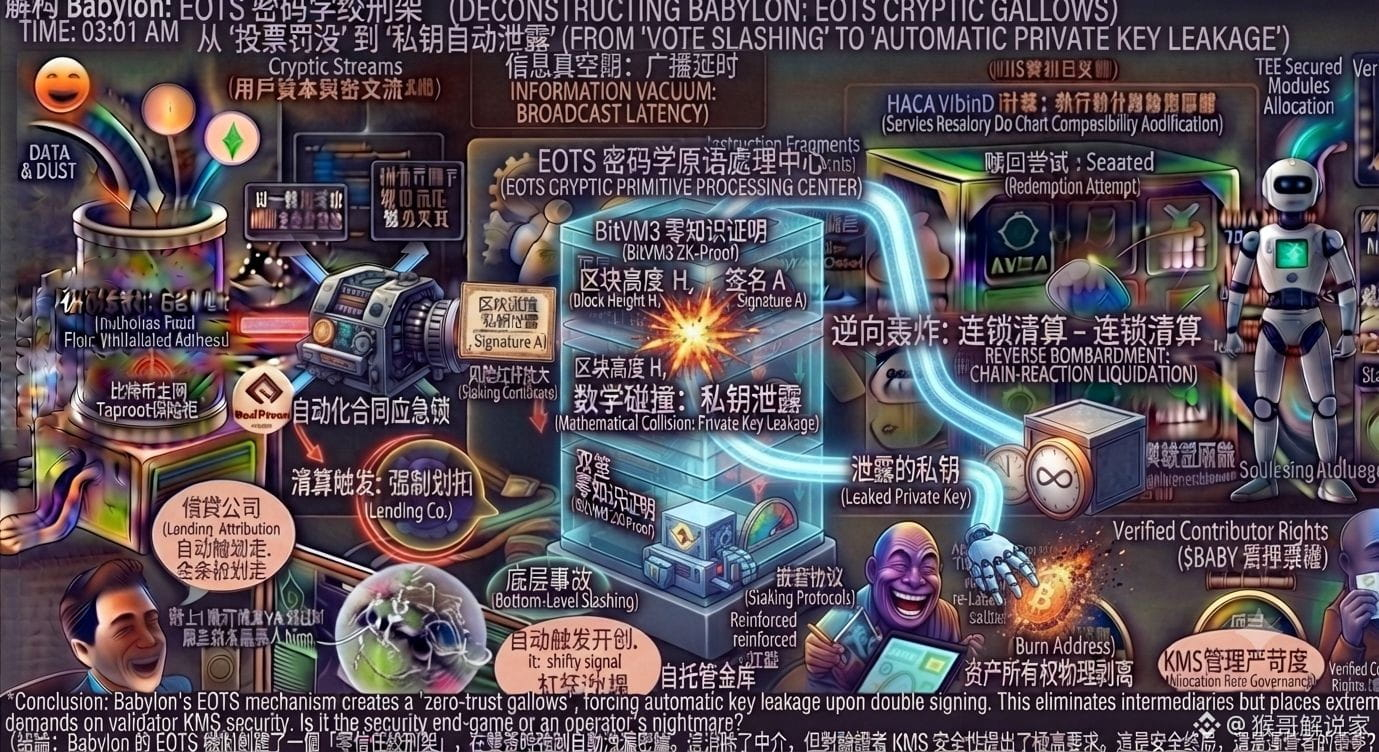
أعدتُ رسم مخطط انتقالات الحالة في علم التشفير لكي أفهم: لم تحاول Babylon أصلًا أن “تفهم” سلوك سوء التصرّف من خلال Bitcoin، بل استخدمت بدائيّة تشفيرية اسمها EOTS لترجم “سوء التصرّف” مباشرةً إلى “تسرّب المفتاح الخاص”. عندما يقوم مُتحقِّق بالتوقيع على بلوكين مختلفين في الارتفاع نفسه، فإن توقيعيْن مختلفين رياضيًا يصطدمان (يتولدان تصادمًا) وينتج عنهما المفتاح الخاص المخوّل—الموجود في حافظة المُتحقق الخاصة على شبكة Bitcoin الرئيسية! وأي شخص يحصل على هذا المفتاح الخاص يستطيع فورًا إرسال عملات البيتكوين الموجودة في الحافظة إلى عنوان الإتلاف (Burn Address).
لذا فإن القضية الجوهرية ليست “كيف تنفّذ Bitcoin عقوبة”، بل “كيف تجعل مُرتكب سوء التصرّف يسلّم المفتاح الخاص بنفسه بيده”. لم تبنِ Babylon منطق مراقبة معقدًا فوق Bitcoin، بل شيدت عبر التشفير “مشنقة انعدام الثقة” — يكفي أن تُفعّل التوقيع المزدوج، فسيقوم الكود عمليًا بنزع ملكية أصولك من جذورها، دون الحاجة إلى أي وسيط ليحكم.
بالطبع، فإن آلية “تسرّب المفتاح الخاص تلقائيًا” هذه تضع متطلبات شديدة جدًا على إدارة مفاتيح التوقيع على العقدة المحلية للمتحققين (KMS). ما زلتُ أراقب باستمرار: في الحالات القصوى مثل الازدحام الشديد في الشبكة أو التأخير الخبيث، هل قد يتسبب EOTS بسبب إجراء خاطئ عابر من العقدة في قتلٍ خاطئ “لأبرياء”؟
هل يُجبر Babylon تسرّب المفتاح الخاص عبر التشفير لتحقيق نهاية أمنية على نموذج انعدام الثقة، أم أنه كابوس التشغيل (للمشغّلين)؟
#baby $BABY