@BabylonLabs_io ki TBV architecture ko dekhte hue mujhe ek interesting cheez samajh aayi.
تبدو الضمانات التشفيرية في الورقة البيضاء قوية جدًا، لكن أمن العالم الحقيقي لا يُختبر فقط بالمعادلات، بل أيضًا بحالات الحواف (edge cases).
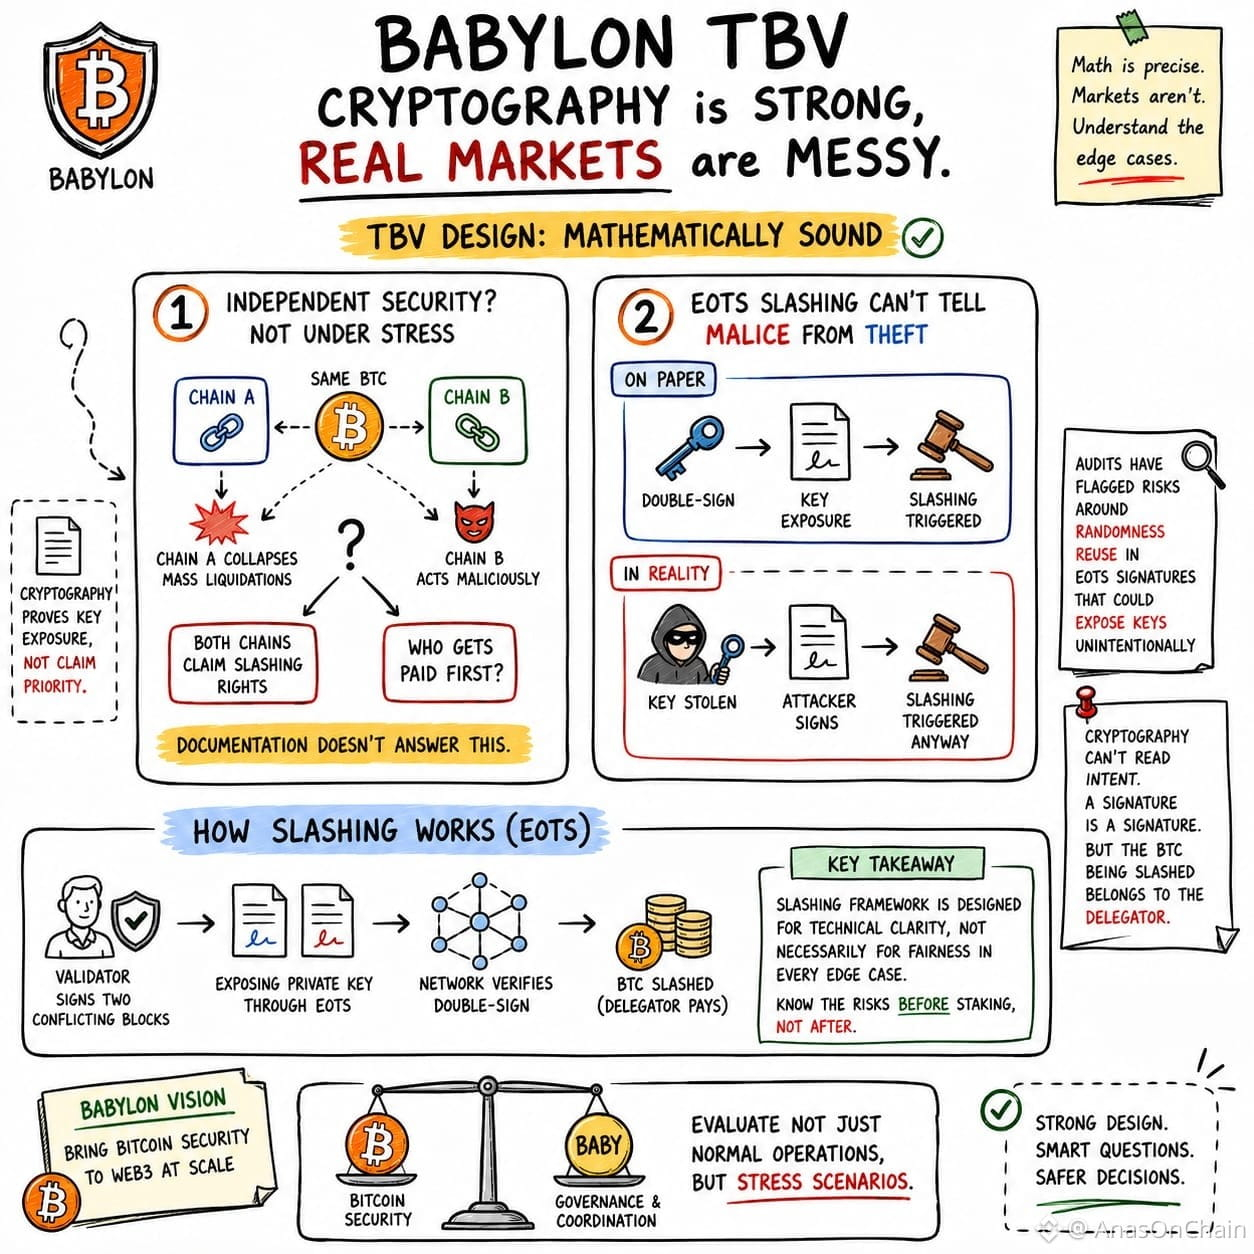
يتيح نموذج TBV أن تقدم شبكة BTC واحدة أمانًا اقتصاديًا لعدة شبكات Bitcoin Secured Networks. هذا تصميم قوي من أجل كفاءة رأس المال. لكن إذا قامت سلسلتان خلال ضغط سوقي شديد بتوليد مطالبات بالـ slashing ضد نفس المدقق، فبأي أساس سيتم تحديد الأولوية؟ هذا السيناريو لا يُعرَّف بوضوح في التوثيق.
الملاحظة الثانية كانت حول آلية الـ EOTS للـ slashing.
يفرض الـ EOTS على المدقق النزاهة لأنه يكشف مفتاح التوقيع الخاص بالمدقق مزدوج التوقيع، وبالتالي يتم تفعيل الـ slashing. لكن البلوكشين لا يستطيع رؤية النية، بل يستطيع رؤية التوقيع فقط. إذا تم اختراق المفتاح ووقّع المهاجم باستخدام المفتاح نفسه، فسيظهر على السلسلة نتيجة مزدوجة التوقيع أيضًا.
لهذا السبب تعتبر مراجعات الأمان المستقلة التعامل مع العشوائية وإدارة المفاتيح مناطق حرجة، لأن التنفيذ التقني جزء مهم بنفس قدر أهمية التصميم التشفيري.
بالنسبة لي، هذه ليست ضعفًا في البروتوكول...
بل هي نقطة لفهم نموذج الثقة.
لا يقوم المفوِّضون (Delegators) فقط باختيار العوائد أو المكافآت. فهم يثقون أيضًا في إطار الـ slashing الذي يوفر وضوحًا تقنيًا، حتى لو لم يكن قادرًا على تحديد النية في كل حالة حافة.
يقوم Babylon بتمديد أمن Bitcoin إلى Web3، لكن عند تقييم نموذج أمانه، يجب النظر ليس فقط إلى التشغيل العادي، بل أيضًا إلى سيناريوهات الضغط.
@BabylonLabs_io $BABY #baby
تبدو الضمانات التشفيرية في الورقة البيضاء قوية جدًا، لكن أمن العالم الحقيقي لا يُختبر فقط بالمعادلات، بل أيضًا بحالات الحواف (edge cases).
يتيح نموذج TBV أن تقدم شبكة BTC واحدة أمانًا اقتصاديًا لعدة شبكات Bitcoin Secured Networks. هذا تصميم قوي من أجل كفاءة رأس المال. لكن إذا قامت سلسلتان خلال ضغط سوقي شديد بتوليد مطالبات بالـ slashing ضد نفس المدقق، فبأي أساس سيتم تحديد الأولوية؟ هذا السيناريو لا يُعرَّف بوضوح في التوثيق.
الملاحظة الثانية كانت حول آلية الـ EOTS للـ slashing.
يفرض الـ EOTS على المدقق النزاهة لأنه يكشف مفتاح التوقيع الخاص بالمدقق مزدوج التوقيع، وبالتالي يتم تفعيل الـ slashing. لكن البلوكشين لا يستطيع رؤية النية، بل يستطيع رؤية التوقيع فقط. إذا تم اختراق المفتاح ووقّع المهاجم باستخدام المفتاح نفسه، فسيظهر على السلسلة نتيجة مزدوجة التوقيع أيضًا.
لهذا السبب تعتبر مراجعات الأمان المستقلة التعامل مع العشوائية وإدارة المفاتيح مناطق حرجة، لأن التنفيذ التقني جزء مهم بنفس قدر أهمية التصميم التشفيري.
بالنسبة لي، هذه ليست ضعفًا في البروتوكول...
بل هي نقطة لفهم نموذج الثقة.
لا يقوم المفوِّضون (Delegators) فقط باختيار العوائد أو المكافآت. فهم يثقون أيضًا في إطار الـ slashing الذي يوفر وضوحًا تقنيًا، حتى لو لم يكن قادرًا على تحديد النية في كل حالة حافة.
يقوم Babylon بتمديد أمن Bitcoin إلى Web3، لكن عند تقييم نموذج أمانه، يجب النظر ليس فقط إلى التشغيل العادي، بل أيضًا إلى سيناريوهات الضغط.
@BabylonLabs_io $BABY #baby