سألت عمي عن سِلسلة الإمداد لشركة لوجستية: “لماذا تُنقل البضائع عبر عدة مستودعات وسيطة؟ لماذا لا تُشحن مباشرة؟”
فأجاب: “يبدو أن المسار المباشر أكثر كفاءة، لكن كل مركز في الحقيقة يعمل كعازل مخاطر. إذا حدث تلف للحاوية في مكان ما، نعرف ذلك فورًا هناك، بدلًا من تتبّعها عكس المسار كاملًا.”
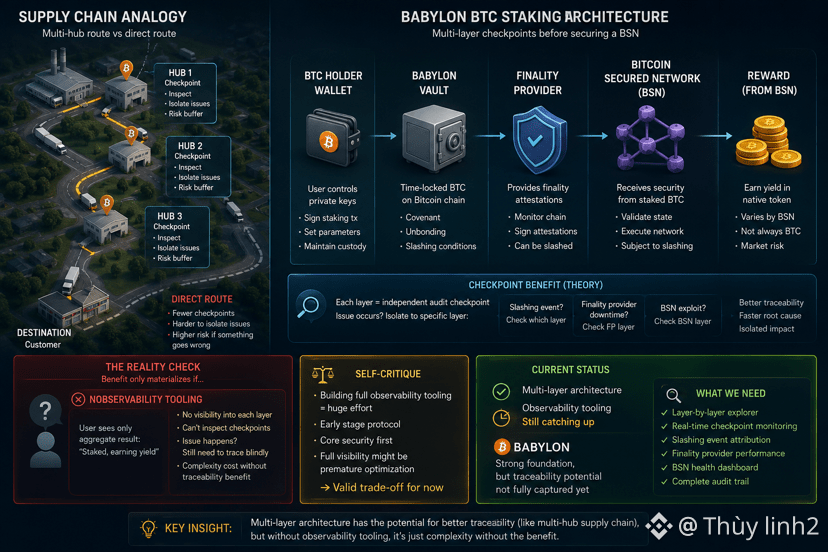
جعلتني تلك الجملة أفكر: هل مرور BTC عبر عدة طبقات قبل أن تؤمَّن فعليًا BSN عبر @BabylonLabs_io — من المحفظة إلى الـ vault، ثم إلى مزوِّد الـ finality، وصولًا إلى BSN— يوفّر فائدة مماثلة من حيث قابلية التتبع، أم أنه يضيف تعقيدًا فقط.
نظريًا، كل طبقة هي نقطة تفتيش تدقيق (audit) مستقلة. إذا حدثت مشكلة، يمكن عزلها في أي طبقة— حدث slashing، تعطل مزوِّد الـ finality، أو استغلال على مستوى BSN— بدلًا من كتلة تعقيد لا يمكن تفكيكها.
لكن تتحقق هذه الفائدة فقط إذا وُجدت أدوات لفحص كل طبقة على حدة. إذا كان المستخدم يرى فقط النتيجة المجمعة— المبالغ المُرهَنة (staked)، وعائد الكسب— دون أي رؤية إلى كل نقطة تفتيش، فإن بنية متعددة الطبقات لا تضيف سوى تكلفة تعقيد دون أن تلتقط فائدة قابلية التتبع التي يفترض بها أن توفرها.
يشبه سلسلة إمداد فيها مستودعات كثيرة، لكن لا أحد يتحقق من سجلات المخزون في كل مكان— وعند ظهور مشكلة، ما زال يتطلب تتبعها من البداية، فتضيع كل ميزة وجود نقاط تفتيش جاهزة.
تداعٍ للرد على نفسي: بناء أدوات لفحص كل طبقة هو جهد كبير، وقد لا يكون أولوية بعد عندما لا يزال البروتوكول في مراحله المبكرة، والتركيز يجب أن يكون على الأمن الأساسي أولًا. طلب مراقبة شاملة (observability) من البداية قد يكون تحسينًا سابقًا لأوانه (premature optimization) لمشكلة غير مُلحة بعد.
$BABY والبنية التحتية الحالية لديهما بنية متعددة الطبقات بالمواصفات الصحيحة، لكن أدوات المراقبة للاستفادة القصوى من الفوائد لا تزال متأخرة.
أنا أفكر: هل لدى @BabylonLabs_io فريق/فريق بناء يبني أداة فحص طبقة-ب-طبقة؟ أم أن التصميم متعدد الطبقات لا يزال يلتقط جزءًا فقط من الفائدة المحتملة.
#baby $BANK