عندما استأجرت شقتي الأولى، طلب المالك إيداعًا لمدة شهرين قبل أن يسلمني المفاتيح—نقدًا كان سيحتفظ به حتى أرحل ويقوم بفحص كل جدار. لقد فعلت كل شيء بشكل صحيح لمدة ثلاث سنوات: لم يحدث أي ضرر، وكان الإيجار دائمًا في موعده.
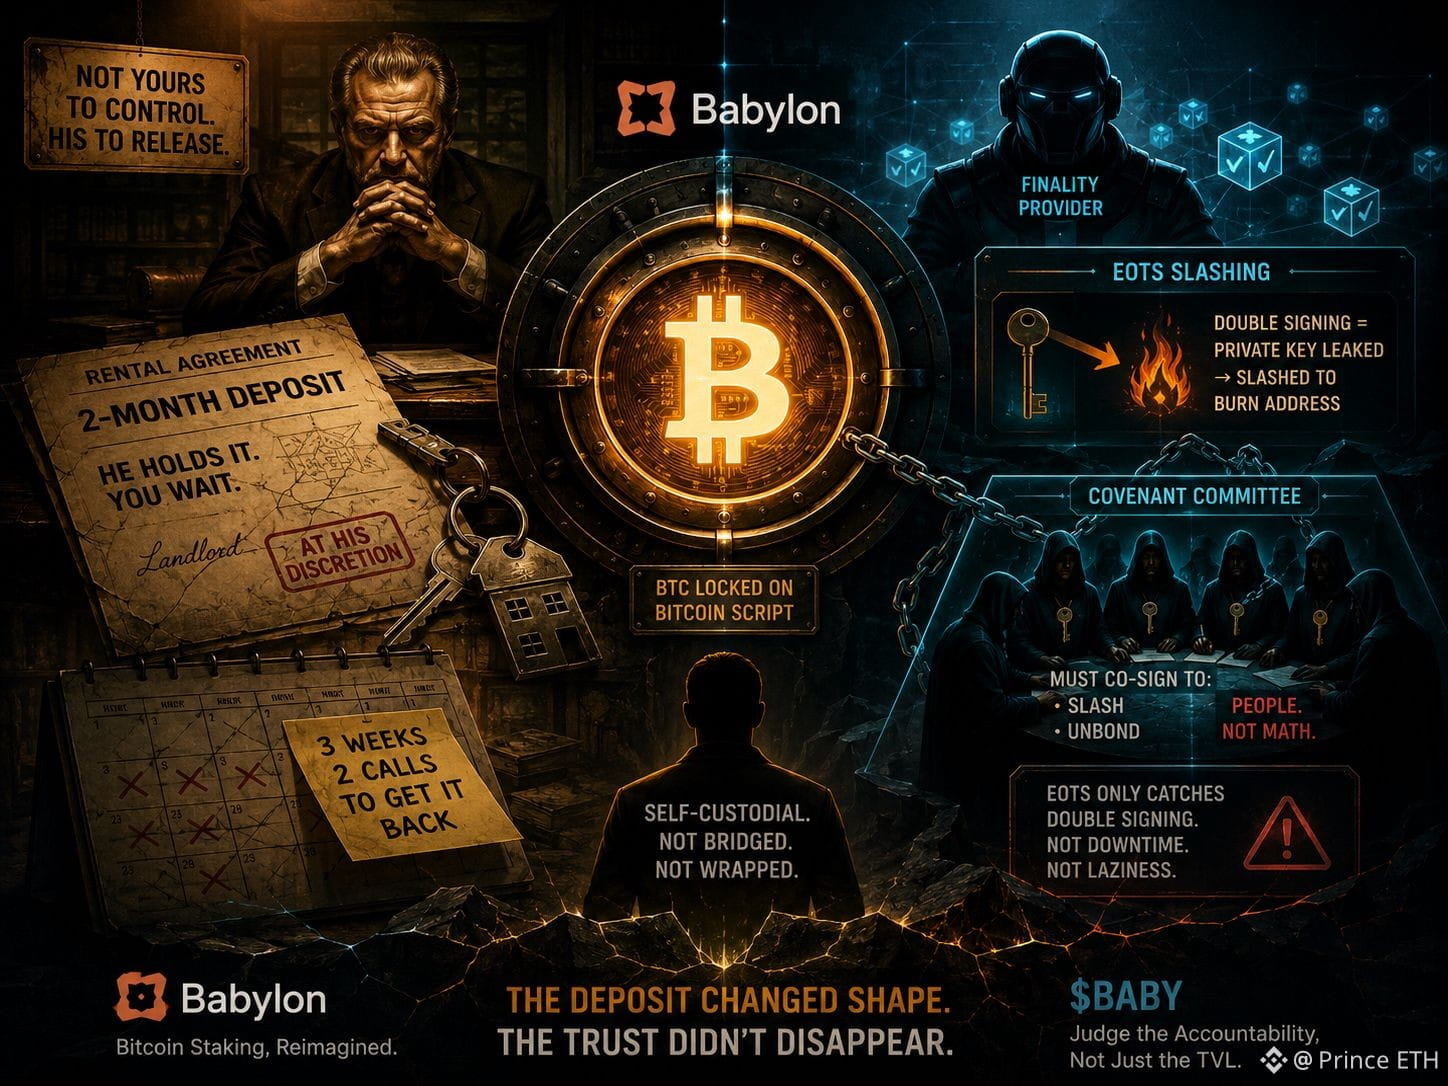
استعادة هذا المال منه ما زالت استغرقت ثلاثة أسابيع واتصالين هاتفيين، لأن الإيداع لم يكن أبدًا حقًا لي كي أتحكم به فعليًا. كان من حقه إطلاقه.
وهذا هو بالضبط الترتيب نفسه الذي تعمل به معظم بروتوكولات الـ staking: هناك طرف آخر يجب أن يحتفظ بالشيء القادر على معاقبة مُدقق الشبكة (validator) إذا أساء التصرف.
تُبعد Babylon المالك عن الخطوة الأولى—على الأقل. إذ يقوم المُراهن (staker) بقفل BTC مباشرةً على شبكة بيتكوين داخل خزنة ذاتية الحيازة (self-custodial vault)، وهي UTXO تُدار بأوامر بيتكوين (Bitcoin Script opcodes) تفرض مهلة زمنية (timelock)، دون نقلها أو لفّها (wrapped) إلى سلسلة أخرى. ثم يُفوّض المُراهن إلى مُزوِّد نهائية (finality provider)، الذي يصوّت على الكتل باستخدام هذا الرصيد كضمان.
إذا قام المُزوِّد يومًا بالتوقيع على كتلتين متعارضتين عند الارتفاع نفسه، فإن مخطط Extractable One-Time Signature (EOTS) يُسرِّب مفتاحه الخاص بشكل رياضي، والمفتاح المتسرب هو ما يجيز معاملة slashing مُتفقًا عليها مسبقًا (بالفعل)، ليرسل الأموال إلى عنوان حرق (burn address) دون أن يمسك بها أي وصي (custodian) إطلاقًا.
مراجعة نقدية ذاتية: الإيداع لم يختفِ، فقط غيّر شكله. تنفيذ ذلك الـ slashing، وفكّ الارتباط (unbonding)، على Babylon ما زال يتطلب موافقة من لجنة تعاهد (covenant committee)، وهي مجموعة محددة يجب أن تُوقّع معاملة المعاملةَ كي يمكن حدوث أيٍّ منهما.
هذا ليس شرطًا تشفيرياً يطفو بعيدًا عن البشر؛ بل هو مجموعة محددة من الأطراف يُعوّل المُراهن على صدقها وتوفرها، بالطريقة التي كنت أُعوّل فيها سابقًا على مزاج وجدول مواعيد المالك. كما أن EOTS لا يلتقط إلا نمط فشل واحد: التوقيع المزدوج، لذا فإن مُزوِّدًا ينقطع عن العمل أو يصوّت بإهمال ينسحب دون أي عقوبة.
الاختبار الحقيقي لـ Babylon لم يكن أبدًا ما إذا كان الإيداع قد تحرّك. يجب تقييم $BABY بناءً على مساءلة مُزوّدي النهائية ولجنة التعاهد، وليس فقط على مقدار الـ BTC الذي تدفّق إلى عقود الـ staking.
@BabylonLabs_io #baby #BTCStaking #bitcoin
استعادة هذا المال منه ما زالت استغرقت ثلاثة أسابيع واتصالين هاتفيين، لأن الإيداع لم يكن أبدًا حقًا لي كي أتحكم به فعليًا. كان من حقه إطلاقه.
وهذا هو بالضبط الترتيب نفسه الذي تعمل به معظم بروتوكولات الـ staking: هناك طرف آخر يجب أن يحتفظ بالشيء القادر على معاقبة مُدقق الشبكة (validator) إذا أساء التصرف.
تُبعد Babylon المالك عن الخطوة الأولى—على الأقل. إذ يقوم المُراهن (staker) بقفل BTC مباشرةً على شبكة بيتكوين داخل خزنة ذاتية الحيازة (self-custodial vault)، وهي UTXO تُدار بأوامر بيتكوين (Bitcoin Script opcodes) تفرض مهلة زمنية (timelock)، دون نقلها أو لفّها (wrapped) إلى سلسلة أخرى. ثم يُفوّض المُراهن إلى مُزوِّد نهائية (finality provider)، الذي يصوّت على الكتل باستخدام هذا الرصيد كضمان.
إذا قام المُزوِّد يومًا بالتوقيع على كتلتين متعارضتين عند الارتفاع نفسه، فإن مخطط Extractable One-Time Signature (EOTS) يُسرِّب مفتاحه الخاص بشكل رياضي، والمفتاح المتسرب هو ما يجيز معاملة slashing مُتفقًا عليها مسبقًا (بالفعل)، ليرسل الأموال إلى عنوان حرق (burn address) دون أن يمسك بها أي وصي (custodian) إطلاقًا.
مراجعة نقدية ذاتية: الإيداع لم يختفِ، فقط غيّر شكله. تنفيذ ذلك الـ slashing، وفكّ الارتباط (unbonding)، على Babylon ما زال يتطلب موافقة من لجنة تعاهد (covenant committee)، وهي مجموعة محددة يجب أن تُوقّع معاملة المعاملةَ كي يمكن حدوث أيٍّ منهما.
هذا ليس شرطًا تشفيرياً يطفو بعيدًا عن البشر؛ بل هو مجموعة محددة من الأطراف يُعوّل المُراهن على صدقها وتوفرها، بالطريقة التي كنت أُعوّل فيها سابقًا على مزاج وجدول مواعيد المالك. كما أن EOTS لا يلتقط إلا نمط فشل واحد: التوقيع المزدوج، لذا فإن مُزوِّدًا ينقطع عن العمل أو يصوّت بإهمال ينسحب دون أي عقوبة.
الاختبار الحقيقي لـ Babylon لم يكن أبدًا ما إذا كان الإيداع قد تحرّك. يجب تقييم $BABY بناءً على مساءلة مُزوّدي النهائية ولجنة التعاهد، وليس فقط على مقدار الـ BTC الذي تدفّق إلى عقود الـ staking.
@BabylonLabs_io #baby #BTCStaking #bitcoin