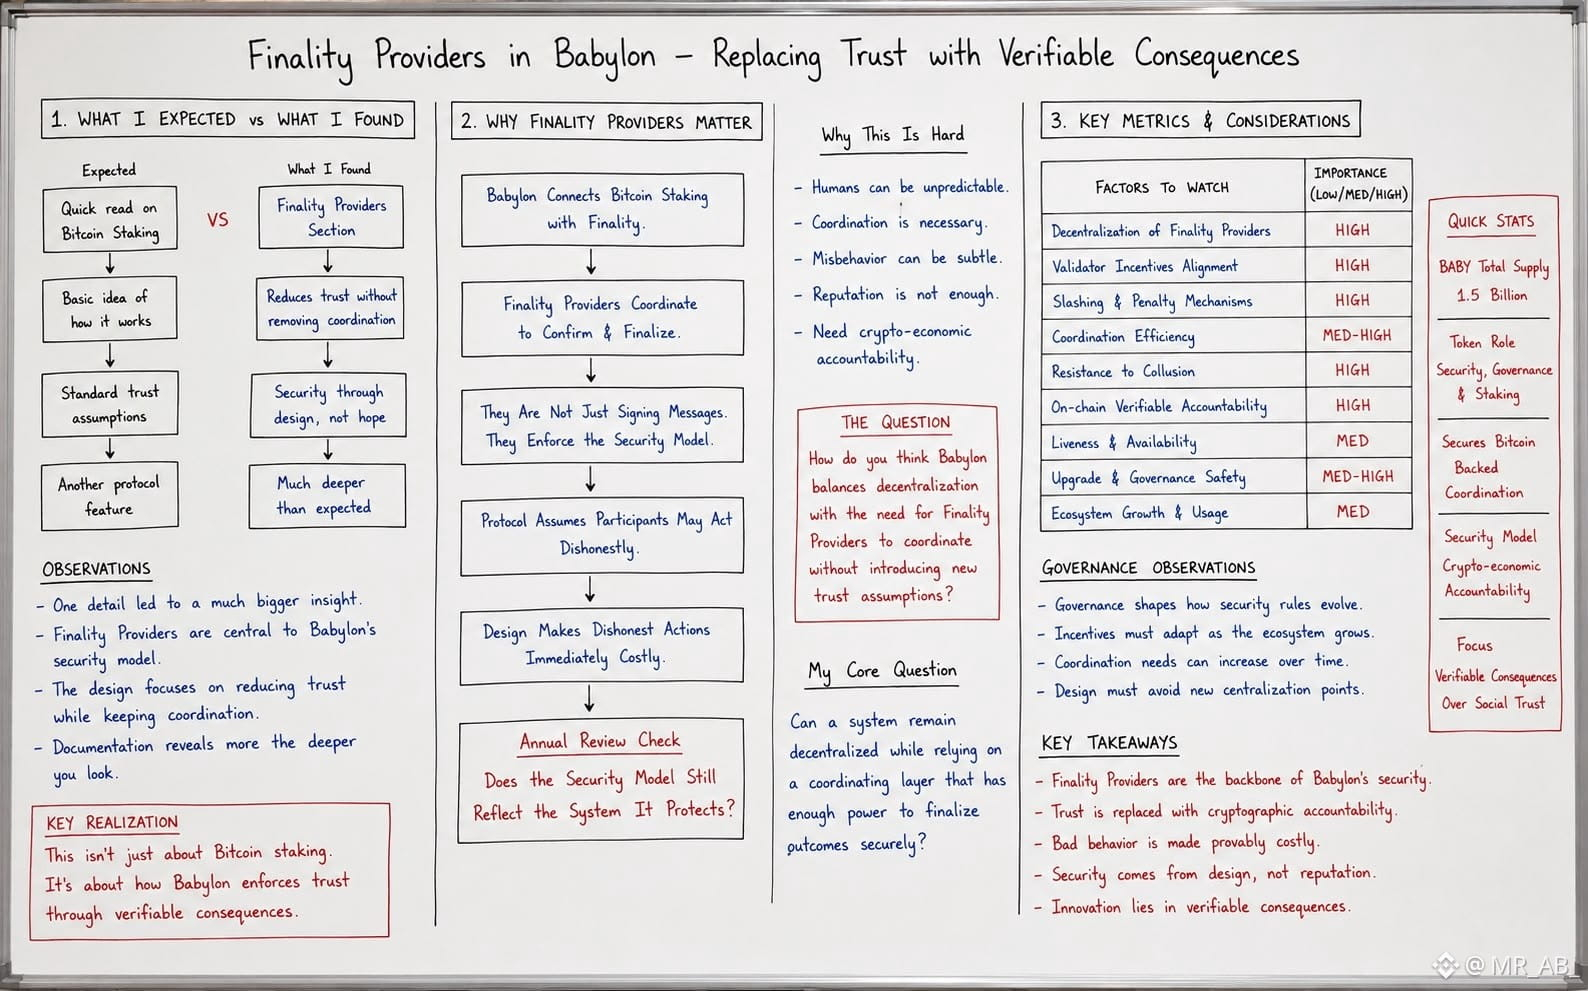
لقد فتحت بابل متوقعًا أن أقضي بضع دقائق أقرأ عن الإتاحة (Staking) الخاصة بالبيتكوين، لكن تفصيلة صغيرة كانت تجذبني باستمرار. في النهاية، وجدت أن القسم الذي يشرح مزوّدي الإتاحة النهائية (Finality Providers) أكثر إثارة مما توقعت؛ لأنه يوضح كيف يمكن تقليل الاعتماد على الثقة دون محاولة إزالة التنسيق تمامًا.
بدأتُ في تتبّع كيفية ارتباط الإتاحة في البيتكوين بالنهائية (Finality)، ثم تتبّعت دور مزوّدي الإتاحة النهائية عبر البروتوكول. بعد ذلك، وجدت نفسي أقرأ الوثائق نفسها مرتين؛ لأن فكرة كانت تعود مرة أخرى بطريقة مختلفة.
ما لفت انتباهي هو أن مزوّدي الإتاحة النهائية ليسوا مجرد من يوقّعون الرسائل. بل يصبحون جزءًا من نموذج أمني يُشجَّع فيه السلوك الصادق عبر المساءلة المحاسبية/التوثيقية المشفّرة (cryptographic accountability) بدلًا من الاعتماد على السمعة وحدها. الجزء المثير للاهتمام هو أن البروتوكول يفترض أن المشاركين قد يتصرفون في مرحلة ما بما يخالف الشبكة؛ لذلك يركّز التصميم على جعل الأفعال غير الصادقة مكلفة فورًا بدلًا من الأمل في ألا تحدث أبدًا.
هذا غيّر طريقة نظري إلى النظام. بابل لا تكتفي بتوسيع أمان البيتكوين إلى شبكات أخرى. بل تحاول أيضًا استبدال الثقة بعواقب يمكن التحقق منها، حيث يفرض البروتوكول القواعد بنفسه بدلًا من الاعتماد على تدخل بشري كلما حدث خطأ.
يجعلني ذلك أتساءل عمّا إذا كانت الابتكار الحقيقي ليس في الإتاحة الخاصة بالبيتكوين نفسها، بل في فكرة أن الأمان يمكن أن ينشأ من جعل السلوك السيئ قابلًا للإثبات رياضيًا بدلًا من كونه أمرًا محلًا للنقاش اجتماعيًا. ومع نمو الشبكة وانضمام مزيد من المشاركين، قد تصبح هذه القاعدة أكثر قيمة من أي ميزة منفردة.
كيف تظن أن بابل توفّق بين اللامركزية والحاجة إلى أن يتنسيق مزوّدو الإتاحة النهائية دون إدخال افتراضات ثقة جديدة؟
#baby $BABY #on $ON #AKE $LA #la #WTICrudeFuturesFall8% @BabylonLabs_io
بدأتُ في تتبّع كيفية ارتباط الإتاحة في البيتكوين بالنهائية (Finality)، ثم تتبّعت دور مزوّدي الإتاحة النهائية عبر البروتوكول. بعد ذلك، وجدت نفسي أقرأ الوثائق نفسها مرتين؛ لأن فكرة كانت تعود مرة أخرى بطريقة مختلفة.
ما لفت انتباهي هو أن مزوّدي الإتاحة النهائية ليسوا مجرد من يوقّعون الرسائل. بل يصبحون جزءًا من نموذج أمني يُشجَّع فيه السلوك الصادق عبر المساءلة المحاسبية/التوثيقية المشفّرة (cryptographic accountability) بدلًا من الاعتماد على السمعة وحدها. الجزء المثير للاهتمام هو أن البروتوكول يفترض أن المشاركين قد يتصرفون في مرحلة ما بما يخالف الشبكة؛ لذلك يركّز التصميم على جعل الأفعال غير الصادقة مكلفة فورًا بدلًا من الأمل في ألا تحدث أبدًا.
هذا غيّر طريقة نظري إلى النظام. بابل لا تكتفي بتوسيع أمان البيتكوين إلى شبكات أخرى. بل تحاول أيضًا استبدال الثقة بعواقب يمكن التحقق منها، حيث يفرض البروتوكول القواعد بنفسه بدلًا من الاعتماد على تدخل بشري كلما حدث خطأ.
يجعلني ذلك أتساءل عمّا إذا كانت الابتكار الحقيقي ليس في الإتاحة الخاصة بالبيتكوين نفسها، بل في فكرة أن الأمان يمكن أن ينشأ من جعل السلوك السيئ قابلًا للإثبات رياضيًا بدلًا من كونه أمرًا محلًا للنقاش اجتماعيًا. ومع نمو الشبكة وانضمام مزيد من المشاركين، قد تصبح هذه القاعدة أكثر قيمة من أي ميزة منفردة.
كيف تظن أن بابل توفّق بين اللامركزية والحاجة إلى أن يتنسيق مزوّدو الإتاحة النهائية دون إدخال افتراضات ثقة جديدة؟
#baby $BABY #on $ON #AKE $LA #la #WTICrudeFuturesFall8% @BabylonLabs_io