شيء واحد أدركته أثناء تعلمي عن بنية البلوك تشين هو مدى سهولة الوقوع في الافتراضات.
عندما يقدم جزء واحد من البروتوكول أمانًا قويًا بالفعل، فمن الطبيعي أن نتوقع منه أن يؤمّن كل شيء آخر أيضًا.
كانت هذه أول فكرة خطرت لي عندما بدأت أقرأ عن «Babylon's Trustless Bitcoin Vault».
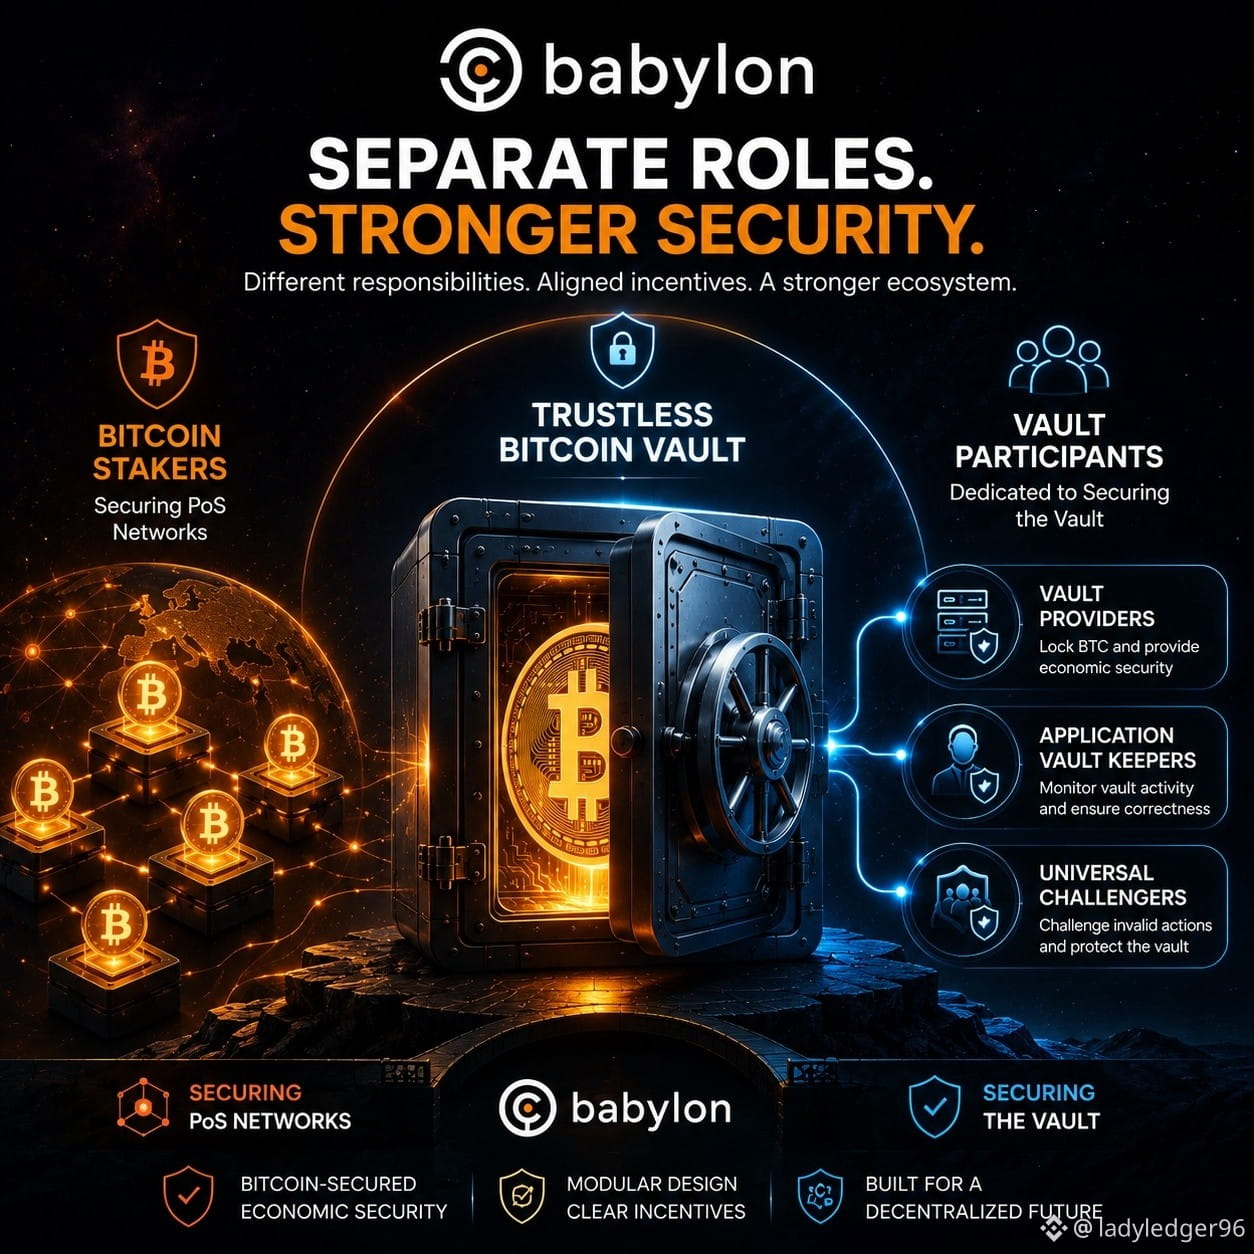
افترضت أن مُكدِّسي البيتكوين (Bitcoin stakers) سيكونون أيضًا مسؤولين عن حماية الخزنة.
أليس ذلك منطقيًا؟ فهم يستخدمون بالفعل أمانًا اقتصاديًا مدعومًا بالبيتكوين للمساعدة في تأمين شبكات الإثبات بالحصة (Proof-of-Stake).
لكن هذا ليس ما صممه «Babylon».
بدلًا من توسيع دور مُكدِّسي البيتكوين، تُقدّم «Trustless Bitcoin Vault» مشاركين أمنيين خاصين بها: «vault Providers» و«Application Vault Keepers» و«Universal Challengers».
لكل واحد منهم مسؤولية محددة، بينما يظل مُكدِّسو البيتكوين منخرطين في تأمين سلاسل PoS.
في البداية، تساءلت لماذا لم يستخدم «Babylon» ببساطة المشاركين أنفسهم للوظيفتين.
وبقدر ما تعمقت في الأمر، زادت وضوح الأسباب.
إذا كانت الجهات نفسها تؤمّن أنظمة متعددة بأهداف مختلفة، فقد تتنافس حوافزها مع بعضها مع مرور الوقت، خصوصًا خلال فترات الضغط على الشبكة.
ومن خلال فصل هذه المسؤوليات، يحافظ «Babylon» على أن كل نموذج أمني مستقل، بينما يسمح للأمان المدعوم بالبيتكوين وبنية الخزنة أن يعملَا جنبًا إلى جنب بدلًا من الاعتماد على المشاركين أنفسهم.
بالنسبة لي، هذه واحدة من أكثر جوانب التصميم إثارة للاهتمام.
إنه لا يحاول أن يجعل كل مشارك يقوم بمهام أكثر.
بل يضمن أن يكون لكل مشارك هدف واحد واضح، وأن تكون الحوافز متوافقة مع هذا الدور.
كلما درست «Babylon» أكثر، أدركت أكثر أن تصميم البروتوكول الجيد لا يتعلق فقط بإضافة الأمان.
بل يتعلق بتنظيم الأمان بحيث تقوم كل طبقة بدورها دون خلق تنازلات غير ضرورية.
#baby $BABY @BabylonLabs_io