لن يلاحظ معظم الناس WOTS أبدًا.
وربما هذا هو المقصود.
عندما يُناقَش أمن بيتكوين، غالبًا ما ينصبّ الاهتمام على أفكار كبيرة مثل اللامركزية أو التشفير. لكن غالبًا ما تُحدَّد الأنظمة من خلال المكوّنات الصغيرة التي لا يتحدث عنها أحد.
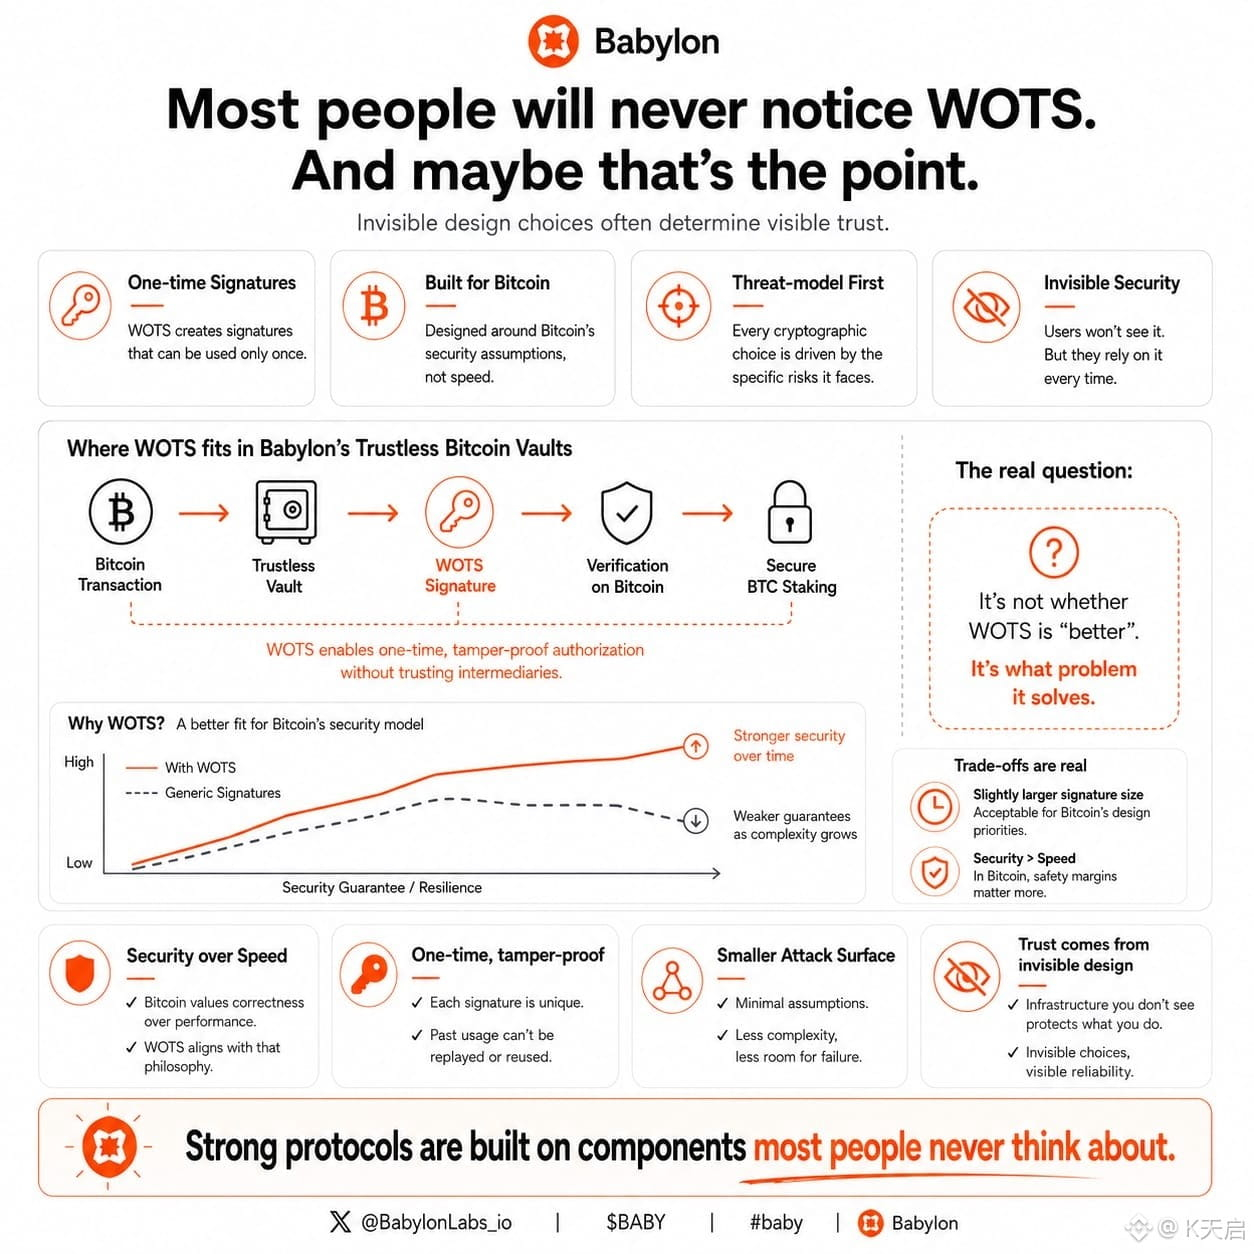
تعتمد صناديق بيتكوين الموثوقة بدون ثقة لدى بابيلون على WOTS (تواقيع وينترنِتز أحادية الاستخدام) كجزء من تصميمها، ليس لأنها رائجة، بل لأن كل اختيار تشفيري يفرض مفاضلات.
السؤال المثير للاهتمام ليس ما إذا كانت WOTS «أفضل».
بل: ما المشكلة التي تحلّها.
البنية التحتية الجيدة لا تسعى وراء أحدث بدائية. بل تختار الأنسب لنموذج التهديد. وفي بيتكوين، حيث تكون افتراضات الأمان أهم من السرعة، يمكن لهذا القرار أن يشكّل مدى موثوقية النظام بأكمله.
لهذا أعتقد أن WOTS تستحق مزيدًا من الاهتمام.
ليس لأن المستخدمين سيتفاعلون معها مباشرةً أبدًا، بل لأن خيارات التصميم غير المرئية غالبًا ما تحدد ما إذا كانت الأنظمة الظاهرة تظل جديرة بالثقة.
غالبًا ما تُبنى أقوى البروتوكولات على مكوّنات لا يفكر بها معظم الناس.
وربما تكمن الابتكار هناك بالضبط.
@BabylonLabs_io
$BABY $EUL $DIA
#baby
وربما هذا هو المقصود.
عندما يُناقَش أمن بيتكوين، غالبًا ما ينصبّ الاهتمام على أفكار كبيرة مثل اللامركزية أو التشفير. لكن غالبًا ما تُحدَّد الأنظمة من خلال المكوّنات الصغيرة التي لا يتحدث عنها أحد.
تعتمد صناديق بيتكوين الموثوقة بدون ثقة لدى بابيلون على WOTS (تواقيع وينترنِتز أحادية الاستخدام) كجزء من تصميمها، ليس لأنها رائجة، بل لأن كل اختيار تشفيري يفرض مفاضلات.
السؤال المثير للاهتمام ليس ما إذا كانت WOTS «أفضل».
بل: ما المشكلة التي تحلّها.
البنية التحتية الجيدة لا تسعى وراء أحدث بدائية. بل تختار الأنسب لنموذج التهديد. وفي بيتكوين، حيث تكون افتراضات الأمان أهم من السرعة، يمكن لهذا القرار أن يشكّل مدى موثوقية النظام بأكمله.
لهذا أعتقد أن WOTS تستحق مزيدًا من الاهتمام.
ليس لأن المستخدمين سيتفاعلون معها مباشرةً أبدًا، بل لأن خيارات التصميم غير المرئية غالبًا ما تحدد ما إذا كانت الأنظمة الظاهرة تظل جديرة بالثقة.
غالبًا ما تُبنى أقوى البروتوكولات على مكوّنات لا يفكر بها معظم الناس.
وربما تكمن الابتكار هناك بالضبط.
@BabylonLabs_io
$BABY $EUL $DIA
#baby