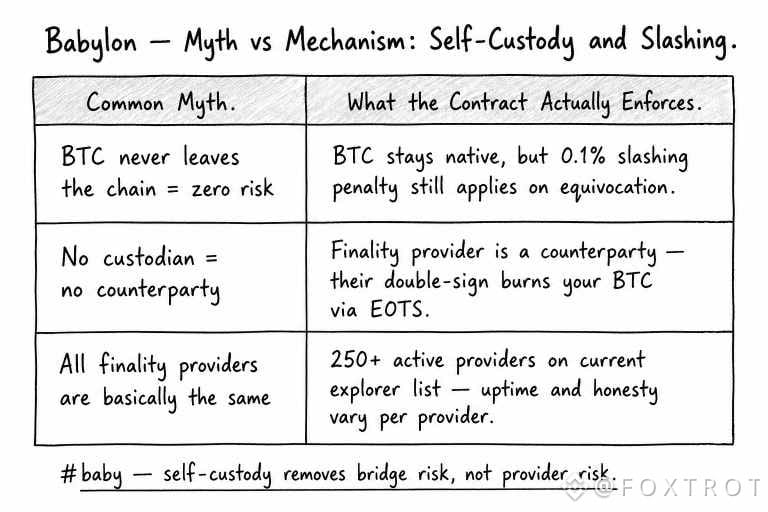
غصتُ هذا الأسبوع في حفرة أرنبية بمقارنة طريقة حديث الناس عن منصات/عمليات «تكديس» (staking) البيتكوين مقابل ما تفرضه العقود فعليًا، وبأسطورة أنَّ «الحفظ الذاتي يعني صفر مخاطرة». أثناء المهمة فتحتُ قائمة مزوّدي الإتاحة/تحقق الترتيب (finality provider) الحالية على مُستكشِف Babylon — ووجدت أنها تضم الآن أكثر من 250 مزوّدًا فعّالًا — واتفقتُ أن معظم الآراء السريعة تتعامل مع هذا الرقم كأنه مجرد تفصيل بنيوي. ليس كذلك.
تسوّق Babylon ($BABY , #baby @BabylonLabs_io ) الفكرة على أنها: "إن بيتكوينك لا يغادر السلسلة أبدًا، لا جسر، ولا وسيط حفظ." صحيح. لكن التباس الأمر — أي قيام مزوّد الإتاحة/التحقق بالتوقيع المزدوج (double-signing) — يفعّل عقوبة اقتطاع ثابتة بنسبة 0.1% على البيتكوين المفوَّض إلى ذلك المزوّد تحديدًا، وتُحرق عبر تعريض مفتاح EOTS. بقيت بيتكوينك في مكانها طوال الوقت... ومع ذلك، جزءٌ منها أُحرق لأن عقدة شخص آخر كانت تتصرف بشكل سيّئ/غير ملتزم.
هذه هي الأسطورة التي يتجاوزها الناس: "لا وسيط حفظ" لا تعني "لا طرف مقابل". أنت لستَ مُصدّقًا لجسرٍ بالطبع، لكنك تُصدّق — أو بالأحرى تعتمد — على مزوّد الإتاحة/التحقق الذي اخترته كي لا يقوم بالتوقيع المزدوج. مخاطرة مختلفة، لكن ضمن الفئة نفسها — الاعتماد على توفر/جاهزية طرف آخر وصدقه.
استمررتُ في التمرير عبر قائمة المزوّدين متسائلًا: كم عدد المُكدِّسين فعلًا من يتحقق من مزوّد الإتاحة/التحقق (FP) قبل التفويض، أم أنهم يكتفون بالنقر على الخيار الافتراضي في واجهة المستخدم؟ هل أحدٌ ما يتحقق من سجلّ التوفر (uptime history) قبل التفويض، أم أنها غالبًا لعبة حظ؟