واصلت التفكير في أين يحدث فعليًا أكبر قرار تصميمي في "Trustless Bitcoin Vaults".
يبدو أن الإجابة هي اللحظة التي يتم فيها إنشاء خزنة BTC.
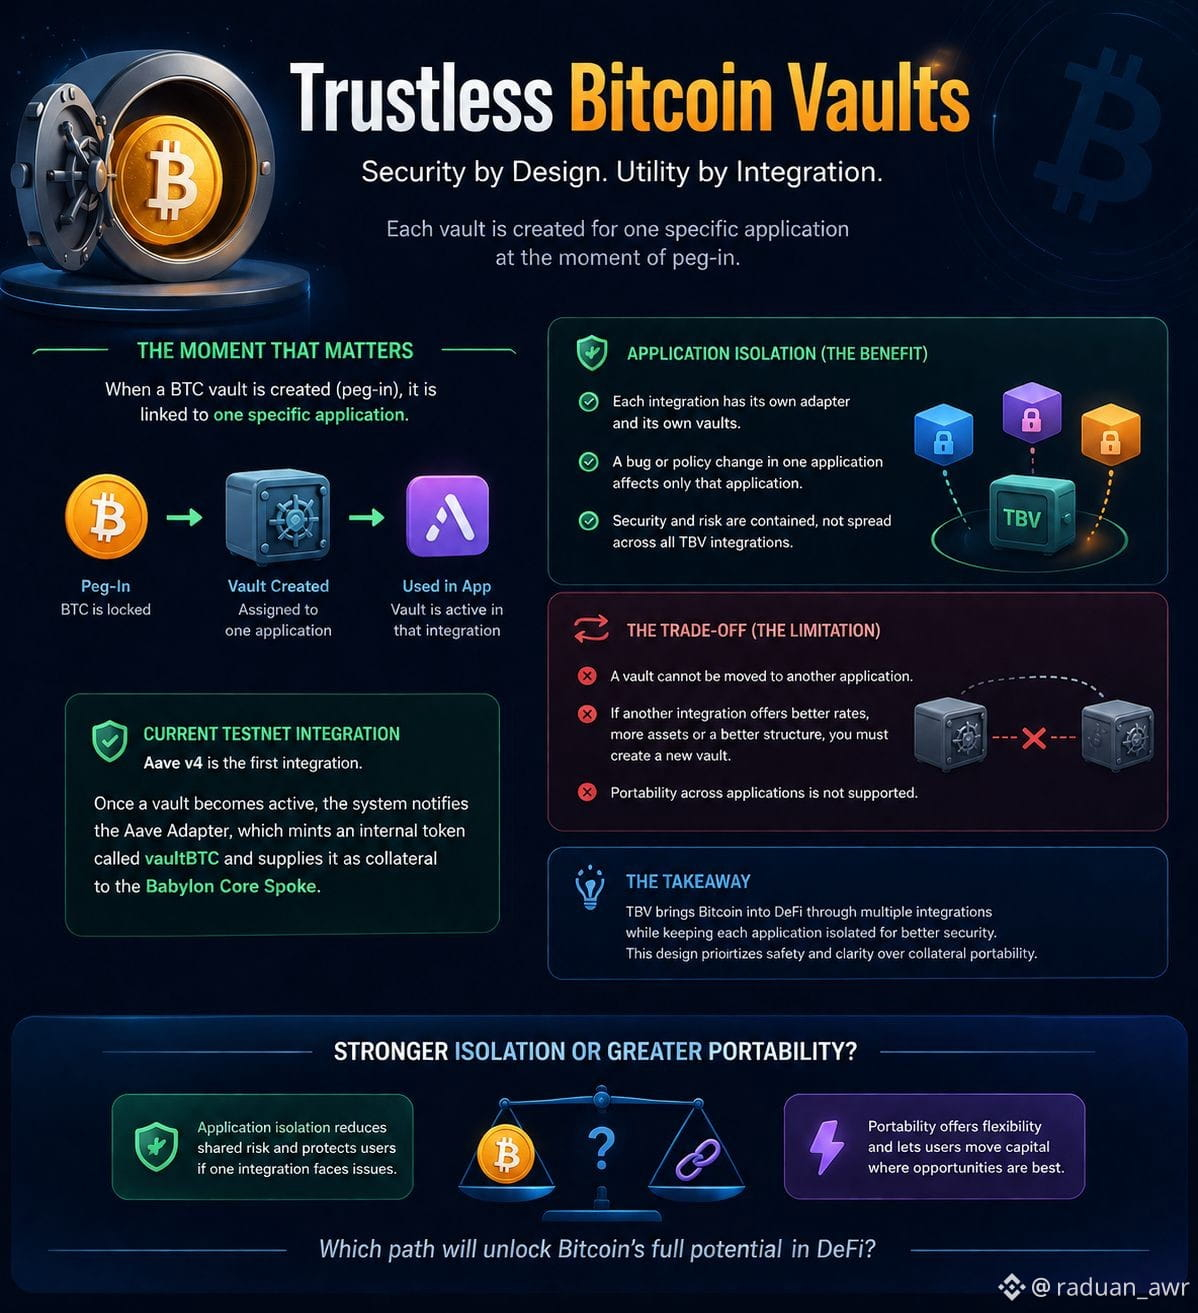
بدلًا من بناء خزنة واحدة يمكنها الانتقال بحرية بين كل عملية تكامل، تربط TBV كل خزنة بتطبيق محدد منذ البداية. في شبكة الاختبار العامة الحالية، تكون الوجهة الأولى هي Aave v4. بمجرد تفعيلها، يتم التعرف على الخزنة عبر مُحوّل (adapter) مخصص، وتُستخدم ضمن تدفق الإقراض الخاص بهذا التكامل.
ما يبرز هنا هو نموذج الأمان.
يعمل كل تطبيق ببنية خزنة خاصة به وعقود داعمة. هذا يعني أنه إذا واجه تكامل واحد مشكلة تقنية أو غيّر قواعده، فمن المقصود أن يبقى الأثر محصورًا بدلًا من التأثير في جميع تطبيقات TBV.
المقايضة الواضحة هي المرونة.
لا تُصمَّم الخزنة لتنتقل لاحقًا من بروتوكول إلى آخر. إذا أتاح تكامل مختلف في المستقبل فرصًا أفضل، فسيقوم المستخدمون بإنشاء خزنة جديدة بدلًا من نقل الخزنة الحالية.
بالنسبة لي، يبدو هذا كخيار مقصود: تقليل المخاطر المشتركة أولًا، ثم توسيع فائدة البيتكوين عبر تكاملات منفصلة بدلًا من استخدام ضمان مشترك.
هل تعتقد أن عزل التطبيقات الأقوى هو الاتجاه الصحيح، أم ينبغي أن يركز مستقبل DeFi على البيتكوين أكثر على جعل الضمان قابلًا للنقل عبر البروتوكولات؟ #baby $BABY @BabylonLabs_io