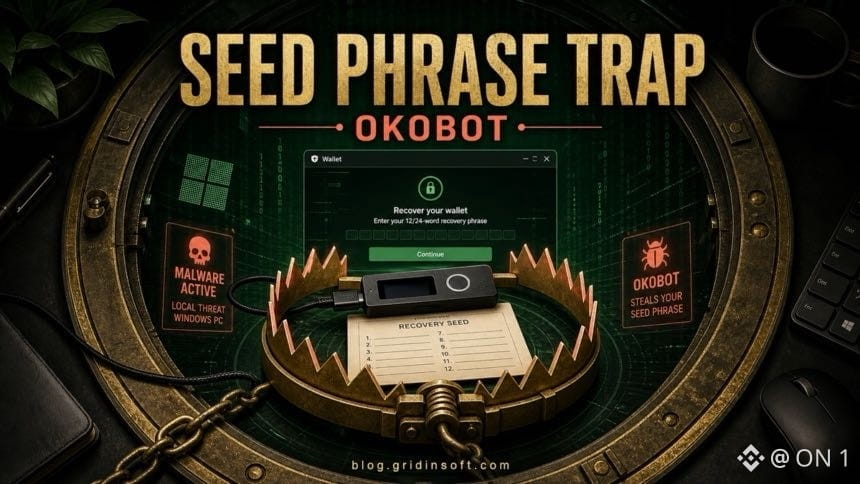
كشفت أبحاث شركة كاسبرسكي عن حملة برمجيات خبيثة متطورة معروفة باسم OkoBot، وهي تهديد معياري مصمم لسرقة المعلومات الحساسة من مستخدمين غير منتبهين، وخاصة أولئك المشاركين في مجال العملات المشفرة. وبدلًا من الاعتماد على أسلوب هجوم واحد، تجمع البرامج الخبيثة بين عدة تقنيات، منها شاشات استرداد النظام المزيفة، وتسجيل ضغطات المفاتيح، وبرامج التجسس، وتكتيكات هندسة اجتماعية مُحكَمة الصياغة. وبعد التثبيت، تراقب الضحايا بهدوء، وتلتقط بيانات تسجيل الدخول، والأهم من ذلك عبارات استرداد محافظ العملات المشفرة. ومع امتلاك عبارة البذور (seed phrase) الخاصة بالمحفظة، يمكن للمهاجمين السيطرة الكاملة على الأموال المخزنة بداخلها، ما يجعل الهجوم شديد الخطورة على حاملي العملات المشفرة.
وقد أثرت هذه الحملة بالفعل على مستخدمين في دول من بينها البرازيل وفيتنام وكندا والمكسيك وتركيا. ولإطلاق البرمجيات الخبيثة، يتنكر المهاجمون على أنها برمجيات شرعية ويقومون برفعها إلى مستودعات GitHub، بحيث تبدو عمليات التنزيل موثوقة. ويقوم مستخدمون غير منتبهين، بعد تثبيت هذه البرامج المزيفة، بمنح البرامج الخبيثة وصولًا إلى أجهزتهم دون علمهم، ما يسمح لها بجمع كلمات المرور وبيانات اعتماد المحافظ وغيرها من المعلومات الحساسة. وتسهم هذه الاكتشافات في تسليط الضوء على كيفية قيام مجرمي الإنترنت بشكل متزايد باستخدام منصات موثوقة وتكتيكات هندسة اجتماعية مقنعة لاستهداف مجتمع العملات المشفرة المتنامي.
#Crypto #Security
وقد أثرت هذه الحملة بالفعل على مستخدمين في دول من بينها البرازيل وفيتنام وكندا والمكسيك وتركيا. ولإطلاق البرمجيات الخبيثة، يتنكر المهاجمون على أنها برمجيات شرعية ويقومون برفعها إلى مستودعات GitHub، بحيث تبدو عمليات التنزيل موثوقة. ويقوم مستخدمون غير منتبهين، بعد تثبيت هذه البرامج المزيفة، بمنح البرامج الخبيثة وصولًا إلى أجهزتهم دون علمهم، ما يسمح لها بجمع كلمات المرور وبيانات اعتماد المحافظ وغيرها من المعلومات الحساسة. وتسهم هذه الاكتشافات في تسليط الضوء على كيفية قيام مجرمي الإنترنت بشكل متزايد باستخدام منصات موثوقة وتكتيكات هندسة اجتماعية مقنعة لاستهداف مجتمع العملات المشفرة المتنامي.
#Crypto #Security