تحتاج إلى مفتاحين يتم تدويرهما معًا في نفس الوقت. الاحتكاك هو النقطة الأساسية، وليس عيبًا.

نشر

NVD Insights
·
--
كنت أفكر في مسار السحب على @grvt_io أكثر من جانب التداول في الآونة الأخيرة، وهو ما يبدو عكسياً لكن ها نحن هنا.
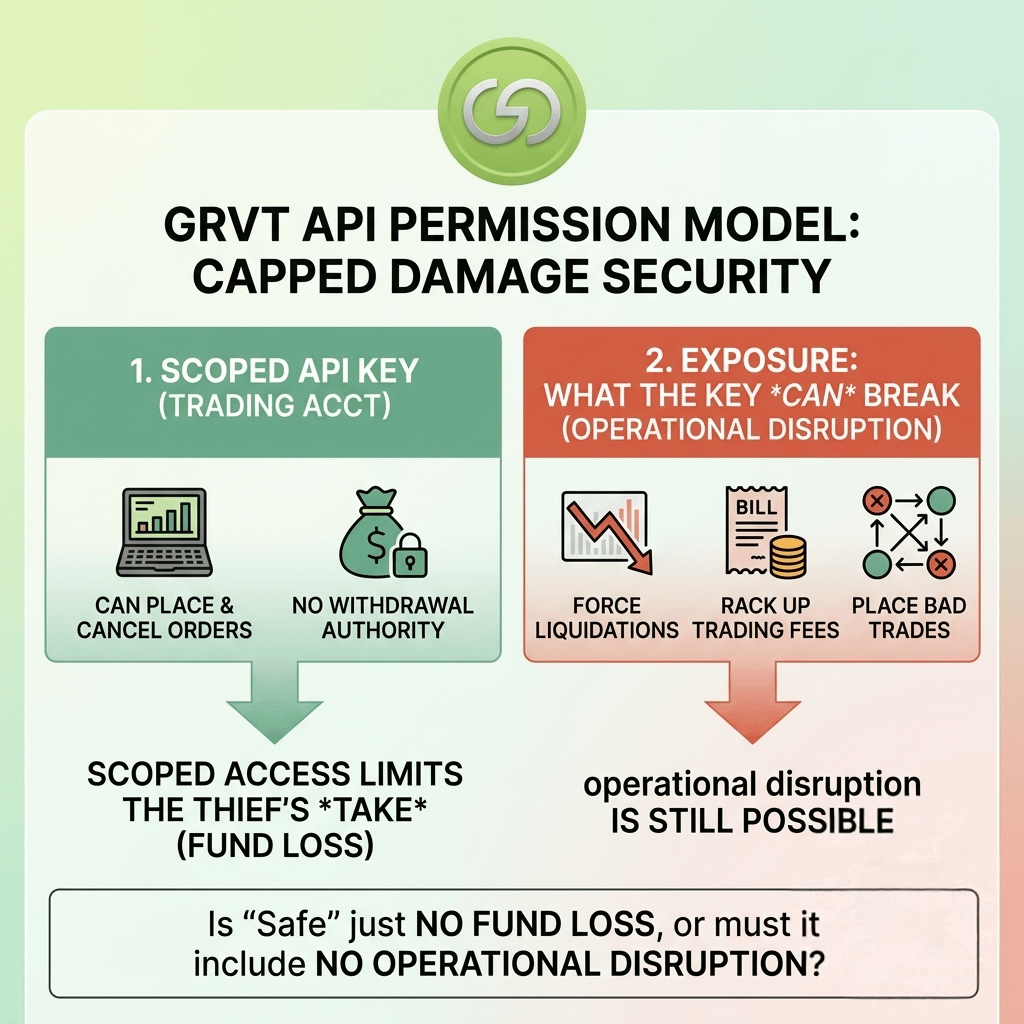
معظم الحديث حول أمان الحساب يدور حول تسريبات المفاتيح: هل يمكن لشخص أن يسرق مفتاح واجهة برمجة التطبيقات (API) ويستولي عليك؟ أعتقد أن السؤال الأكثر إثارة للاهتمام هو العكس: ماذا يحدث عندما يعمل الأمان تماماً كما هو مُصمَّم، وأنت من يتم حجبك.
a لآلية هي سحب متعدد التواقيع على حساب الأموال؛ إخراج الأموال يتطلب أكثر من توقيع واحد للموافقة، وليس مجرد طلب مُصادَق واحد. الأمر أقل شبيهاً ببطاقة الخصم وأكثر شبيهاً بصندوق ودائع آمن يحتاج إلى إدارتين في نفس الوقت—مفتاحين معاً. الاحتكاك هو المقصود، وليس خطأ.
ومع ذلك، فإن إعدادات التعدد في التواقيع تغيّر نمط الفشل بدلاً من إزالته. بدل أن تكون المخاطرة: "مهاجم يحصل على مفتاح واحد ويأخذ كل شيء"، تصبح: "الأطراف الموقِّعة الشرعيون لا يستطيعون التنسيق بسرعة كافية عندما يكون الأمر مهماً بالفعل"—مسؤول عن مفتاح يسافر، غير متاح، أيّاً كان السبب. الأمان ضد السرقة والراحة تحت ضغط الوقت يتجهان في اتجاهين متعاكسين هنا.
وهذه هي الخلاصة التي أعود إليها دائماً: التعدد في التواقيع لا يقلل المخاطر، بل يحدد فقط لمن تثق أن يكون متاحاً.
ترددت بين طرح هذا الأمر من عدمه، لأن هذا صحيح في أنظمة التعدد في التواقيع بشكل عام، وليس GRVT تحديداً فقط... لكن بدا من المفيد فصله عن حديث "المفتاح المُسرَّب" الذي يعتاد الجميع عليه.
بالنسبة لحساب لدى بورصة: هل السحب الأبطأ والأأمن فعلاً هو التبادل الصحيح للمتداولين النشطين، أم أنه ينتمي أكثر إلى التخزين البارد منه إلى حساب تداول؟
@grvt_io #grvt $BILL $DODO $EVAA
معظم الحديث حول أمان الحساب يدور حول تسريبات المفاتيح: هل يمكن لشخص أن يسرق مفتاح واجهة برمجة التطبيقات (API) ويستولي عليك؟ أعتقد أن السؤال الأكثر إثارة للاهتمام هو العكس: ماذا يحدث عندما يعمل الأمان تماماً كما هو مُصمَّم، وأنت من يتم حجبك.
a لآلية هي سحب متعدد التواقيع على حساب الأموال؛ إخراج الأموال يتطلب أكثر من توقيع واحد للموافقة، وليس مجرد طلب مُصادَق واحد. الأمر أقل شبيهاً ببطاقة الخصم وأكثر شبيهاً بصندوق ودائع آمن يحتاج إلى إدارتين في نفس الوقت—مفتاحين معاً. الاحتكاك هو المقصود، وليس خطأ.
ومع ذلك، فإن إعدادات التعدد في التواقيع تغيّر نمط الفشل بدلاً من إزالته. بدل أن تكون المخاطرة: "مهاجم يحصل على مفتاح واحد ويأخذ كل شيء"، تصبح: "الأطراف الموقِّعة الشرعيون لا يستطيعون التنسيق بسرعة كافية عندما يكون الأمر مهماً بالفعل"—مسؤول عن مفتاح يسافر، غير متاح، أيّاً كان السبب. الأمان ضد السرقة والراحة تحت ضغط الوقت يتجهان في اتجاهين متعاكسين هنا.
وهذه هي الخلاصة التي أعود إليها دائماً: التعدد في التواقيع لا يقلل المخاطر، بل يحدد فقط لمن تثق أن يكون متاحاً.
ترددت بين طرح هذا الأمر من عدمه، لأن هذا صحيح في أنظمة التعدد في التواقيع بشكل عام، وليس GRVT تحديداً فقط... لكن بدا من المفيد فصله عن حديث "المفتاح المُسرَّب" الذي يعتاد الجميع عليه.
بالنسبة لحساب لدى بورصة: هل السحب الأبطأ والأأمن فعلاً هو التبادل الصحيح للمتداولين النشطين، أم أنه ينتمي أكثر إلى التخزين البارد منه إلى حساب تداول؟
@grvt_io #grvt $BILL $DODO $EVAA