


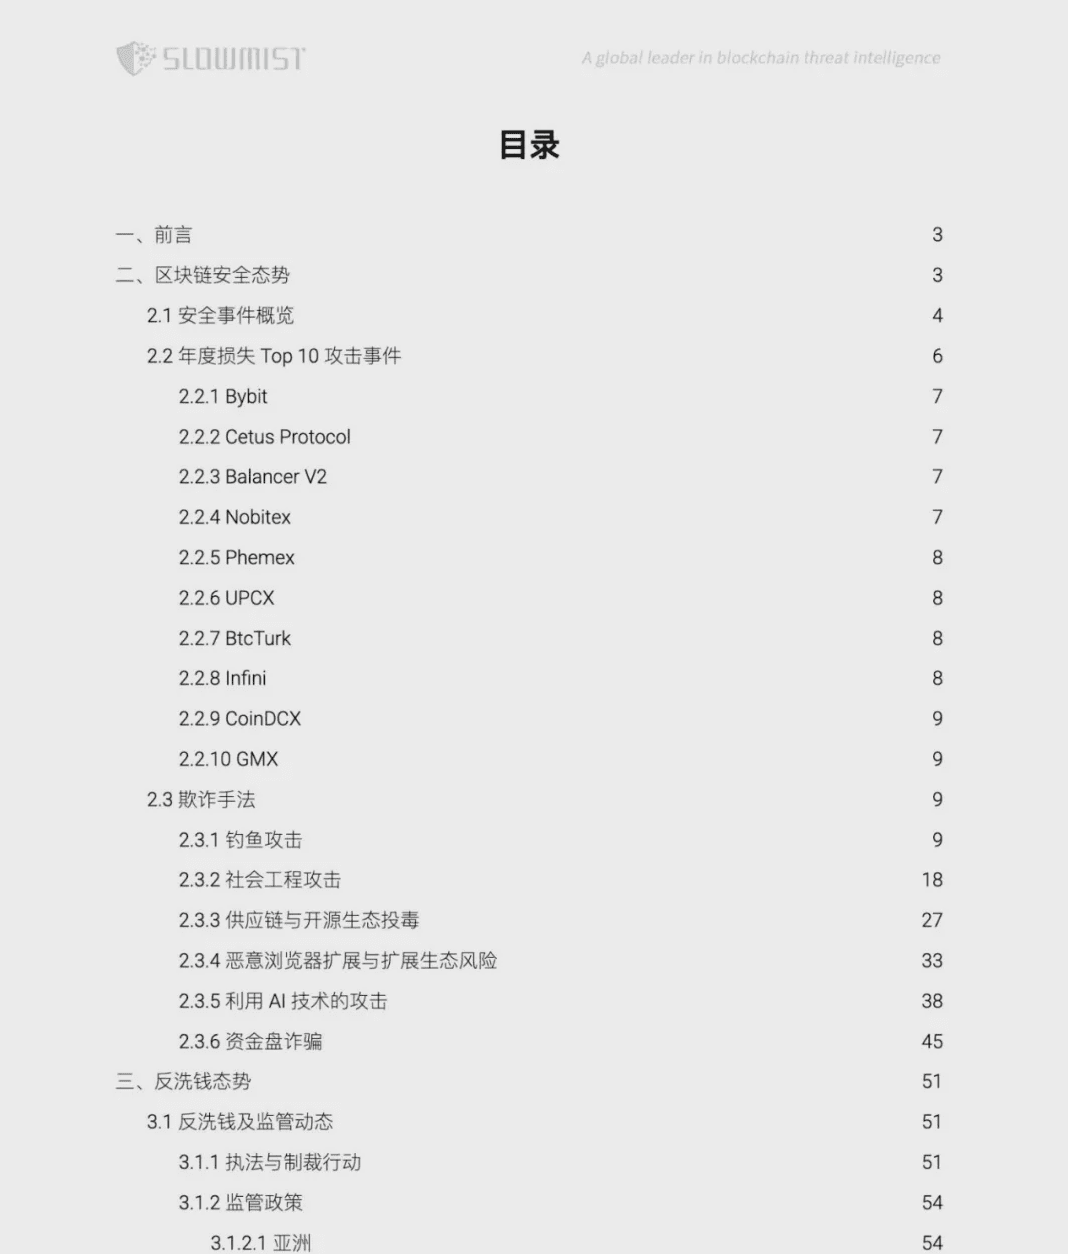
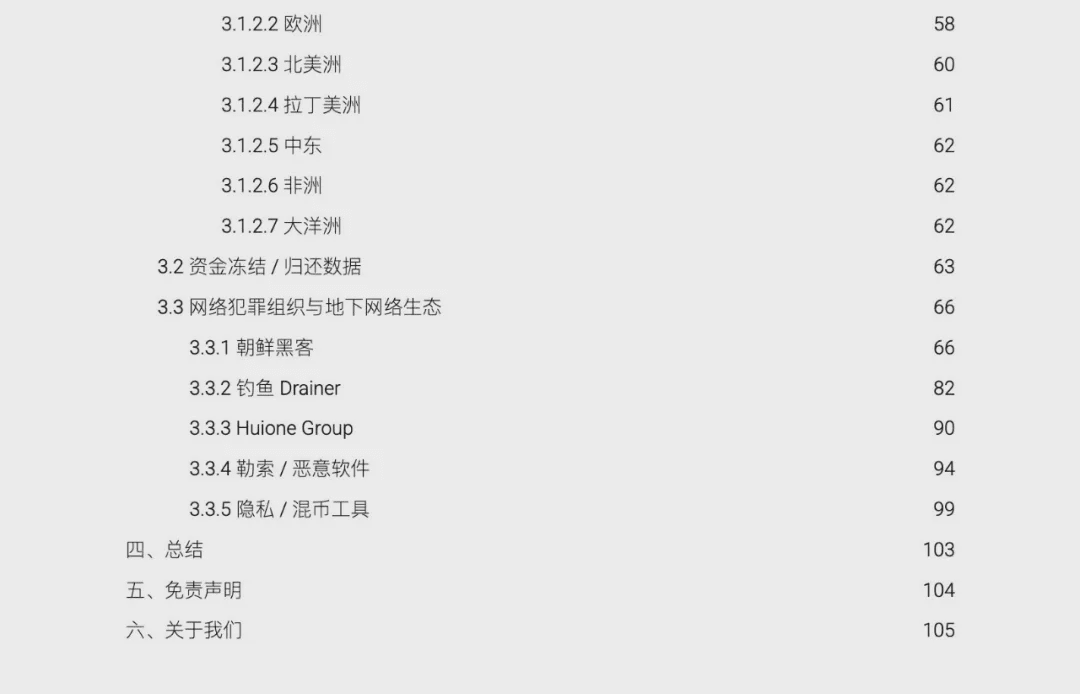
نظرًا لقيود الحجم، تسرد هذه المقالة فقط المحتوى الرئيسي من تقرير التحليل، ويمكن تنزيل المحتوى الكامل من خلال PDF في نهاية المقال.
أولاً، نظرة عامة
في عام 2025، يستمر قطاع blockchain في التطور السريع، حيث تتداخل البيئة المالية الكلية، وعدم اليقين التنظيمي، وشدة الهجمات، مما يجعل الوضع الأمني طوال العام معقدًا بشكل ملحوظ. بالتحديد، تتخصص منظمات القرصنة والجريمة تحت الأرض بشكل كبير، وتكون مجموعات القراصنة الكورية الشمالية نشطة بشكل متكرر، وتصبح البرمجيات الخبيثة لسرقة المعلومات، واختطاف المفاتيح الخاصة، وصيد المعلومات الاجتماعية وسائل الهجوم الرئيسية؛ بالإضافة إلى ذلك، أدت إدارة الحقوق في DeFi وإصدار Meme إلى خسائر كبيرة عدة مرات، حيث تقلل خدمات RaaS/MaaS من عتبة الجريمة، مما يمكن المهاجمين الذين ليس لديهم خلفية تقنية من تنفيذ الهجمات بسرعة. في الوقت نفسه، تستمر أنظمة غسل الأموال تحت الأرض في النضوج، حيث تشكل مجموعات الاحتيال في جنوب شرق آسيا، وأدوات الخصوصية، ومرافق خلط العملات قنوات تمويل متعددة المستويات. في جانب التنظيم، تسرع الدول في دفع تنفيذ إطار AML/CFT، وقد زادت العديد من عمليات إنفاذ القانون عبر الحدود من كفاءة تتبع السلسلة وتجميد الأصول، حيث يتحول التنظيم تدريجياً من الضربات الفردية إلى الحصار المنهجي، ويتم إعادة تعريف الحدود القانونية لبروتوكولات الخصوصية، مما يميز بشكل أكبر بين الخصائص التقنية واستخدامات الجريمة.
في هذا السياق، يقدم هذا التقرير تحليلًا معمقًا لِما يلي في عام 2025: الحوادث الأمنية النموذجية لهندسة البلوكشين وأساليب الهجوم، واتجاهات نشاط منظمات APT، وتطور نماذج غسل الأموال، وتقدم إنفاذ الرقابة والتنفيذ على مستوى العالم. نأمل أن يزوّد هذا التقرير العاملين في الصناعة والباحثين في مجال الأمان وقادة إدارة المخاطر والامتثال بمرجع أمان وامتثال في الوقت المناسب، ومنظم، ومليء بالرؤى، بما يساعد على تعزيز القدرة على التعرف على المخاطر والاستجابة والتنبؤ.
ثانيًا، الوضع العام لأمن البلوكشين
وفقًا لإحصاءات غير كاملة من قاعدة ملفات حوادث اختراق البلوكشين لدى SlowMist (SlowMist Hacked)، وقع 200 حادثة أمنية خلال العام، ما تسبب بخسائر تقارب 2.935 مليار دولار. مقارنةً بعام 2024 (410 حوادث، خسائر تقارب 2.013 مليار دولار)، رغم انخفاض عدد الحوادث بشكل ملحوظ، إلا أن قيمة الخسائر ارتفعت على أساس سنوي بنحو 46%.
(ملاحظة: تعتمد بيانات هذا التقرير على أسعار الرموز وقت وقوع الحوادث. وبسبب تقلبات أسعار العملات وعوامل مثل عدم إدراج بعض الحوادث غير المنشورة وخسائر المستخدمين العاديين في الإحصاءات، فمن المفترض أن تكون الخسائر الفعلية أعلى من النتائج الإحصائية.)
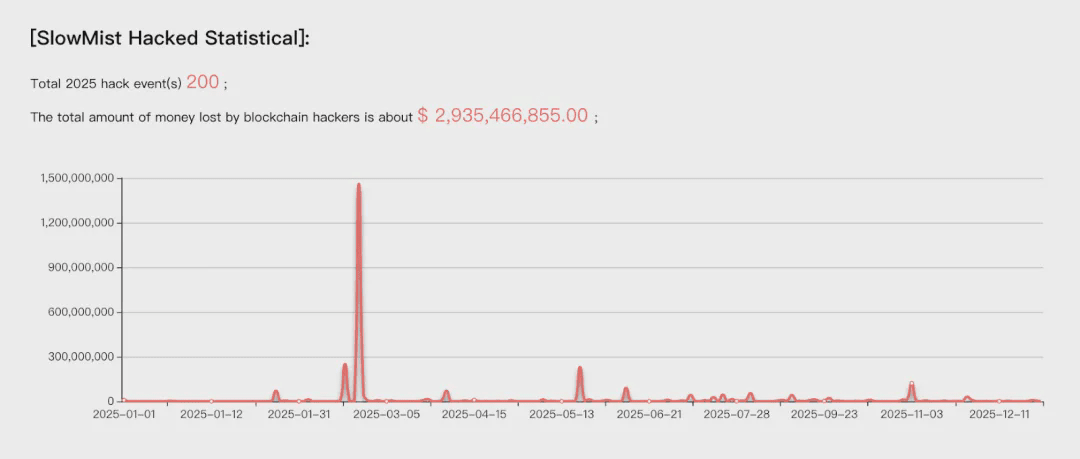
نظرة عامة على الحوادث الأمنية
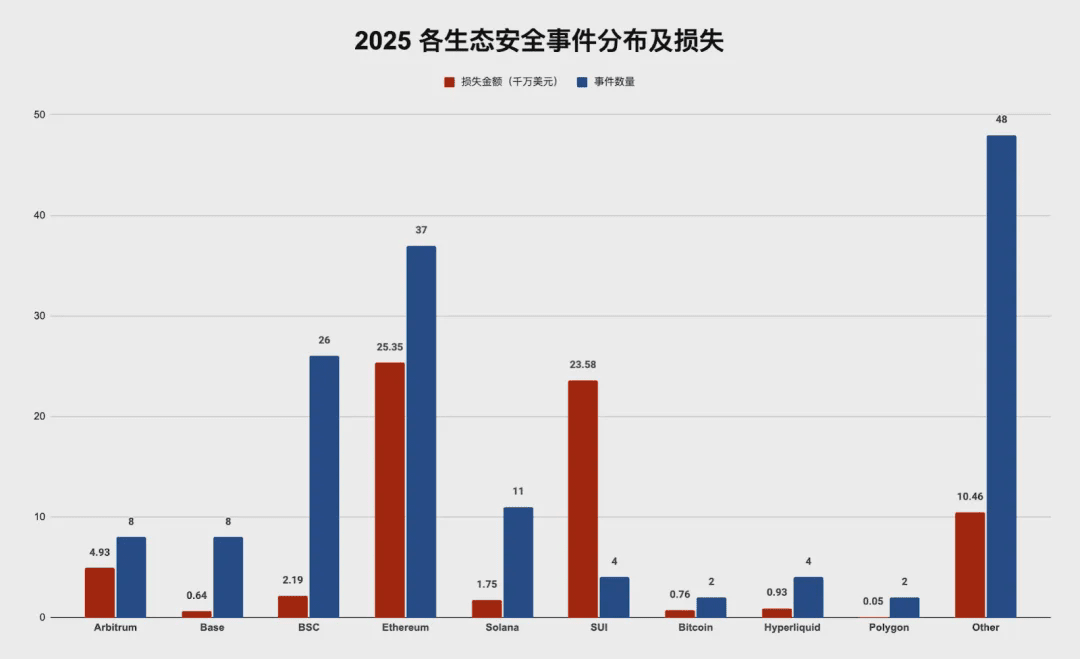
من منظور توزيع النظام البيئي، ما تزال Ethereum هي النظام الأكثر تعرضًا للهجمات والأشد من حيث حجم الخسائر: فقد بلغت خسائره السنوية نحو 254 مليون دولار، ما يتقدم بشكل واضح. وتأتي BSC في المرتبة التالية، حيث تبلغ الخسائر ذات الصلة نحو 21.93 مليون دولار. أما Solana فتأتي في المركز الثالث، حيث بلغت خسارتها السنوية نحو 17.45 مليون دولار.
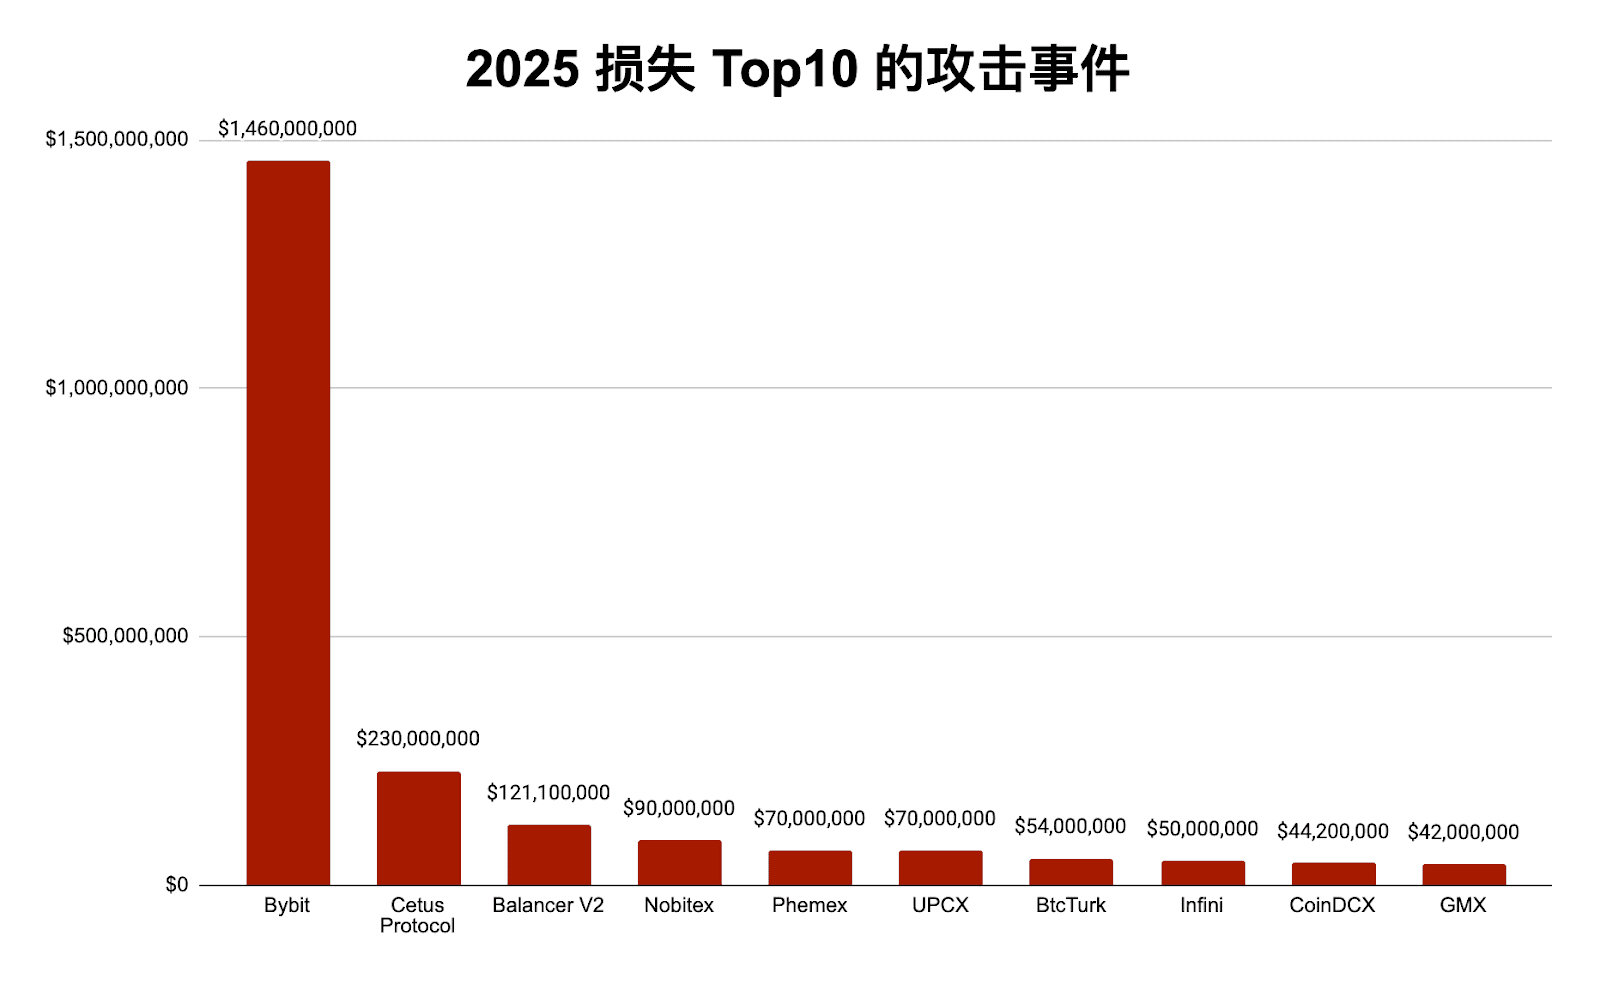
حسب تقسیم المشاريع إلى مسارات حسب نوع المشروع، تُعد مشاريع DeFi المجال الأكثر تعرضًا للهجمات: في عام 2025 حدثت 126 حادثة أمنية، ما يمثل حوالي 63% من إجمالي عدد الحوادث في العام، وأدت إلى خسائر بنحو 649 مليون دولار. مقارنةً بعام 2024 (339 حادثة، خسائر 1.029 مليار دولار)، انخفضت بنسبة نحو 37%. كانت حوادث منصات التداول 12 حادثة فقط، لكنها تسببت في خسائر بلغت 1.809 مليار دولار تقريبًا. وبالنسبة إلى Bybit وحدها، بلغت الخسائر في حادثة واحدة حوالي 1.46 مليار دولار، وهي أشد حادثة في العام.
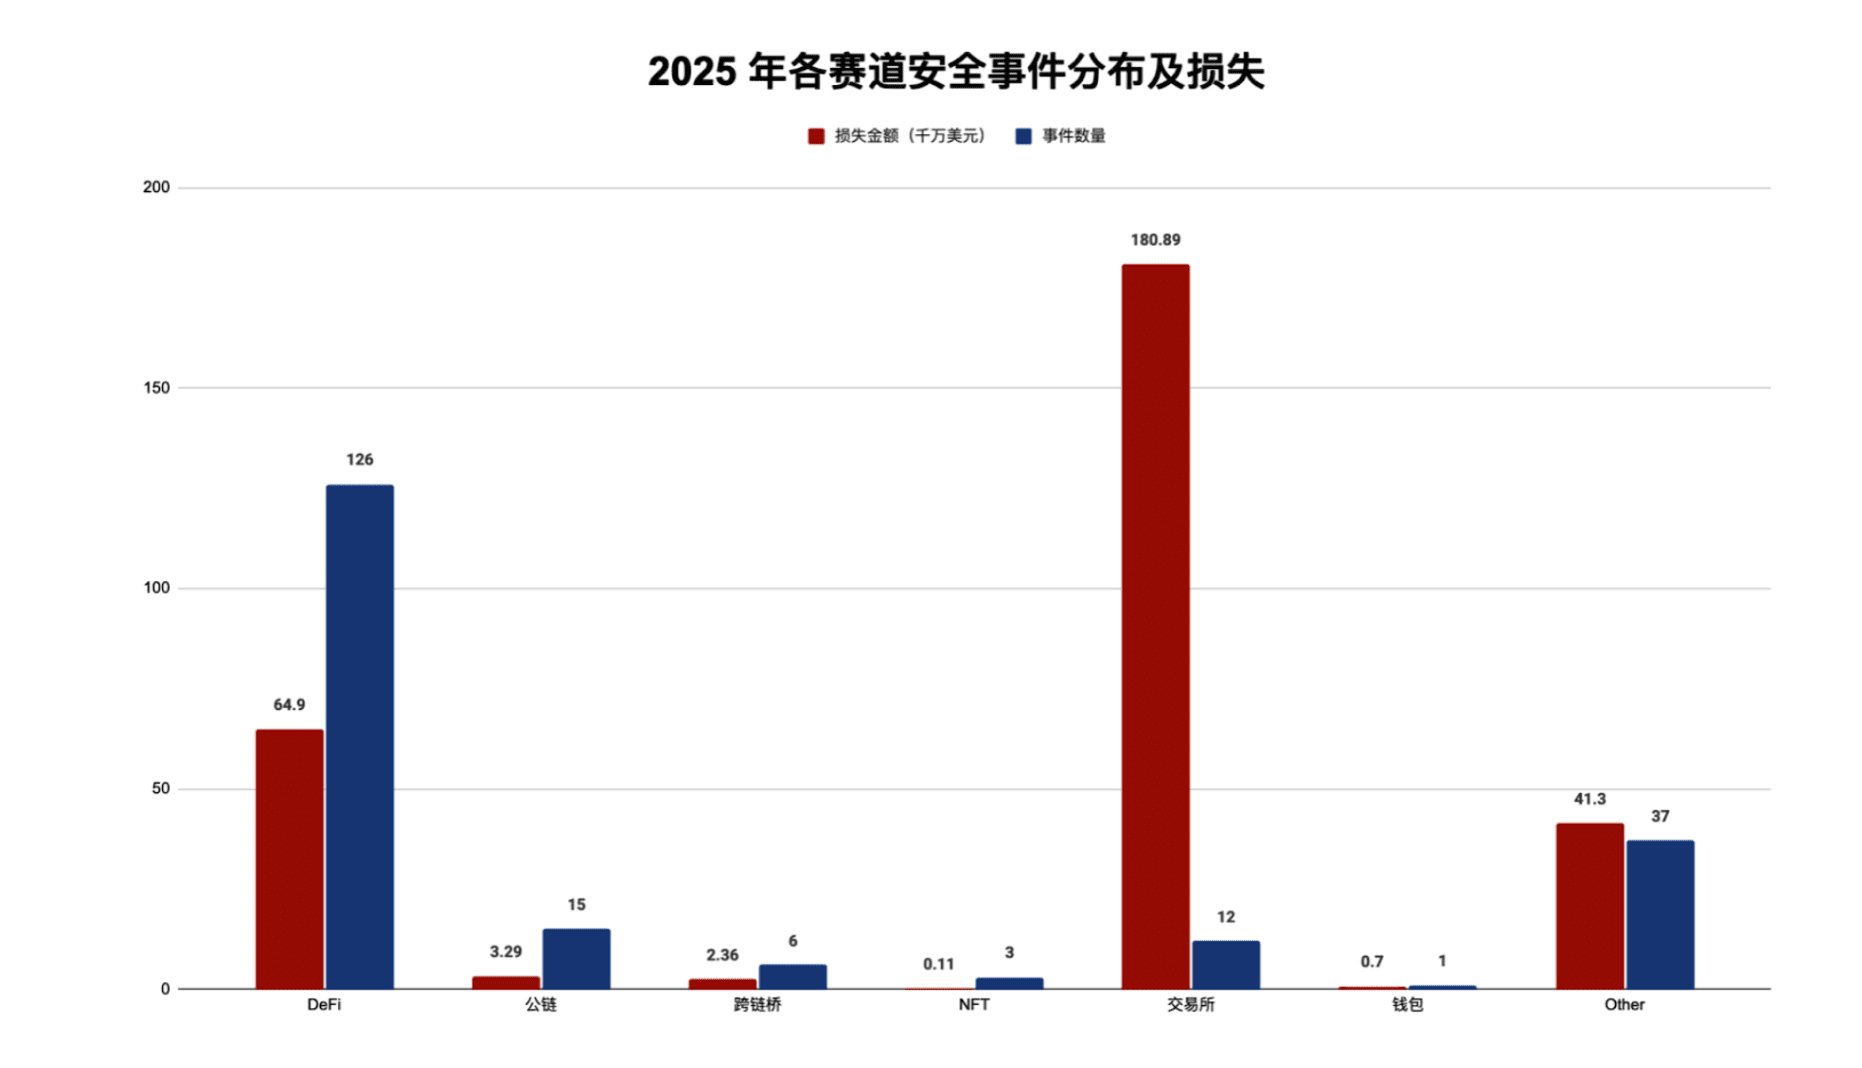
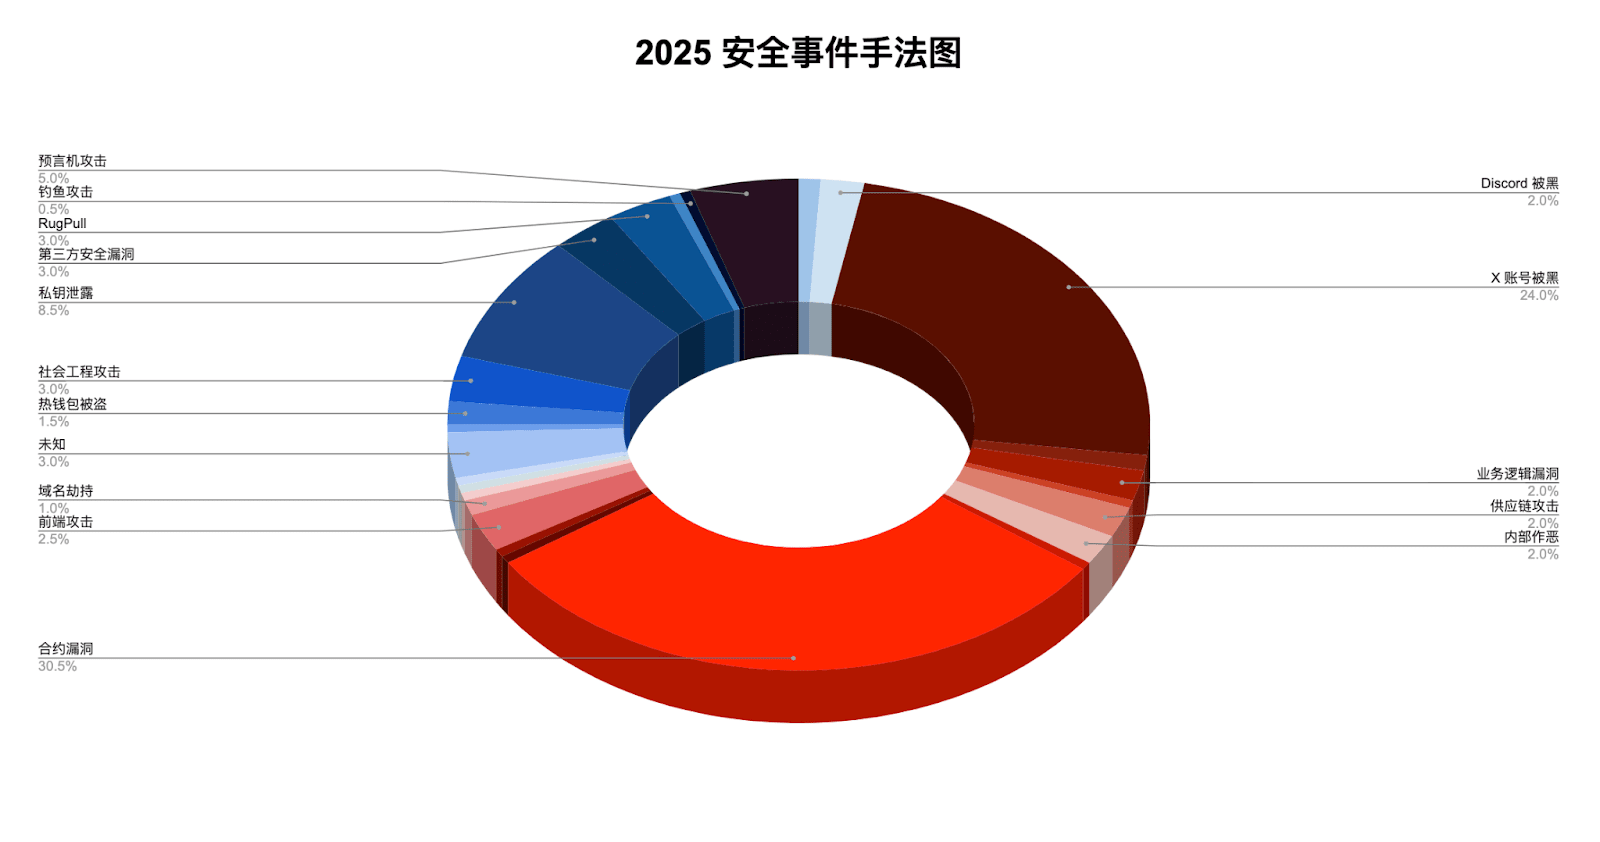
من منظور أسباب وقوع الحوادث، تُعد ثغرات العقود السبب الرئيسي، بواقع 61 حالة؛ يليها اختراق حسابات X (حسابات X على المنصة)، بواقع 48 حالة.
حوادث هجوم نموذجية
اختارت هذه الفقرة حوادث الهجوم الأمنية من حيث الخسائر Top10 في عام 2025. راجع محتوى ملف PDF في نهاية التقرير للحصول على التفاصيل.
أساليب الاحتيال
فيما يلي بعض أساليب الاحتيال النموذجية أو الجديدة التي تستحق اهتمامًا خاصًا في عام 2025.
1. هجمات التصيد الاحتيالي
في عام 2025، ما يزال التصيد الاحتيالي أحد نقاط المخاطر الأكثر نشاطًا؛ وقد تطورت طرقه من مواقع تقليدية مقلدة وصفحات تفويض مزيفة إلى أساليب مركبة تجمع بين أوامر النظام وأذونات المحفظة وخصائص البروتوكول وحتى التحكم في الأجهزة. وبعكس الأساليب السابقة التي كانت تطلب مباشرةً عبارة الاسترداد (seed phrase)، يميل الهجوم حاليًا إلى «العمليات الموجهة» لإقناع المستخدم—دون علمه—بإتمام تحويل الأصول بنفسه، بما يجعل الطريقة أكثر خفاءً وقوة في التضليل، ويؤدي أيضًا إلى توسيع نطاق الضحايا بشكل ملحوظ. يركز هذا القسم على أربعة أنواع نموذجية من أنماط التصيد، بما في ذلك هجوم التصيد ClickFix، والتلاعب بصلاحية Owner في محافظ Solana، وإساءة استخدام تفويضات EIP-7702، وحملة احتيال Telegram «Safeguard» المزيفة.
2. هجمات الهندسة الاجتماعية
في عام 2025، أظهرت هجمات الهندسة الاجتماعية اتجاهًا تصاعديًا واضحًا ضمن حوادث أمن البلوكشين، وأصبحت تدريجيًا المدخل الرئيسي الذي يربط بين التصيد الاحتيالي والبرمجيات الخبيثة وسرقة الأصول. تتمحور هذه الهجمات حول «التلاعب بالثقة»، عبر انتحال الهوية والضغط العاطفي وعدم التماثل في المعلومات، لإرشاد الضحايا إلى القيام بأنفسهم بإجراءات عالية المخاطر. غالبًا لا يكون لدى المهاجمين استعجال في سرقة الأصول مباشرةً؛ بل يبنون تدريجيًا صورة موثوقة من خلال تفاعلات متعددة، وفي النهاية يقنعون الضحية بتحميل برنامج خبيث أو تسريب المفاتيح الخاصة أو تحويل الأصول إلى عناوين يسيطر عليها المهاجم. يختار هذا القسم ثلاثة أنواع نموذجية من هجمات الهندسة الاجتماعية لتحليلها، بما في ذلك احتيال التوظيف/المقابلات، وإرشاد مزيف من «خبير أمني»، ومحاكاة تحميل محافظ الأجهزة (Hardware Wallet) وغيرها.
3. تسميم سلسلة التوريد وبيئة المشاريع مفتوحة المصدر
ما يزال تنفيذ هجمات سلسلة توريد البرمجيات في مجال أمن البلوكشين نشطًا طوال عام 2025. ولم يعد المهاجمون يقتصرون على الاختراق المباشر لمستودعات معروفة أو البنية التحتية الأساسية، بل تحولوا إلى المشاريع مفتوحة المصدر وأدوات المطورين وسلاسل توزيع الاعتماديات، من خلال حقن كود ملوث (تسميم الكود)، لتحقيق هجمات غير مباشرة على عدد كبير من المستخدمين في السلسلة اللاحقة. وغالبًا ما لا تستهدف هذه الهجمات ضحية واحدة بعينها، وإنما تنتشر عبر «مكوّنات برمجية موثوقة». بمجرد تفعيلها، يكون نطاق التأثير واسعًا ويصعب إجراء التتبع، كما أنها سهلة الدمج مع أساليب الهندسة الاجتماعية. يقدم هذا القسم تحليلًا تفصيليًا لعدة حوادث تسميم/حقن أكواد شائعة في عام 2025.
4. مخاطر ملحقات المتصفح الخبيثة وبيئة التوسعة
ملحقات المتصفح موجودة تقريبًا في كل مكان ضمن سيناريوهات استخدام Web3. سواء كانت إضافات المحفظة، أو أدوات الوكيل، أو ملحقات المساعدة الأمنية، أو أدوات كفاءة يستخدمها المطورون يوميًا—فهي غالبًا ما تمتلك خصائص مثل صلاحيات عالية، وتشغيل في الخلفية، وتحديث تلقائي. بمجرد العبث بها أو استغلالها بشكل خبيث، يمكنها غالبًا سرقة البيانات دون علم المستخدم، وحتى التسبب مباشرةً بخسارة الأصول. يلخص هذا القسم مخاطر أمن ملحقات المتصفح في سياقات Web3، مع تحليل حالات نموذجية.
5. استغلال تقنيات الذكاء الاصطناعي للهجوم
مع تسارع انتشار الذكاء الاصطناعي التوليدي خلال السنتين الماضيتين، بدأ المهاجمون أيضًا إدخاله في سلاسل الاحتيال والهجوم. وبالمقارنة مع الأدوات التقليدية، فإن قدرات الذكاء الاصطناعي في النصوص وتوليد الأصوات والصور والفيديو تقلل بشكل ملحوظ تكلفة الاحتيال. فلم يعد الهجوم يعتمد على عبارات بدائية أو سلوكيات غير معتادة، بل يستخدم محتوى عالي الواقعية وتفاعلات متماسكة واختيارًا دقيقًا للأهداف، ما يجعل اكتشاف المخاطر نفسيًا أكثر صعوبة لدى الضحايا. يلخص هذا القسم مخاطر إساءة استخدام الذكاء الاصطناعي التوليدي في سيناريوهات أمان الأصول المشفرة وأمان الشركات.
6. الاحتيال عبر مخططات جمع الأموال
في عام 2025، ما زالت مخططات جمع الأموال (funding pool scams) من أكثر أنماط الاحتيال الرقمي انتشارًا، وحتى مع اختلافها عن نموذج بونزي التقليدي، تفضّل المشاريع الأحدث عادةً ارتداء عباءة «التمويل عبر البلوكشين»، و«تقنيات البيانات الضخمة»، و«منصات التداول الدولية» للتوسع بسرعة عبر العمولات الهرمية. يلخص هذا القسم نمط التشغيل وخصائص المخاطر لِنماذج 2025 النموذجية من صفقات جمع الأموال في الأصول الرقمية—مثل Xin Kang Jia DGCX.
ثالثًا، اتجاهات مكافحة غسل الأموال
يتناول هذا القسم بشكل أساسي ثلاثة أجزاء: مكافحة غسل الأموال وديناميكيات التنظيم، وبيانات تجميد الأموال/إعادتها، ومنظمات الجرائم الإلكترونية والبيئة الشبكية تحت الأرض.
مكافحة غسل الأموال وديناميكيات التنظيم
1. إجراءات إنفاذ القانون والعقوبات
في عام 2025، شهدت إجراءات إنفاذ القانون والجزاءات على مستوى العالم في مجال الأصول المشفرة ترقية ملحوظة. لم تعد هيئات التنظيم وإنفاذ القانون في الدول المختلفة تقتصر فقط على إصدار السياسات أو إرشادات الامتثال، بل اتجهت إلى التدخل مباشرةً في حلقات حاسمة مثل غسل الأموال المشفّر، والاحتيال، وتجاوز العقوبات، والتمويل غير المشروع—عبر تجميد الأصول، ومعاقبة الكيانات، وملاحقات جنائية، وتنفيذ عمليات مشتركة عبر الحدود. ومن البورصات إلى مزودي البنية التحتية وحتى العناوين على السلسلة للأفراد، يتنازل نطاق الإنفاذ إلى الأسفل ويستمر في التوسع. يركز هذا القسم على إبراز ديناميكيات إنفاذ القانون في 2025 من أربعة جوانب: ضرب البرمجيات الخبيثة والدارك نت وبنية البنية التحتية الإجرامية على الإنترنت؛ والإشراف المكثف والمسؤولية الجنائية على البورصة المشفرة Garantex؛ والعمليات المشتركة الموجهة ضد شبكات الجرائم المرتبطة بالاحتيال وبونزي و«قتل الخنازير» (أسواق احتيال بيع/استدراج ضحايا)؛ بالإضافة إلى أمثلة على معاقبة مخالفات الامتثال في الخدمات المشفرة والمعاملات غير القانونية.
2. سياسات التنظيم
في عام 2025، دخل تنظيم الأصول المشفرة على مستوى العالم مرحلة دفع منظمة ومنهجية نحو التطبيق. انتقلت سياسات الدول تدريجيًا من «تنظيم تجريبي» في الماضي إلى «تفعيل قواعد واضحة وبناء إطار موحد». يُنظر إلى الامتثال عمومًا باعتباره شرطًا مسبقًا لازدهار سوق العملات المشفرة. وتعد الشفافية الضريبية وAML/KYC والأمان في الحفظ (التخزين/الـ托管) والإفصاح عن المعلومات نقاطًا تحظى باهتمام عالي في السياسات. ينظم هذا القسم ديناميكيات السياسات التنظيمية في 2025 لدى مختلف الدول، ويمكن الاطلاع على التفاصيل في الملحق PDF في نهاية التقرير.
بيانات تجميد الأموال/إعادتها
بدعم قوي من شبكة الشراكات لاستخبارات التهديدات لدى InMist Lab من SlowMist، ساعدت SlowMist العملاء والشركاء والجهات التي تم اختراقها علنًا في تجميد/استعادة أموال بقيمة تقارب 19.29 مليون دولار في عام 2025.
في عام 2025، قامت Tether بتجميد أصول USDT-ERC20 على 576 عنوان ETH، وقامت Circle بتجميد أصول USDC-ERC20 على 214 عنوان ETH.
توجد 18 حادثة استُعيدت فيها أو جُمّدت فيها الأموال الخسارة بعد التعرض للهجوم في عام 2025. ضمن هذه الحوادث الـ18، بلغ إجمالي الأموال المسروقة نحو 1.957 مليار دولار، منها ما يقرب من 387 مليون دولار تم إرجاعها/تجميدها، أي 13.2% من إجمالي الخسائر في 2025.
منظمات الجرائم الإلكترونية والبيئة الشبكية تحت الأرض
1. قراصنة كوريا الشمالية
وفقًا لتقرير بحثي نشره MSMT في 2025، خلال الفترة من يناير 2024 إلى سبتمبر 2025، قامت مجموعات قراصنة مرتبطة بكوريا الشمالية—عبر مهاجمة بورصات العملات المشفرة حول العالم، وشركات خدمات المحافظ، وبنى تحتية متعددة التوقيعات، والشركات المرتبطة بـ Web3—بسرقة ما لا يقل عن 2.837 مليار دولار من الأصول المشفرة بشكل تراكمي. ومن بين ذلك، بلغ مبلغ السرقة خلال الأشهر التسعة الأولى من 2025 وحدها حوالي 1.645 مليار دولار، وهو رقم قياسي جديد في التاريخ.
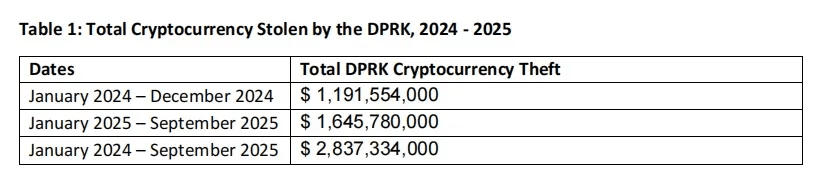
يلخص هذا القسم السمات الخاصة لنشاط قراصنة كوريا الشمالية في 2025، والبنية التنظيمية الرئيسية وتوزيع الأدوار، وأساليب الهجوم الجوهرية والأهداف الرئيسية، بالإضافة إلى «عملية صناعية» لغسل الأموال وتحويلها على السلسلة (on-chain). كما يكشف كذلك نمط الإدخال الخفي للأموال الذي يتكون من خلال الاستعانة بمصادر IT خارجية و«غسل الأموال عبر توظيف قانوني».
2. التصيد عبر Drainer
كتب هذا القسم شريكنا — منصة مكافحة الاحتيال في Web3 Scam Sniffer — وفي هذا نُقدم شكرنا. يقتصر هذا القسم على تحليل أحدث اتجاهات هجمات التصيد الخاصة بـ Wallet Drainer في بيئة EVM، لمساعدة العاملين في المجال والمستخدمين على حماية أصولهم بشكل أفضل.
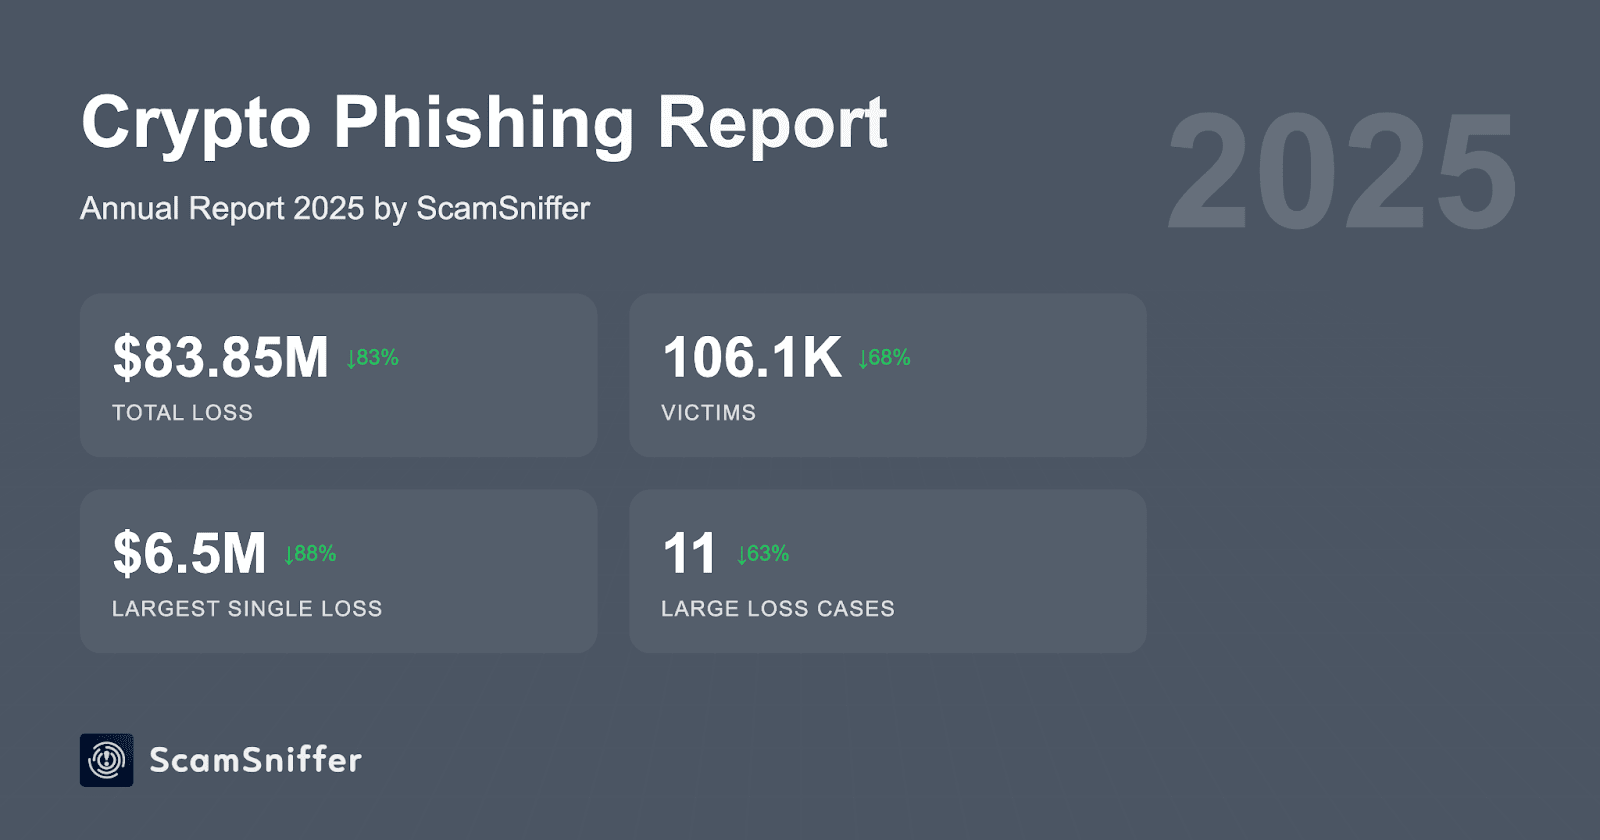
إجمالي الخسائر: 83.85 مليون دولار، عدد الضحايا 106,106 شخصًا — بانخفاض مقارنةً بعام 2024 بنسبة 83% و68% على التوالي.
أكبر سرقة في صفقة واحدة: 6.5 مليون دولار، عبر توقيعات Permit (سبتمبر).
أنواع التواقيع الرئيسية: ما يزال Permit هو المسيطر؛ ظهر توقيع خبيث لـ EIP-7702 بعد ترقية Pectra، وسُجلت في أغسطس حالتاْن كبيرتا القيمة.
3. Huione Group
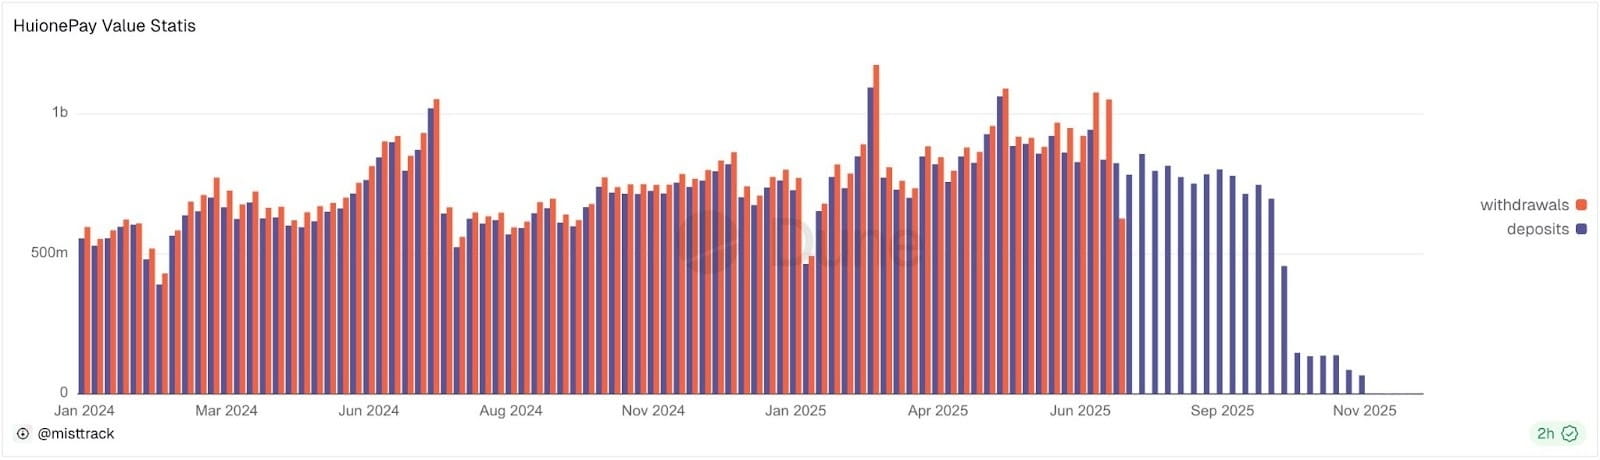
مع استمرار توسع أنشطة الاحتيال عبر الإنترنت وغسل الأموال عبر الحدود في منطقة جنوب شرق آسيا، أصبحت المنصات التي يمثلها Huione Group—ومن بينها HuionePay وHuione Guarantee—موضوعًا محل اهتمام كبير من عدة جهات استخباراتية باعتبارها هدفًا رئيسيًا للتركيز من قبل الجهات الرقابية وإنفاذ القانون عالميًا. يعرض هذا القسم بشكل عام مسارات التوسع في خدمات منظومة Huione، والحالة الراهنة لتداول الأموال على السلسلة، ويعرض أيضًا الضغط الناتج عن عمليات إنفاذ قانون مشتركة عبر الدول والرقابة التي تواجهها.
4. برامج الفدية / البرمجيات الخبيثة
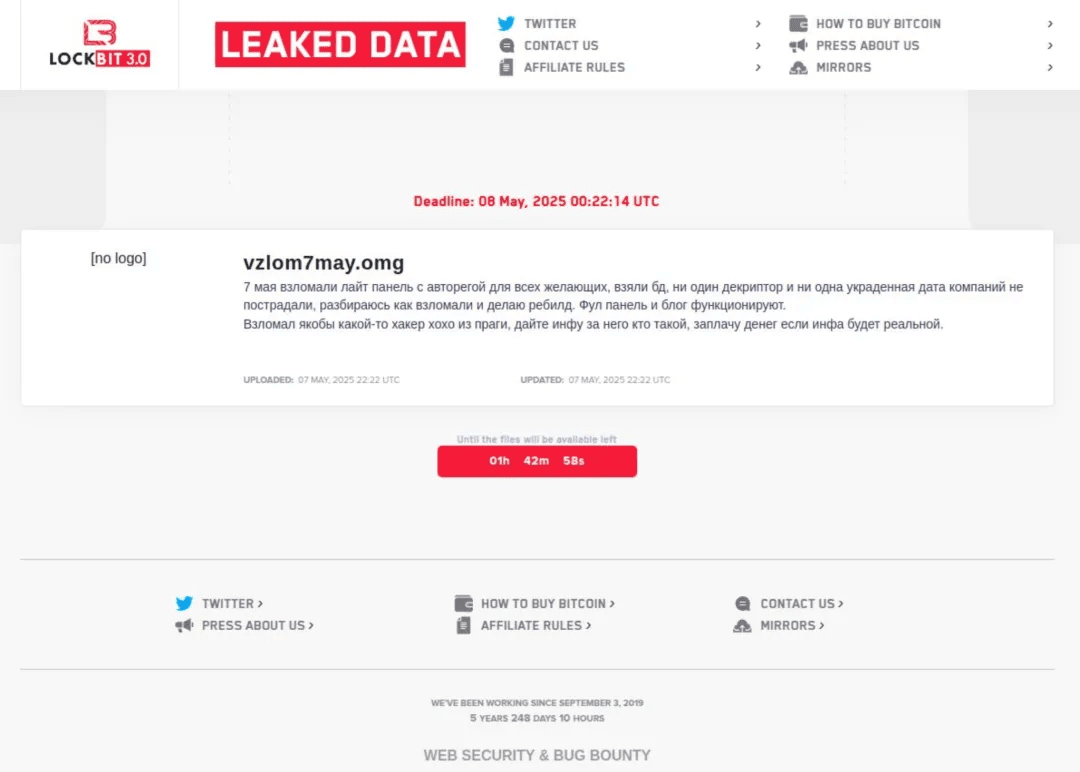
ما تزال برامج الفدية الخبيثة وبرامج سرقة المعلومات في عام 2025 من أهم الأساليب التقنية لسرقة الأصول التشفيرية وتحقيق الأرباح لجهات تعمل في السوق الرمادية والسوداء. إنما يؤدي نموذج العملة التجارية لـ MaaS/RaaS (البرمجيات الخبيثة/برامج الفدية كخدمة) إلى خفض عتبة تنفيذ الهجمات أكثر؛ إذ يمكن للعديد من المجرمين غير ذوي الخلفية التقنية الاعتماد على خدمات جاهزة لتنفيذ الهجمات، ما يؤدي إلى تشكيل سلسلة توريد مستمرة للجريمة الإلكترونية المتوسعة. خلال العام الماضي، نفذت أجهزة إنفاذ القانون في عدة دول بالفعل عدة ضربات رئيسية ضد المجموعات الأساسية ذات الصلة. وفي هذا القسم، نعرض تحليلًا تفصيليًا لحالتين تمثيليتين: LockBit وLummaC2.
5. أدوات الخصوصية/المزج
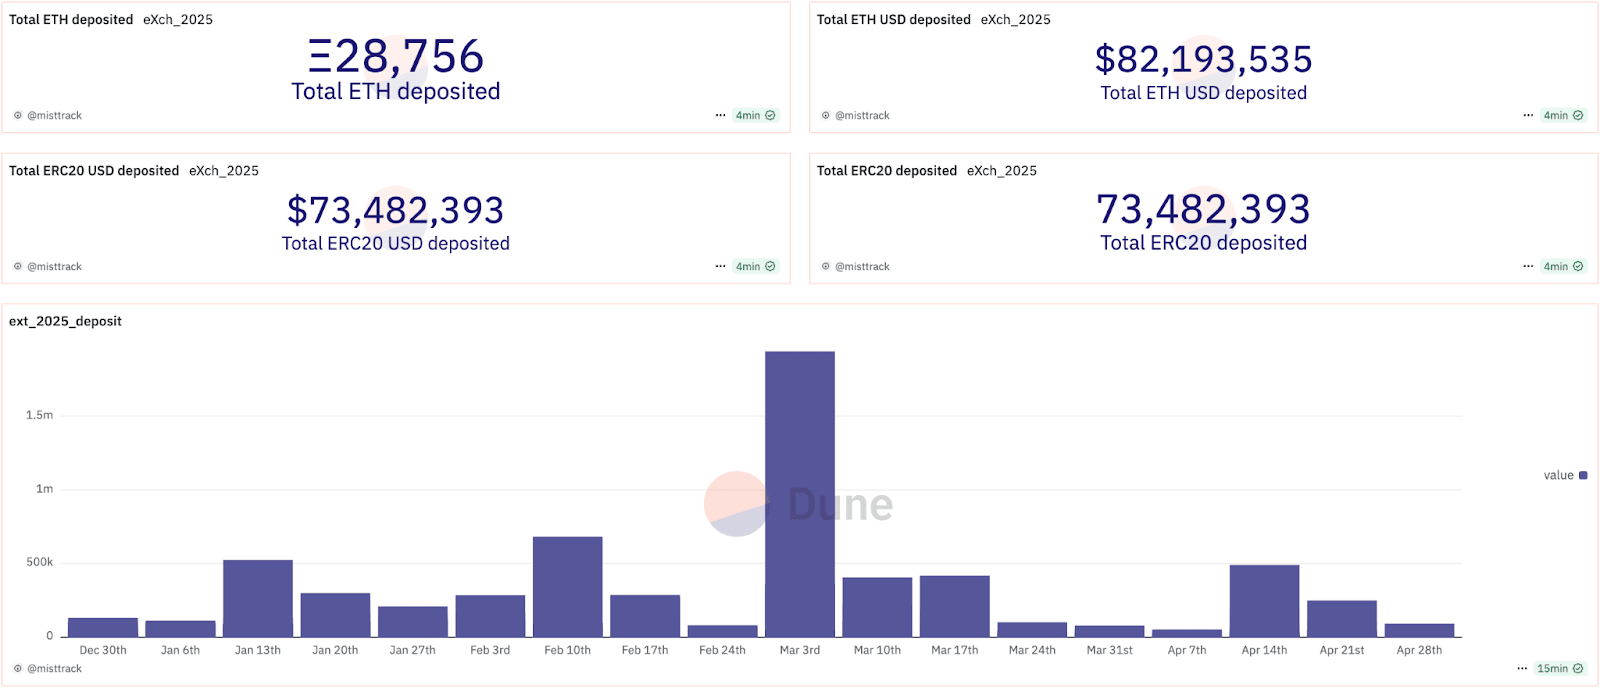
في منظومة غسل الأموال للأصول المشفرة، تلعب بروتوكولات الخصوصية وأدوات المزج/الخلط دورًا محوريًا منذ فترة طويلة؛ فهي تخدم المستخدمين الشرعيين الذين يهتمون بحماية الخصوصية، وفي الوقت نفسه تراها مجموعات القراصنة، وعصابات برامج الفدية، وشبكات غسل الأموال في الظلام بوابة مهمة لتجاوز التنظيم. يستند هذا القسم إلى تحليل حالات تنظيم وإنفاذ نمطية في عام 2025، ويخلص إلى أن الحدود بين تقنيات الخصوصية وإساءة استخدامها بشكل غير قانوني تتم الآن إعادة ترسيمها، كما أن منهجية التنظيم تتجه تدريجيًا من «الهجوم الشامل على الجميع بلا تمييز» إلى «حوكمة على مستويات حسب الاستخدام والمسؤولية».
رابعًا، الخلاصة
عند مراجعة عام 2025، ظهرت في منظومة أمن البلوكشين ومكافحة غسل الأموال ثلاث سمات رئيسية: الأساليب الهجومية أصبحت أكثر احترافًا، ومسارات الجرائم أصبحت أكثر خفاءً، وتنفيذ الرقابة صار أكثر حزمًا. استقرت أعداد الحوادث الأمنية نسبيًا لكن ظهرت تغييرات هيكلية واضحة: استمر ارتفاع مخاطر إدارة الصلاحيات والهجمات عبر الهندسة الاجتماعية وتسرب المفاتيح الخاصة. كما جعلت «خدمة» أدوات الجهات الإجرامية (تسوّق الأدوات كخدمة) الهجمات الجاهزة «plug-and-play» واقعًا، لتنتقل المخاطر من الجانب التقني إلى المستخدمين وسلسلة التوريد. استمرت شبكات غسل الأموال في العمل حول احتيالات جنوب شرق آسيا، وتمويل هجمات كوريا الشمالية، وأدوات الخلط/المزج للخصوصية. وفي المقابل، دخلت الرقابة مرحلة الضغط بالتعاون عبر دول متعددة؛ حيث عملت عدة دول في وقت واحد على تطبيق AML/FATF، عبر تضييق المجال من خلال حظر العناوين، وتجميـد الأصول، وتشديد المساءلة على مشغلي خدمات المزج. لقد تحول الأمن والامتثال من «قدرات مضافة» إلى «متطلبات لبقاء الأعمال»، وأصبح محور المنافسة في الصناعة ليس سرديات التقنية، بل من يستطيع بناء نظام أمان داخلي وامتثال يستمر في العمل.
ضمن هذا الاتجاه، تواصل SlowMist دفع ترقية قدرات الأمان والامتثال المستندة إلى الذكاء الاصطناعي. ونؤمن دائمًا بأن الأمان لا يمكن فهمه فقط على أنه «تدقيق لمرة واحدة» أو «تتبع طارئ»؛ بل يجب أن يكون منظومة حلقة مغلقة متكاملة لتحديد التهديدات والدفاع عنها تغطي مراحل ما قبل الهجوم وأثناءه وبعده: ما قبل الهجوم يشمل التدقيق الأمني والتدريب الأمني؛ أثناء الهجوم يشمل المراقبة على السلسلة والاكتشاف الفوري لسلوكيات القراصنة؛ وبعد الهجوم يشمل التتبع وطلب المصدر والاستجابة للطوارئ. وفي التطبيق، تحقق SlowMist هذه الحلقة المغلقة عبر المنتجات والخدمات، بما في ذلك: MistEye (نظام إنذار تهديدات ومراقبة ديناميكية لـ Web3 مبني على نماذج استخبارات التهديدات)، MistTrack (منصة تحليل على السلسلة وتتبع مكافحة غسل الأموال AML/CYT، تتضمن قدرات إدارة المخاطر والامتثال لـ AML/KYT)، InMist Lab (شبكة تعاون عالمية لاستخبارات التهديدات)، ومنظومة خدمات الهجوم والدفاع والتدقيق. وبفضل تشغيلها تحت تأثير الذكاء الاصطناعي، تُحقق هذه القدرات أتمتة وذكاء في التعرف على التهديدات، والتتبع وطلب المصدر، ودعم الامتثال، مع استجابة فورية، لتوفير قدرات أمنية أساسية ذات قابلية للحياة الطويلة في القطاع.
خامسًا، التنصل من المسؤولية
يستند محتوى هذا التقرير إلى فهمنا لصناعة البلوكشين، ودعم البيانات من قاعدة ملفات الاختراق SlowMist Hacked لبلاكشين (ببطء الضباب) ومن نظام تتبع غسل الأموال MistTrack. ومع ذلك، وبسبب خاصية «الخصوصية/عدم الكشف» في سلسلة الكتل، لا يمكننا هنا ضمان دقة جميع البيانات بشكل مطلق، ولا يمكننا تحمّل المسؤولية عن أي أخطاء أو سهو أو نقص أو خسائر ناتجة عن استخدام هذا التقرير. كما لا يشكل هذا التقرير أي نصيحة استثمارية أو أساسًا لأي تحليل آخر. إذا وُجدت أي ثغرات أو أوجه قصور في هذا التقرير، نرحب بانتقادكم وتصويباتكم.
باللغة الصينية: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
باللغة الإنجليزية: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf