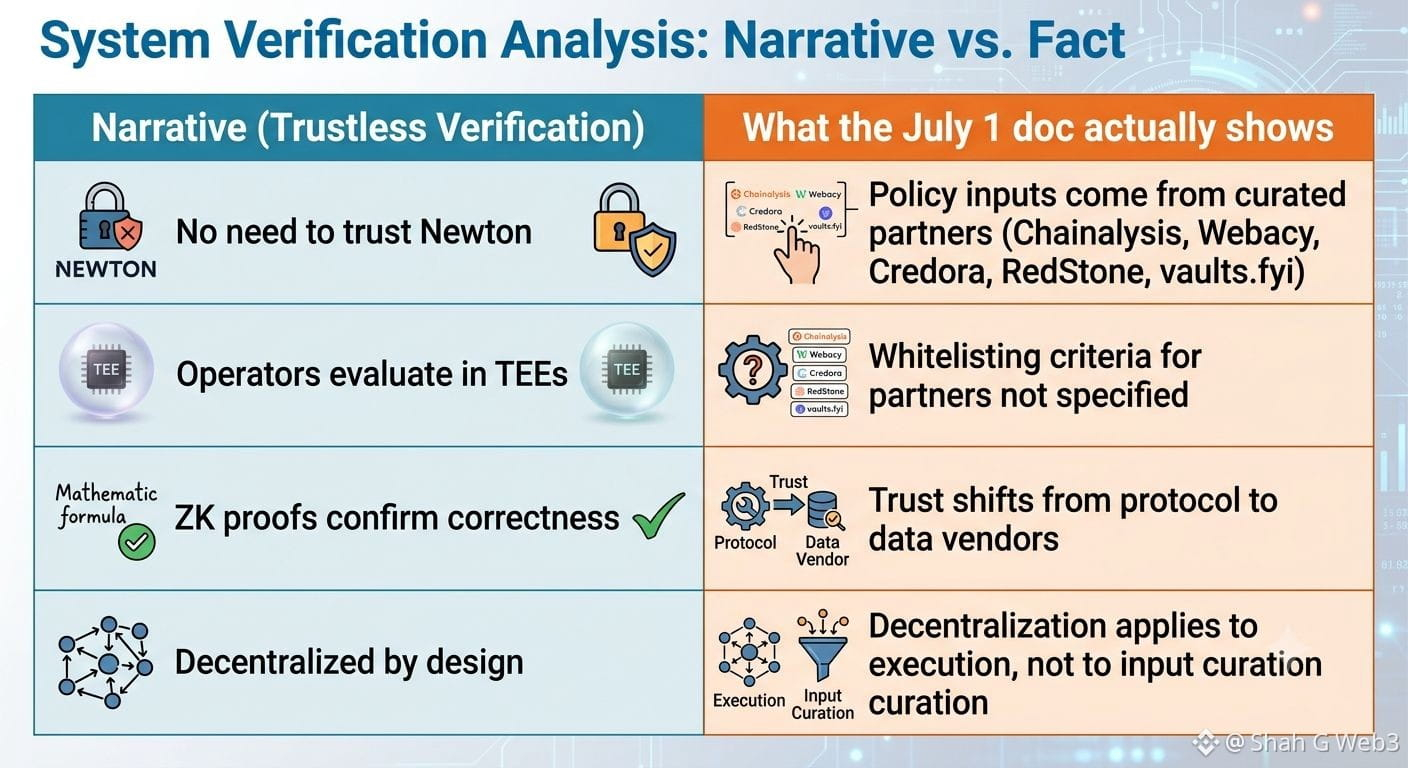
بروتوكول نِيوتن نشر للتو مراجعته الخاصة بتاريخ 1 يوليو حول كيفية عمل طبقة التفويض فعليًا—القطعة التي تشرح ما يحدث قبل التسوية، وليس بعدها. كنت أتحدّق في تلك الصفحة لمدة ساعة. $NEWT @NewtonProtocol
هذا الذي استوقفني—أن كامل الطرح قائم على أنها "غير قائمة على الثقة" و"يمكن التحقق منها تشفيرياً"، ومن الناحية التقنية الأمر كذلك؛ إذ تعمل العمليات داخل وحدات TEE، وتقوم أدلة ZK بإثبات أن التقييم صحيح. لكن مدخلات السياسة نفسها—الأشياء التي تحدد هل يتم القبول أم الرفض—تأتي من قائمة قصيرة من الشركاء المُدمجين. Chainalysis الخاصة بالعقوبات. Webacy لسمعة المحافظ. Credora لتقييمات المخاطر. RedStone لتغذيات الأسعار. هذا ليس شيئًا بسيطًا، إنه… نوع مختلف من الثقة. أنت لا تثق بنيوتن، بالتأكيد. أنت تثق بمن قام بتنسيق قائمة الشركاء هذه.
مرّ عليّ لحظة صغيرة من نوع "انتظر" أثناء قراءتها—كنت أتوقع أن يتناول المستند من يقرر أي أوراكل يتم إدراجه في القائمة المسموح بها ضمن سياسة، لكنه لا يتطرق لذلك. ربما هي مسألة حوكمة لاحقًا، أو ربما تكون قد أُجيب عنها في مكان ما لم أجدُه بعد.
لذا عندما يقولون "عملاء ذكاء اصطناعي أكثر أمانًا"، هل يأتي الأمان من التشفير، أم من اختيار مزوّدي بيانات جيدين؟ يبدو الأمر كأنهما ادّعاءان مختلفان جدًا يرتديان الكلمة نفسها.
#Newt