كيف يؤدي ترخيص المعاملات الآمن إلى إنشاء سير عمل بلوك تشين يمكن التنبؤ به
---
قد تكون المعاملة صحيحة تقنيًا، ومع ذلك تنتهك قواعد تشغيل مؤسسة ما. لذلك فإن التحقق من المعاملة وترخيص المعاملة يعالجان مشكلتين مختلفتين، حتى وإن كان يتم الحديث عنهما غالبًا معًا.
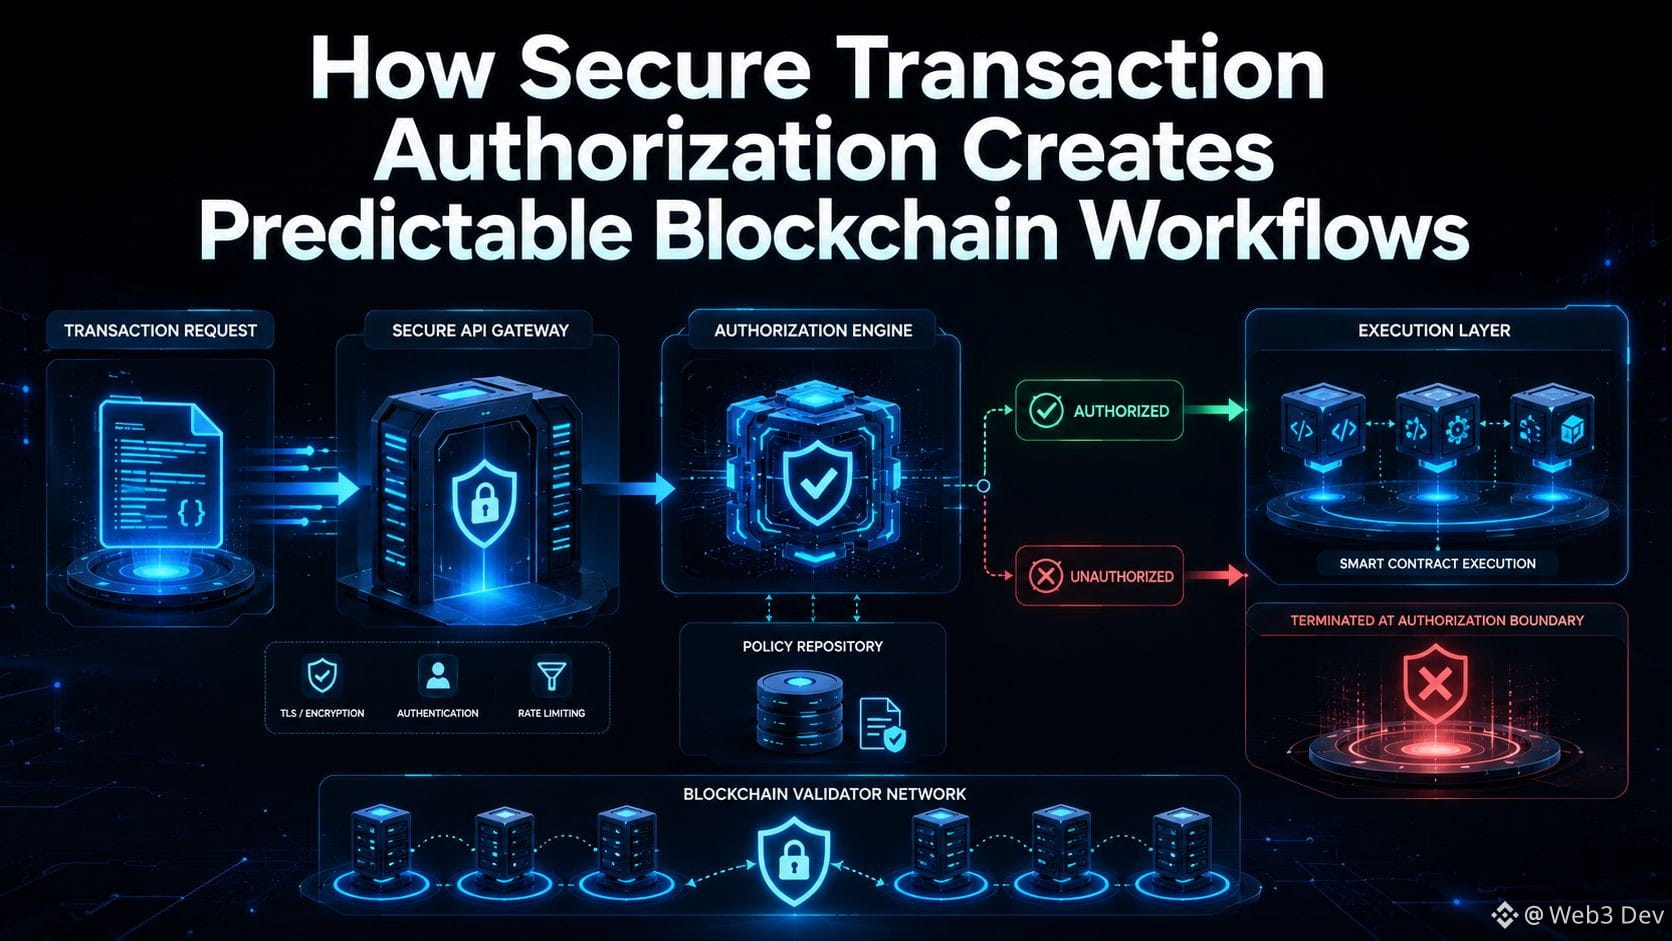
يميز مخطط نيوتن الموثّق هذه المسؤوليات من خلال ترخيص المعاملات الآمن. قبل التنفيذ، يتم تقييم طلب المعاملة مقابل سياسات ترخيص محددة لتحديد ما إذا كان ينبغي أن تستمر. وهذا يخلق نقطة قرار مخصصة موجودة بشكل مستقل عن عملية التنفيذ نفسها.
طريقة مفيدة للتفكير في ذلك هي اعتبارها واجهة برمجية خاصة بالمؤسسة. حتى عندما يحتوي الطلب على بيانات صحيحة، فقد يتم رفضه لأن مقدم الطلب لا يملك صلاحية لتنفيذ العملية المحددة. غالبًا ما تتعامل الأطر المبنية باستخدام Node.js أو TypeScript مع ذلك عبر وسيط تفويض (authorization middleware) يقع بين التحقق من صحة الطلب والمنطق الخاص بالأعمال. لا ينفّذ التطبيق إلا الطلبات التي تكون قد استوفت متطلبات الوصول بالفعل.
يساعد نفس النمط المعماري أن تبقى أنظمة البلوك تشين أسهل للفهم أيضًا. تصبح سياسات الترخيص طبقة مركزية بدلًا من تكرارها عبر مسارات التنفيذ المختلفة، مما يجعل منطق الصلاحيات أكثر وضوحًا للمطورين والمدققين وفرق البنية التحتية. ومع ازدياد أتمتة سير العمل، فإن فصل الترخيص عن التنفيذ يساعد أيضًا في الحفاظ على حدود النظام الواضحة.
تؤكد وثائق Mainnet Beta من @NewtonProtocol أن الترخيص يمثل مرحلة مميزة ضمن دورة حياة المعاملة، مع التشديد على تقييم السياسات بشكل صريح قبل التنفيذ بدلًا من تضمين كل قاعدة مباشرة داخل منطق التنفيذ.
$NEWT #Newt
سؤال تقني: هل ينبغي لتطبيقات البلوك تشين أن تعامل قرارات الترخيص كخدمات بنية تحتية قابلة لإعادة الاستخدام بالطريقة نفسها التي تتعامل بها منصات الواجهات الخلفية الحديثة مع المصادقة وبوابات API؟
---
قد تكون المعاملة صحيحة تقنيًا، ومع ذلك تنتهك قواعد تشغيل مؤسسة ما. لذلك فإن التحقق من المعاملة وترخيص المعاملة يعالجان مشكلتين مختلفتين، حتى وإن كان يتم الحديث عنهما غالبًا معًا.
يميز مخطط نيوتن الموثّق هذه المسؤوليات من خلال ترخيص المعاملات الآمن. قبل التنفيذ، يتم تقييم طلب المعاملة مقابل سياسات ترخيص محددة لتحديد ما إذا كان ينبغي أن تستمر. وهذا يخلق نقطة قرار مخصصة موجودة بشكل مستقل عن عملية التنفيذ نفسها.
طريقة مفيدة للتفكير في ذلك هي اعتبارها واجهة برمجية خاصة بالمؤسسة. حتى عندما يحتوي الطلب على بيانات صحيحة، فقد يتم رفضه لأن مقدم الطلب لا يملك صلاحية لتنفيذ العملية المحددة. غالبًا ما تتعامل الأطر المبنية باستخدام Node.js أو TypeScript مع ذلك عبر وسيط تفويض (authorization middleware) يقع بين التحقق من صحة الطلب والمنطق الخاص بالأعمال. لا ينفّذ التطبيق إلا الطلبات التي تكون قد استوفت متطلبات الوصول بالفعل.
يساعد نفس النمط المعماري أن تبقى أنظمة البلوك تشين أسهل للفهم أيضًا. تصبح سياسات الترخيص طبقة مركزية بدلًا من تكرارها عبر مسارات التنفيذ المختلفة، مما يجعل منطق الصلاحيات أكثر وضوحًا للمطورين والمدققين وفرق البنية التحتية. ومع ازدياد أتمتة سير العمل، فإن فصل الترخيص عن التنفيذ يساعد أيضًا في الحفاظ على حدود النظام الواضحة.
تؤكد وثائق Mainnet Beta من @NewtonProtocol أن الترخيص يمثل مرحلة مميزة ضمن دورة حياة المعاملة، مع التشديد على تقييم السياسات بشكل صريح قبل التنفيذ بدلًا من تضمين كل قاعدة مباشرة داخل منطق التنفيذ.
$NEWT #Newt
سؤال تقني: هل ينبغي لتطبيقات البلوك تشين أن تعامل قرارات الترخيص كخدمات بنية تحتية قابلة لإعادة الاستخدام بالطريقة نفسها التي تتعامل بها منصات الواجهات الخلفية الحديثة مع المصادقة وبوابات API؟