منذ يومين في إحدى مجتمعات المطورين تحدثنا عن DeFAI، وقال أحد الأصدقاء إن لديه لقطة شاشة من السلسلة تُظهر أن عنوانًا كان قد تم تمييزه مسبقًا، ومع ذلك ما زال بإمكانه تحويل مبلغ من الأصول غير الصغير من خلال العقد.
في الحال انفجر النقاش في المجموعة؛ قال البعض إن العقدة تسيء التصرف، وشكك آخرون في وجود مشكلة في الصلاحيات الداخلية، بينما رأى آخرون أن الأمر قد يكون ثغرة في تصميم العقد.
لكن ما يهمني أكثر هو: لماذا لم تمنع أي آلية من حدوث ذلك مسبقًا؟ هذه نقطة مهمة جدًا، أليس كذلك؟
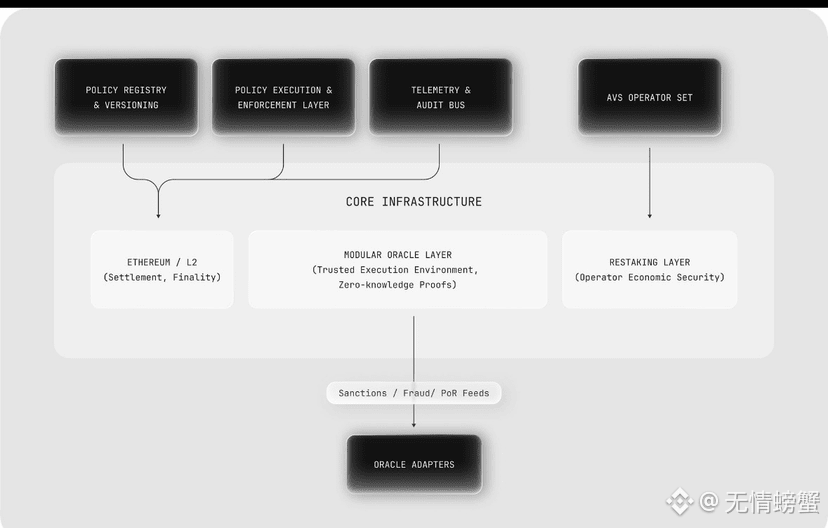
وبناءً على هذا السؤال، رجعت إلى مواد @NewtonProtocol، ووجدت أنه يذكر آلية حل النزاعات.
ببساطة: يمكن لأي شخص تقديم برهان ZK خلال فترة التحدي، لإثبات أن العملية كانت خاطئة؛ وبعد التحقق بنجاح، يتم تفعيل المصادرة كعقوبة.
هذا التصميم لا يعتمد على هوية حاملي العملات، ويمكن لأي شخص عادي أن يعمل كمراقب، بحيث تُترك السلامة للمجتمع بدل فريق مركزي.
تقنيًا يتم دمج ZKP وTEE للتحقق من موثوقية تنفيذ عبر السلاسل.
لكن CertiK أظهر أن بعض الوحدات لم تُخضع للتدقيق، وكانت الدرجة غير عالية.
المشكلة ليست تقنية بحد ذاتها، بل هل يمكن تشغيل حلقة أمان كاملة فعليًا في بيئة حقيقية.
سأستمر في مراقبة بيانات السلسلة لأحكم على القيمة، وسأنتظر التحديثات اللاحقة. حسنًا
@NewtonProtocol $NEWT #Newt
في الحال انفجر النقاش في المجموعة؛ قال البعض إن العقدة تسيء التصرف، وشكك آخرون في وجود مشكلة في الصلاحيات الداخلية، بينما رأى آخرون أن الأمر قد يكون ثغرة في تصميم العقد.
لكن ما يهمني أكثر هو: لماذا لم تمنع أي آلية من حدوث ذلك مسبقًا؟ هذه نقطة مهمة جدًا، أليس كذلك؟
وبناءً على هذا السؤال، رجعت إلى مواد @NewtonProtocol، ووجدت أنه يذكر آلية حل النزاعات.
ببساطة: يمكن لأي شخص تقديم برهان ZK خلال فترة التحدي، لإثبات أن العملية كانت خاطئة؛ وبعد التحقق بنجاح، يتم تفعيل المصادرة كعقوبة.
هذا التصميم لا يعتمد على هوية حاملي العملات، ويمكن لأي شخص عادي أن يعمل كمراقب، بحيث تُترك السلامة للمجتمع بدل فريق مركزي.
تقنيًا يتم دمج ZKP وTEE للتحقق من موثوقية تنفيذ عبر السلاسل.
لكن CertiK أظهر أن بعض الوحدات لم تُخضع للتدقيق، وكانت الدرجة غير عالية.
المشكلة ليست تقنية بحد ذاتها، بل هل يمكن تشغيل حلقة أمان كاملة فعليًا في بيئة حقيقية.
سأستمر في مراقبة بيانات السلسلة لأحكم على القيمة، وسأنتظر التحديثات اللاحقة. حسنًا
@NewtonProtocol $NEWT #Newt