


في عالم العملات المشفرة هذا الذي مليء بالأساطير والمخاطر، يتم عرض مشاهد مذهلة كل يوم. بعض الناس يرتقون إلى قمة المجد بين ليلة وضحاها، بينما يهوى آخرون إلى الهاوية بسبب لحظة من الضعف. ومع ذلك، فإن اعترافًا حديثًا من أحد رواد عالم العملات المشفرة يكشف، بهدوء يفوق الفهم البشري، عن أكثر جوانب هذا العالم صدقًا وعبثًا.
في العام الماضي، كنت أشك في أن مفتاحي الخاص قد تم تسريبه. للتحقق مما إذا كانت هذه العنوان قد تأثرت أمانه حقًا، قمت بتحويل 500 بيتكوين إليه. ما أدهشني هو أن القراصنة تصرفوا بشكل 'سخي' للغاية، حيث أخذوا 490 بيتكوين فقط، وتركوا لي 10 بيتكوين كنفقة للعيش.
صاحب هذه الكلمات هو وانغ تشون، الشريك المؤسس لأحد أكبر مجمعات تعدين البيتكوين في العالم، F2Pool (بركة السمك). وقد أشعلت هذه التغريدة المنشورة على منصة X مجتمع العملات المشفرة بأكمله في لحظة. لم تكن الصدمة بسبب حجم الخسارة وحده — فحتى مع احتساب سعر السوق في ذلك الوقت، فإن المبلغ كان يقترب من 25 مليون دولار — بل بسبب تلك اللامبالاة الظاهرة لدى وانغ تشون، وبسبب تصرفه المذهل باستخدام 500 بيتكوين «لاختبار» أمان العناوين. وقد امتلأ المجتمع بعبارات الدهشة من قبيل «What the Fuck»، وقال كثيرون: «عالم الأثرياء حقًا ليس شيئًا يمكننا نحن البشر العاديين الإحساس به».
السطو الرقمي
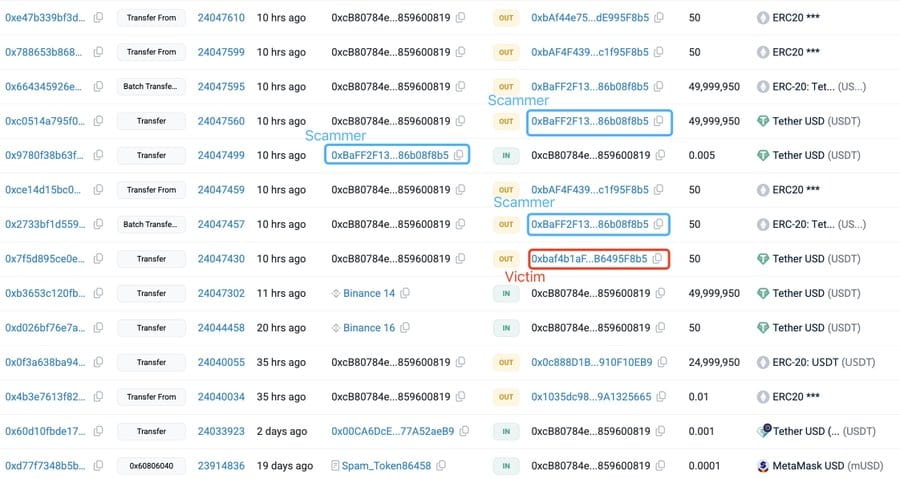
وقد جاء تصريح وانغ تشون هذا تعليقًا على حادثة قرصنة أكثر مأساوية. فقبل بضعة أيام فقط، وقع أحد المتداولين ضحية لهجوم «تسميم العناوين» (Address Poisoning Attack) المخطط بدقة، وخلال نصف ساعة فقط اختفت أصول USDT بقيمة تقارب 50 مليون دولار.
كانت عملية هذا الهجوم أشبه بفيلم جريمة عالي الذكاء، استغلت بدقة نقاط الضعف البشرية ونقاط العمى في عادات الاستخدام:
معاملة اختبارية ونصب فخ: كانت الضحية متداولًا حذرًا، وقبل إجراء تحويل كبير، أرسل أولًا 50 USDT من منصة بينانس إلى عنوان محفظته للتأكد من أن كل شيء على ما يرام.
إنشاء العنوان السام وعملية التسميم: لكن معاملة الاختبار الصغيرة هذه رصدها نصّ آلي تابع للمخترق في الوقت الفعلي. فقام المخترق على الفور بإنشاء «عنوان مموه»، وكانت الحروف الأولى والأخيرة فيه مطابقة تمامًا لبضعة أحرف من عنوان الاستلام الحقيقي للضحية. ثم استخدم هذا «العنوان السام» لإرسال معاملة غبار صغيرة جدًا إلى الضحية.
الخداع البصري والإهمال القاتل: عندما تأكد الضحية من نجاح معاملة الاختبار واستعد لإجراء التحويل الكبير الرسمي، لم يعُد ينسخ العنوان من مصدر آمن، بل اختاره مباشرة من سجل المعاملات الأخيرة في محفظته لسهولة الأمر. وبسبب أن معظم واجهات المحافظ، حفاظًا على بساطة الشكل، تحذف الجزء الأوسط الطويل من العنوان وتستبدله بـ«……»، أصبح من شبه المستحيل بصريًا التمييز بين عنوان الضحية الحقيقي و«العنوان السام» الخاص بالمخترق. وهكذا، ومن دون انتباه، نقر الضحية على ذلك العنوان المتشابه القاتل.
تنظيف سريع للأصول: عند الساعة 3:32 بالتوقيت العالمي المنسق، جرى تحويل ما يقارب 50 مليون دولار من USDT إلى محفظة المخترق. هذا المهاجم، الذي وصفته شركة الأمن السيبراني SlowMist بأنه «مخضرم في غسل الأموال»، أتم خلال أقل من 30 دقيقة سلسلة عمليات احترافية لغسل الأموال: فحوّل USDT أولًا عبر منصة تداول لامركزية إلى DAI (لتفادي آلية التجميد المركزية الخاصة بشركة Tether)، ثم استبدل DAI بما يقارب 16,690 إيثر، وبعدها نقل معظمها بسرعة إلى مزج العملات Tornado Cash، قاطعًا بذلك خيوط تتبع الأموال تمامًا.
بعد وقوع الحادثة، تواصل الضحية اليائس مع المخترق عبر رسالة على السلسلة، وأعلن أنه قدّم بلاغًا رسميًا، وعرض مليون دولار بوصفها «مكافأة وايت هات»، على أمل أن يعيد المخترق 98% من الأصول. إلا أن فرص الاسترداد كانت ضئيلة للغاية، بعدما جرى تفكيك الأموال عبر مزجات العملات.
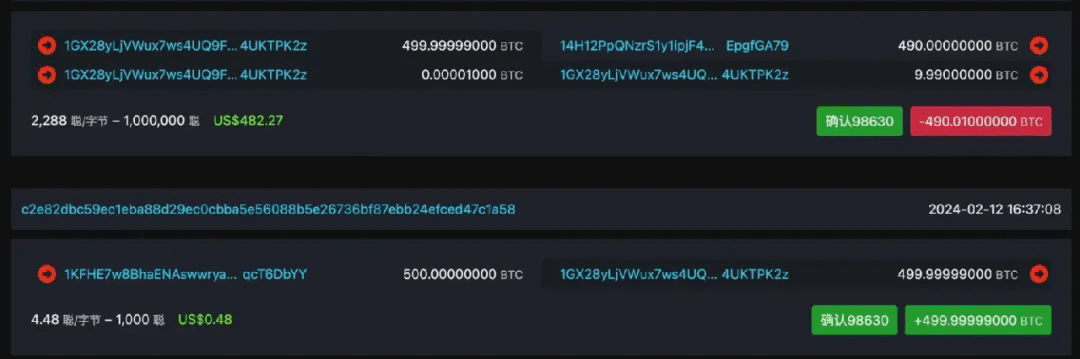
كان اعتراف وانغ تشون هو ما قيل تعليقًا على هذه المأساة. ويبدو أنه كان يستخدم تجربته الخاصة ليحذر الناس، وفي الوقت نفسه يعبّر عن نوع من اللامبالاة المتعالية بعد أن «رأى ما يكفي من عواصف وأمواج». فبالنسبة لشخص بدأ تعدين البيتكوين منذ عام 2011 عندما كانت قيمة البيتكوين دولارًا واحدًا فقط، واستخرج أكثر من 7700 بيتكوين، بل وتعرض أيضًا لسرقة آيفون اشتراه بأكثر من 600 بيتكوين في مترو موسكو، فإن خسارة 500 بيتكوين ربما لم تكن سوى «تجربة أمان» باهظة الثمن.
امتداد الجريمة
إذا كانت معاناة وانغ تشون وذلك المتداول لا تزال محصورة في معركة الدفاع والهجوم على الأصول في العالم الرقمي، فإن الحادثة التي وقعت في الوقت نفسه تقريبًا في كوريا الجنوبية تشير إلى أن جرائم العملات المشفرة بدأت تنتشر من الإنترنت إلى الواقع، لتتحول إلى تهديد مباشر للمجتمع الحقيقي.
في 19 ديسمبر 2025، غرقت مقران رئيسيان تابعان لمجموعة هيونداي الكورية الجنوبية في سيول في حالة من الذعر. فقد أُرسلت إلى الشركة رسالة بريد إلكتروني مجهولة تتضمن تهديدًا بتفجير، وجاء فيها صراحة: «إذا لم يتم دفع 13 بيتكوين، فسنفجر مبنى مجموعة هيونداي عند الساعة 11:30 صباحًا، ثم سننتقل حاملين قنبلة إلى يانغجاي دونغ (حيث يقع مكتب مجموعة هيونداي للسيارات) ونفجرها هناك».
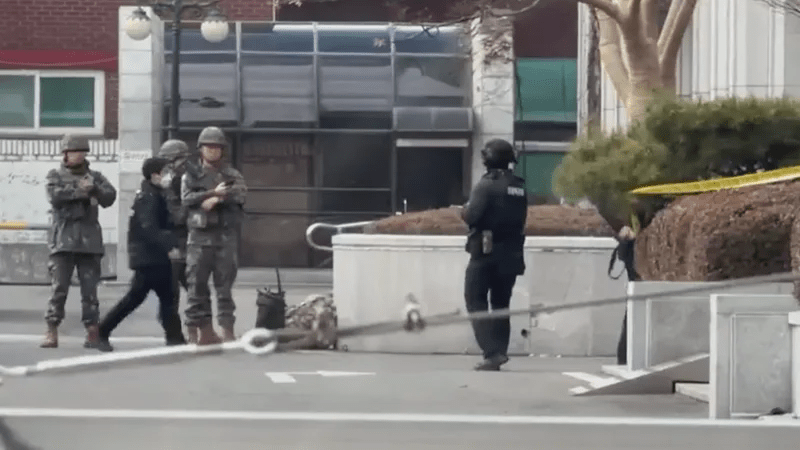
وباحتساب سعر البيتكوين في ذلك الوقت، كانت 13 BTC تساوي نحو 1.1 مليون دولار (حوالي 1.64 مليار وون كوري). وقد أجبرت هذه الحادثة الابتزازية الصريحة مجموعة هيونداي على إخلاء العاملين بالكامل من مقريها الإداريين على وجه السرعة. وسارعت الشرطة إلى التحرك، فأرسلت قوات خاصة ووحدة متفجرات لتفتيش المباني تفتيشًا شاملًا استمر ساعات، كما أغلقت المنطقة المحيطة.
ولحسن الحظ، وبعد عمليات تفتيش مكثفة ومتوترة، لم يُعثر على أي عبوة ناسفة. وفي النهاية، خلصت السلطات إلى أن الأمر كان تهديدًا كاذبًا، وحيلةً هدفها بث الذعر. لكن هذه الحادثة لم تكن معزولة. ففي الأيام الماضية، تلقت عدة شركات كبرى في كوريا الجنوبية، من بينها سامسونغ إلكترونيكس وKakao وNaver وشركة KT للاتصالات، تهديدات مماثلة بقنابل، اقترنت هي الأخرى بمطالب ابتزاز كبيرة بالعملات المشفرة أو النقد. ورغم أن جميع هذه التهديدات ثبت في النهاية أنها مجرد خدع، فإن هذه السلسلة من الأحداث ألقت بلا شك بظلال نفسية ثقيلة على المجتمع والقطاع الخاص في كوريا الجنوبية، وكشفت كيف يستخدم المجرمون إخفاء الهوية الذي توفره بيتكوين وغيرها من العملات المشفرة، وسهولة المدفوعات العابرة للحدود، بوصفها أدوات مثالية لجرائم الابتزاز الحديثة.
مراجعة للحماية الذاتية
من «كرم» وانغ تشون تجاه المخترق، إلى الدرس القاسي الذي تلقاه المتداول بخسارة 50 مليون دولار، وصولًا إلى التهديد الواقعي الذي واجهته مجموعة هيونداي، تتصل هذه الأحداث التي تبدو متفرقة لتصنع صورة بانورامية لوضع أمن العملات المشفرة اليوم. وهي تخبرنا أن المخاطر في هذا العالم تتجاوز الخيال، وأن الإهمال البشري والطمع والخوف تظل دائمًا أكثر أسلحة القراصنة حدة.
أولًا، يكمن نجاح «تسميم العناوين» في استغلاله الثقة المفرطة لدى الناس في عمليتي «النسخ واللصق» و«سجل المعاملات». وقد حذّر الشريك المؤسس لـCasa، جيمسون لوب، من أن هذا النوع من الهجمات انتشر في مختلف سلاسل الكتل الكبرى، وأن شبكة بيتكوين وحدها شهدت أكثر من 48 ألف حالة. وهذا يدق ناقوس الخطر لكل مستخدمي العملات المشفرة:
انسخ العناوين دائمًا من المصدر الأصلي الموثوق، ولا تقم أبدًا باختيارها مباشرة من سجل المعاملات.
قم بإجراء تحقق متعدد. قبل إرسال أصول كبيرة، تأكد حرفيًا من العنوان الكامل، وليس فقط من بدايته ونهايته.
استخدم دفتر عناوين أو خدمات أسماء النطاقات مثل ENS/CNS لوضع علامات على العناوين المتكررة، وتقليل مخاطر النسخ اليدوي.
أما في حالة وانغ تشون، سواء كان ما حدث اختبارًا حقيقيًا أو مجرد مزحة لاحقة، فإنه يشير إلى المبدأ الأمني الأهم في عالم التشفير — وهو الأمان المطلق للمفتاح الخاص. فبمجرد تسرب المفتاح الخاص، تصبح أصولك كأنها موضوعة في صندوق أمانات شفاف، ويمكن أخذها في أي لحظة. إن استخدام محافظ الأجهزة، والنسخ الاحتياطي المادي لعبارة الاسترداد وحفظها في أماكن مختلفة، نصائح قديمة لكنها قواعد لا تبلى.
وأخيرًا، ومع تزايد أساليب الهجوم وتنوعها، ينبغي على القطاع بأكمله أن يتحمل مسؤوليته. فمن المفترض أن يطوّر مطورو المحافظ ميزة «تحذير العناوين المتشابهة»، بحيث تظهر تنبيهات قوية عندما يلصق المستخدم عنوانًا قد يكون «مسمومًا». كما تحتاج منصات التداول والجهات الأمنية إلى تعزيز تثقيف المستخدمين، ونشر الوعي بهذه الأساليب الاحتيالية الجديدة على نطاق واسع.
وخلاصة القول، في هذا العالم اللامركزي، لا أحد يتحمل المسؤولية النهائية عن أمان أصولك سوى أنت. إن الحفاظ على الهيبة أمام المخاطر، والاستمرار في التعلم، واعتياد سلوكيات أمنية صارمة، ربما يكون هو الجواز الوحيد لعبور هذه الغابة المظلمة. ففي النهاية، ليس كل شخص يملك ثروة وانغ تشون وهدوءه ليتمكن، بعد سرقة 490 بيتكوين منه، من أن ينظر بابتسامة إلى 10 بيتكوين تركها المخترق كـ«مصاريف معيشة». أما بالنسبة لغالبية المشاركين العاديين، فإن أي خطأ واحد قد يعني ضياع كل شيء.