التعمّق في OpenGradient أثناء مهمة CreatorPad اليوم، وشيء بخصوص إعداد TEE لم يكن يسمح لي بالمضيّ قدمًا. @OpenGradient $OPG #OPG يقدّم هذا على أنه بنية تحتية موثوقة للذكاء الاصطناعي — وهذه الصياغة دقيقة من الناحية التقنية، لكن هناك تفصيلًا محددًا في طريقة عمله الفعلية يلامس شيئًا مختلفًا عندما تتجاوز السطح.
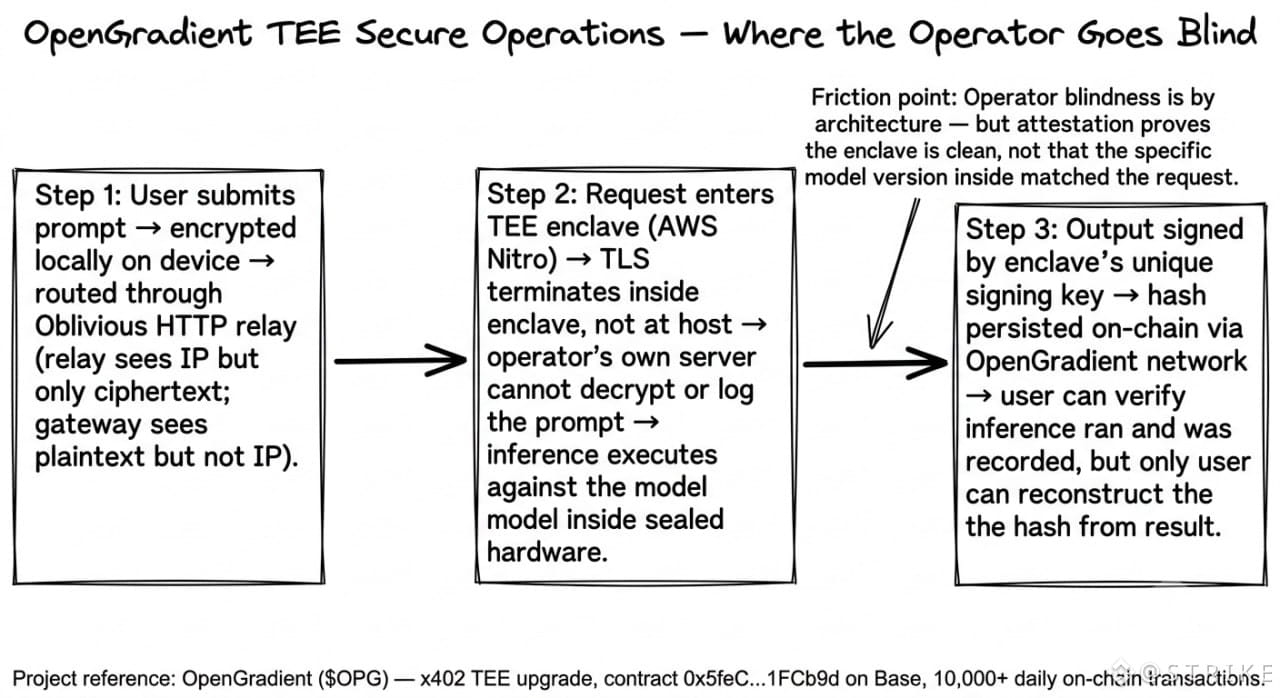
عملية تسجيل عقدة TEE. كل عقدة استدلال تريد تقديم طلبات داخل بيئة تنفيذ موثوقة (Trusted Execution Environment) يجب أن تثبت بشكلٍ تشفيري — قبل السماح لها بالانضمام إلى الشبكة — أنها تعمل بالضبط على البرنامج الصحيح، دون أي عبث. AWS Nitro Enclaves تقوم بتوليد الإثبات (attestation)، وAWS تقوم بتوقيعه بصفته سلطة شهادات (certificate authority). وهذه هي النقطة التي جعلتني أضع قهوتي: مشغّل العقدة الذي يشغّل العتاد فعليًا لا يمكنه قراءة أو تسجيل الأوامر/الاستدعاءات (prompts) التي تمر عبر أجهزته بنفسه. الـ enclave ينهي اتصال TLS داخله. ليس على مستوى الخادم. داخل الـ enclave. المشغّل لا يرى البيانات التي يعالجها.
هذه خاصية أمنية ذات معنى. معظم منتجات "الذكاء الاصطناعي الآمن" تطلب منك أن تثق بمستند سياسة. هذا النوع يجعل المشغّل غير قادر بنيويًا على خيانتك حتى لو أراد ذلك. الشبكة تدفع منذ هذا الأسبوع 10,000+ معاملة يوميًا على السلسلة، والعقدة 0x5feC...1FCb9d على Base، لكن النشاط الحقيقي موجود في طبقة الـ enclave التي لا يستطيع أحد ملاحظتها مباشرة.
…لكن هذا هو بالضبط المكان الذي يتسرّب فيه الشك. إذا كان المشغّل لا يمكنه رؤية ما الذي تم تشغيله، وأن الإثبات يؤكد فقط أن الـ enclave لم يتعرّض للتلاعب — فمن الذي يتحقق فعلًا من إصدار النموذج المحدد داخل الـ enclave والذي هو نفس الإصدار الذي طلبته؟
عملية تسجيل عقدة TEE. كل عقدة استدلال تريد تقديم طلبات داخل بيئة تنفيذ موثوقة (Trusted Execution Environment) يجب أن تثبت بشكلٍ تشفيري — قبل السماح لها بالانضمام إلى الشبكة — أنها تعمل بالضبط على البرنامج الصحيح، دون أي عبث. AWS Nitro Enclaves تقوم بتوليد الإثبات (attestation)، وAWS تقوم بتوقيعه بصفته سلطة شهادات (certificate authority). وهذه هي النقطة التي جعلتني أضع قهوتي: مشغّل العقدة الذي يشغّل العتاد فعليًا لا يمكنه قراءة أو تسجيل الأوامر/الاستدعاءات (prompts) التي تمر عبر أجهزته بنفسه. الـ enclave ينهي اتصال TLS داخله. ليس على مستوى الخادم. داخل الـ enclave. المشغّل لا يرى البيانات التي يعالجها.
هذه خاصية أمنية ذات معنى. معظم منتجات "الذكاء الاصطناعي الآمن" تطلب منك أن تثق بمستند سياسة. هذا النوع يجعل المشغّل غير قادر بنيويًا على خيانتك حتى لو أراد ذلك. الشبكة تدفع منذ هذا الأسبوع 10,000+ معاملة يوميًا على السلسلة، والعقدة 0x5feC...1FCb9d على Base، لكن النشاط الحقيقي موجود في طبقة الـ enclave التي لا يستطيع أحد ملاحظتها مباشرة.
…لكن هذا هو بالضبط المكان الذي يتسرّب فيه الشك. إذا كان المشغّل لا يمكنه رؤية ما الذي تم تشغيله، وأن الإثبات يؤكد فقط أن الـ enclave لم يتعرّض للتلاعب — فمن الذي يتحقق فعلًا من إصدار النموذج المحدد داخل الـ enclave والذي هو نفس الإصدار الذي طلبته؟