التفاصيل التي أوقفتني خلال هذه المهمة @OpenGradient لم تكن في الورقة البيضاء — بل كانت في وثائق المطورين. مُدرَجة بهدوء تحت ميزات x402: "المطالبات القابلة للإثبات." إثبات تشفيري للمطالبات التي تم استخدامها. $OPG #OPG
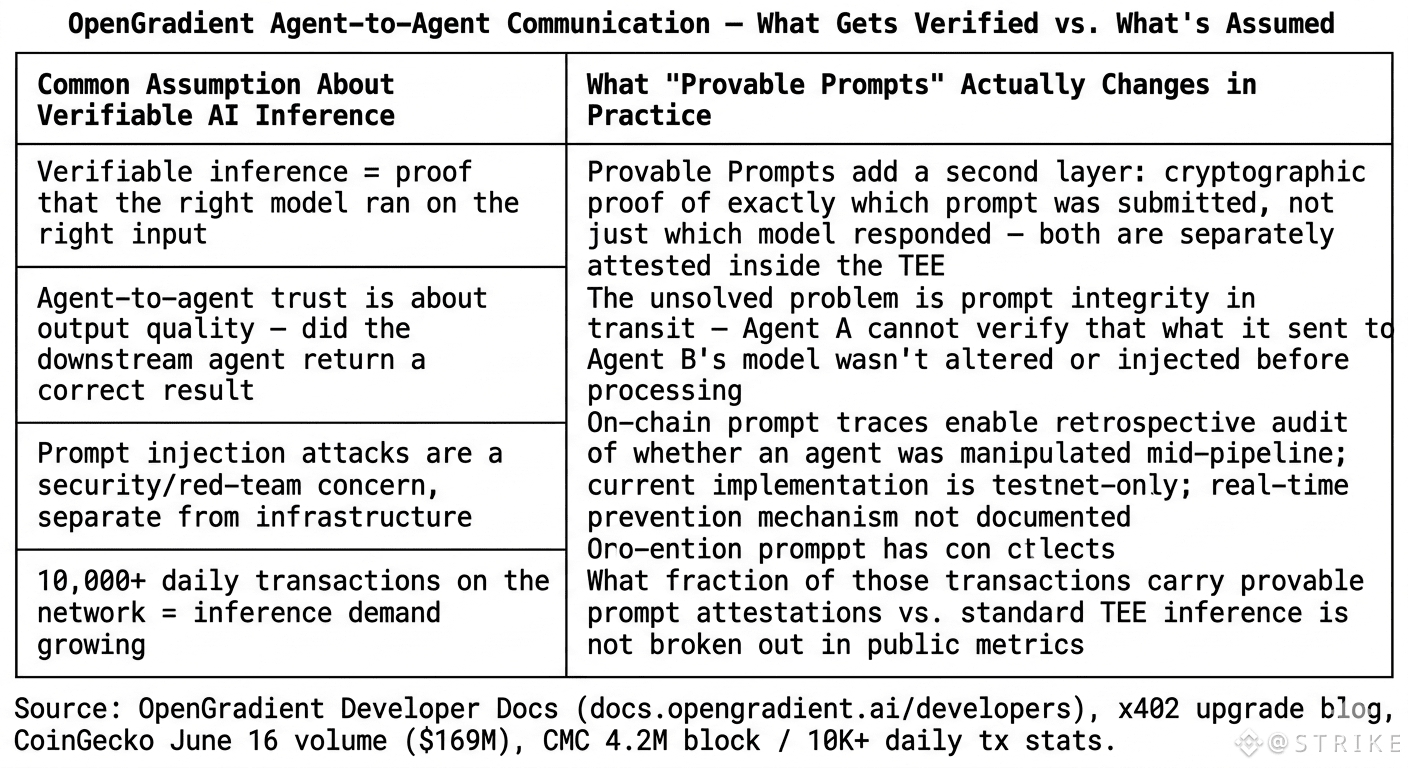
هذه هي القطعة التي لا يتحدث عنها أحد حقًا في سرد التواصل بين الوكلاء. مشكلة الثقة بين الوكلاء المتعددة ليست مجرد "هل تم تشغيل النموذج الصحيح" — بل "ماذا تم إرساله بالفعل إليه." عندما يسلم الوكيل A إلى الوكيل B ويدعو B نموذجًا، ليس لدى الوكيل المتلقي في الأسفل أي وسيلة للتحقق من أن المطالبة لم يتم تعديلها أثناء النقل أو حقنها بشيء ما. المطالبات القابلة للإثبات تعالج ذلك بالضبط. المطالبة نفسها تحصل على أثر تشفيري إلى جانب نتيجة الاستنتاج، وكلاهما يتم تسويته على السلسلة بعد اجتياز 2/3+ من المدققين للإثبات.
الشبكة تنتج أكثر من 10,000 معاملة يوميًا عبر 4.2M+ كتلة. قائمة OPG الخاصة بـ Upbit في 15 يونيو نقلت 169 مليون دولار في حجم 24 ساعة — هذه هي قصة البورصة التي يتبعها الجميع. البنية التحتية للمطالبة القابلة للإثبات تحتها هي شيء أكثر هدوءًا، وهي بالفعل حية على الشبكة الاختبارية.
كنت أفكر باستمرار في هجمات حقن المطالبات. إذا كنت تستطيع إثبات ما هي المطالبة التي تم إرسالها وما هو النموذج الذي تم تشغيله عليها، يمكنك تدقيق ما إذا كان تم التلاعب بوكيل ما بأثر رجعي. هذا نموذج أمان مختلف تمامًا لخطوط الأنابيب الوكيلة عن أي شيء رأيته في مكان آخر.
همم. لكن هل يساعدك ذلك فقط على فهم ما حدث بشكل خاطئ بعد وقوعه، أم يمكنه فعلاً منع هجوم في الوقت الحقيقي...
هذه هي القطعة التي لا يتحدث عنها أحد حقًا في سرد التواصل بين الوكلاء. مشكلة الثقة بين الوكلاء المتعددة ليست مجرد "هل تم تشغيل النموذج الصحيح" — بل "ماذا تم إرساله بالفعل إليه." عندما يسلم الوكيل A إلى الوكيل B ويدعو B نموذجًا، ليس لدى الوكيل المتلقي في الأسفل أي وسيلة للتحقق من أن المطالبة لم يتم تعديلها أثناء النقل أو حقنها بشيء ما. المطالبات القابلة للإثبات تعالج ذلك بالضبط. المطالبة نفسها تحصل على أثر تشفيري إلى جانب نتيجة الاستنتاج، وكلاهما يتم تسويته على السلسلة بعد اجتياز 2/3+ من المدققين للإثبات.
الشبكة تنتج أكثر من 10,000 معاملة يوميًا عبر 4.2M+ كتلة. قائمة OPG الخاصة بـ Upbit في 15 يونيو نقلت 169 مليون دولار في حجم 24 ساعة — هذه هي قصة البورصة التي يتبعها الجميع. البنية التحتية للمطالبة القابلة للإثبات تحتها هي شيء أكثر هدوءًا، وهي بالفعل حية على الشبكة الاختبارية.
كنت أفكر باستمرار في هجمات حقن المطالبات. إذا كنت تستطيع إثبات ما هي المطالبة التي تم إرسالها وما هو النموذج الذي تم تشغيله عليها، يمكنك تدقيق ما إذا كان تم التلاعب بوكيل ما بأثر رجعي. هذا نموذج أمان مختلف تمامًا لخطوط الأنابيب الوكيلة عن أي شيء رأيته في مكان آخر.
همم. لكن هل يساعدك ذلك فقط على فهم ما حدث بشكل خاطئ بعد وقوعه، أم يمكنه فعلاً منع هجوم في الوقت الحقيقي...