$BTC .$BTC


نشر
--صاعد


EyeOnChain
·
--
هابطعلى الأقل أخيرًا حصلنا على تفسير من فريق #humanity .
ما هو السبب الحقيقي؟👇
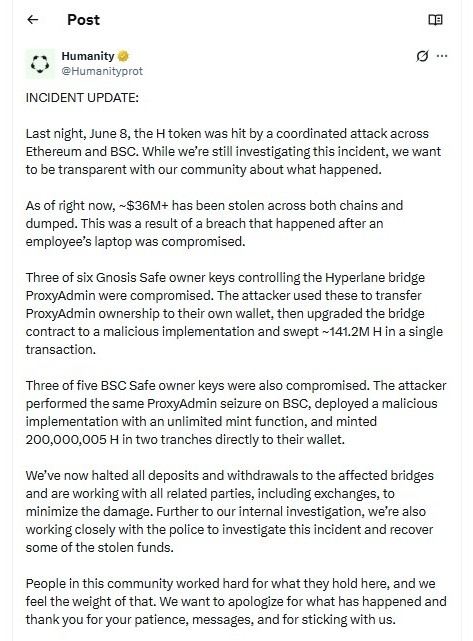
وفقًا لأحدث تحديث من الفريق، لم يكن الاستغلال ناتجًا عن خطأ في العقد الذكي. بل بدأ بعد أن تم اختراق لابتوب أحد الموظفين.
من هناك، تمكن المهاجم من الوصول إلى مفاتيح Gnosis Safe متعددة التي تتحكم في بنية الجسر على كل من Ethereum وBSC. ثم استولى المهاجم على عقود ProxyAdmin، ونشر تنفيذات خبيثة، وبدأ في سحب وصك الرموز.
الأضرار حتى الآن ضخمة. يقول الفريق إن أكثر من 36 مليون دولار من الأصول قد سُرقت وتم التخلص منها عبر كلا السلسلتين.
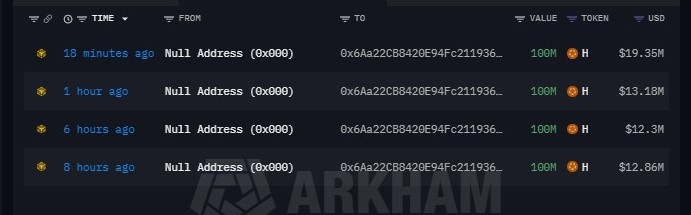
على Ethereum، أفيد أن المهاجم قام بسحب 141.2 مليون H في عملية واحدة. على BSC، ذهبوا إلى أبعد من ذلك، حيث نشروا عقدًا خبيثًا بقدرات صك غير محدودة وصكوا أكثر من 200 مليون $H مباشرة إلى محفظتهم الخاصة.
تم الآن إيقاف الجسور، وتم التواصل مع البورصات، ويقول الفريق إنهم يعملون مع السلطات للتحقيق واسترداد الأموال. لكن هناك شيء تتابعه المجتمع عن كثب...
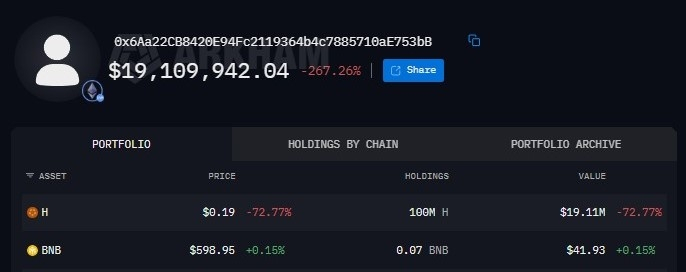
قبل فترة طويلة من نشر هذا البيان، كانت أدوات تتبع السلسلة بالفعل تتبع العنوان: 0x6Aa22CB8420E94Fc2119364b4c7885710aE753bB
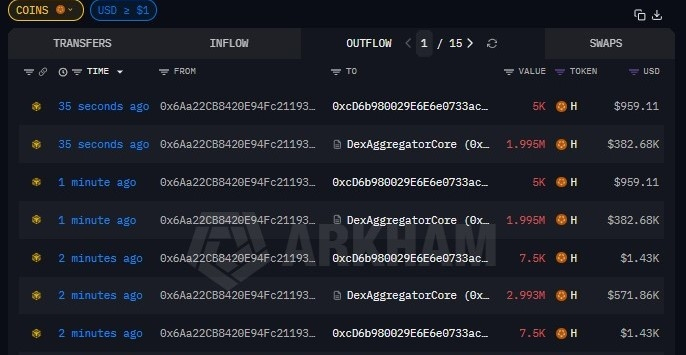
تبدو هذه المحفظة واحدة من العناوين الرئيسية المعنية في نشاط الاستغلال، حيث كانت تصك كميات ضخمة من H وتبيعها في السوق. كان النمط مرئيًا على السلسلة في الوقت الحقيقي.
اصك، نقل، بيع. كرر.
في هذه المرحلة، يأمل العديد من أعضاء المجتمع أن تشمل التحقيقات مراجعة كاملة لهذا العنوان وأي محافظ متصلة به، لأن جزءًا كبيرًا من ضغط البيع يبدو أنه نشأ من هناك.
قدّم الفريق أخيرًا إجابات. الآن يتحول التركيز إلى المساءلة، وجهود الاسترداد، وما إذا كان يمكن تتبع واسترداد أي من الأموال المسروقة بالفعل.
ما هو السبب الحقيقي؟👇
وفقًا لأحدث تحديث من الفريق، لم يكن الاستغلال ناتجًا عن خطأ في العقد الذكي. بل بدأ بعد أن تم اختراق لابتوب أحد الموظفين.
من هناك، تمكن المهاجم من الوصول إلى مفاتيح Gnosis Safe متعددة التي تتحكم في بنية الجسر على كل من Ethereum وBSC. ثم استولى المهاجم على عقود ProxyAdmin، ونشر تنفيذات خبيثة، وبدأ في سحب وصك الرموز.
الأضرار حتى الآن ضخمة. يقول الفريق إن أكثر من 36 مليون دولار من الأصول قد سُرقت وتم التخلص منها عبر كلا السلسلتين.
على Ethereum، أفيد أن المهاجم قام بسحب 141.2 مليون H في عملية واحدة. على BSC، ذهبوا إلى أبعد من ذلك، حيث نشروا عقدًا خبيثًا بقدرات صك غير محدودة وصكوا أكثر من 200 مليون $H مباشرة إلى محفظتهم الخاصة.
تم الآن إيقاف الجسور، وتم التواصل مع البورصات، ويقول الفريق إنهم يعملون مع السلطات للتحقيق واسترداد الأموال. لكن هناك شيء تتابعه المجتمع عن كثب...
قبل فترة طويلة من نشر هذا البيان، كانت أدوات تتبع السلسلة بالفعل تتبع العنوان: 0x6Aa22CB8420E94Fc2119364b4c7885710aE753bB
تبدو هذه المحفظة واحدة من العناوين الرئيسية المعنية في نشاط الاستغلال، حيث كانت تصك كميات ضخمة من H وتبيعها في السوق. كان النمط مرئيًا على السلسلة في الوقت الحقيقي.
اصك، نقل، بيع. كرر.
في هذه المرحلة، يأمل العديد من أعضاء المجتمع أن تشمل التحقيقات مراجعة كاملة لهذا العنوان وأي محافظ متصلة به، لأن جزءًا كبيرًا من ضغط البيع يبدو أنه نشأ من هناك.
قدّم الفريق أخيرًا إجابات. الآن يتحول التركيز إلى المساءلة، وجهود الاسترداد، وما إذا كان يمكن تتبع واسترداد أي من الأموال المسروقة بالفعل.
إخلاء مسؤولية: يتضمن آراء جهات خارجية. لا تُعدّ نصيحة. يُمكن استخدام Binance AI دون أي ضمان. اطلع على الشروط والأحكام.