

في نوفمبر، بلغت الخسائر الاقتصادية الناجمة عن الحوادث الأمنية الرئيسية في Web3 183,981,395 دولارًا. تشمل أنواع الحوادث الأمنية ثغرات العقود الذكية، هجمات الهندسة الاجتماعية، هجمات التصيد، هجمات البلوط، Rugpull، وغيرها.
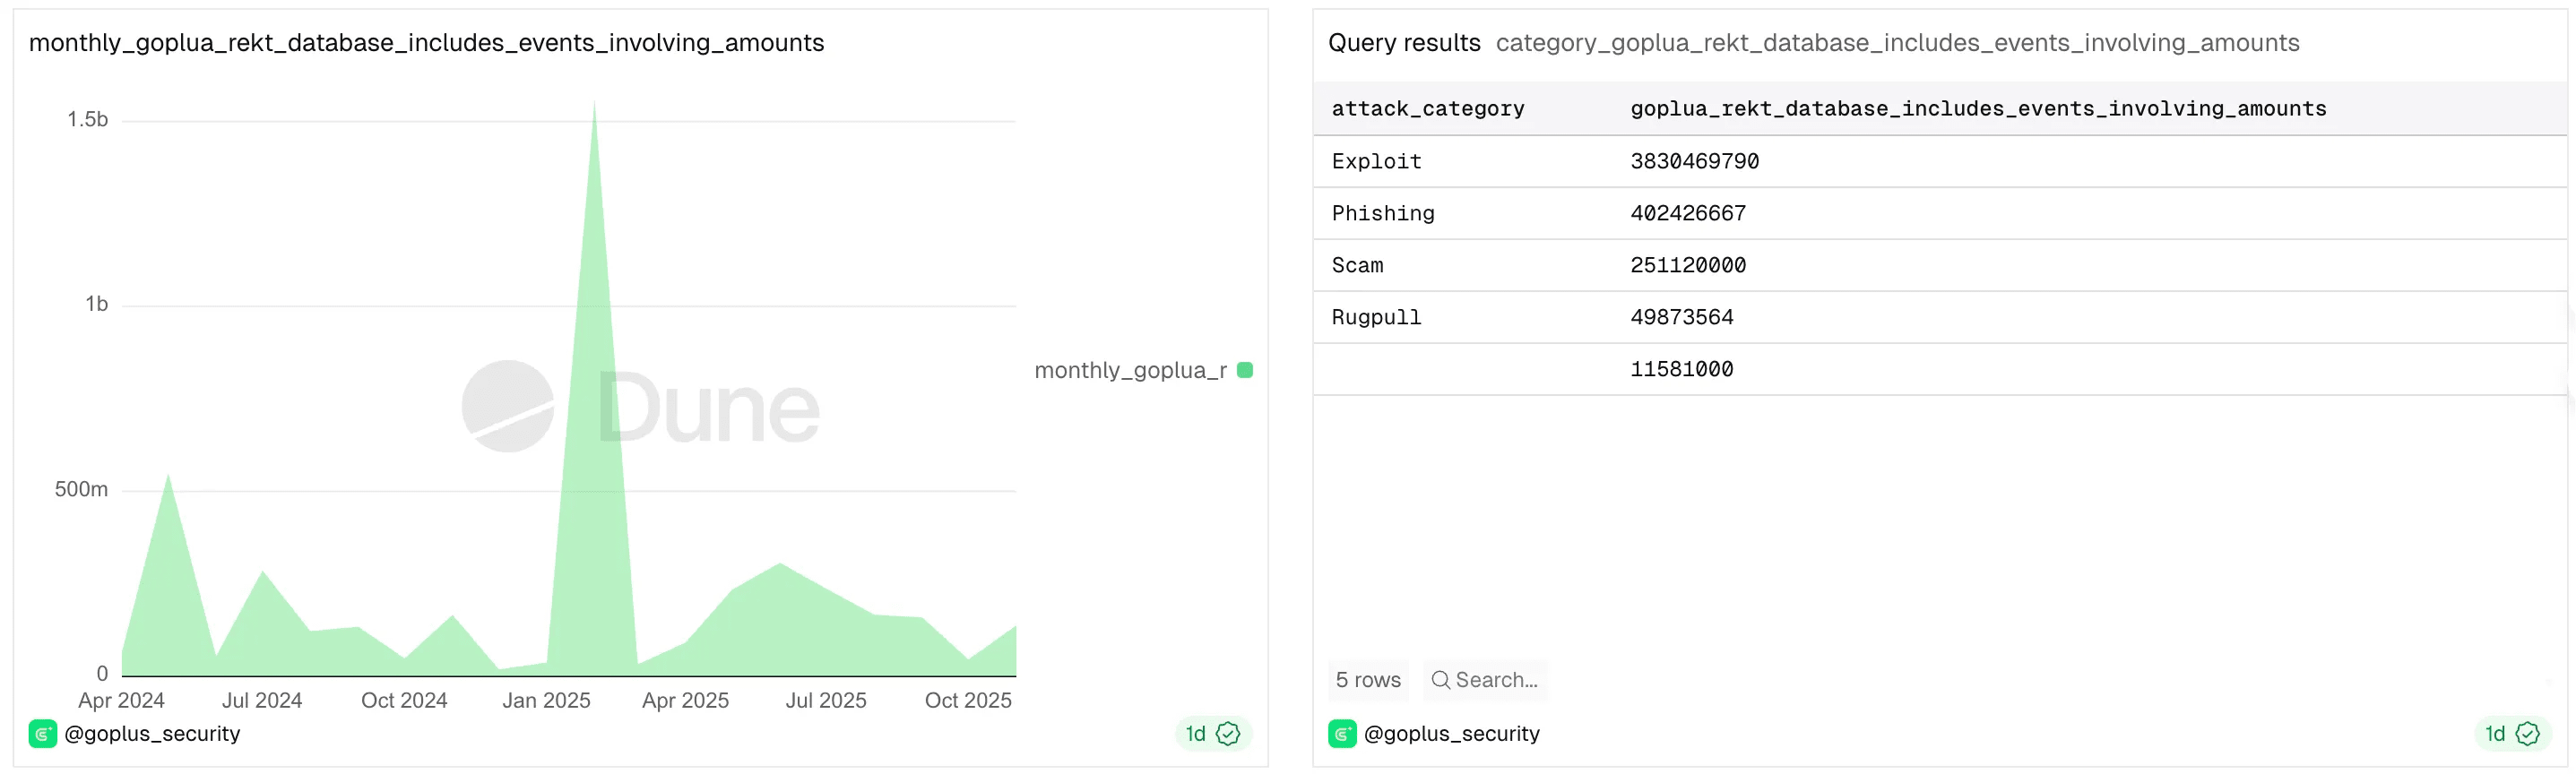
استغلال
في نوفمبر، أدى الاستغلال (بما في ذلك هجمات العقود الذكية، الاحتيال الاجتماعي، تسرب المفاتيح الخاصة، إلخ) إلى خسائر بلغت 175,031,395 دولارًا نتيجة 15 حادثة رئيسية. تشمل الحوادث النموذجية:
في 3 نوفمبر، تعرض Balancer (@Balancer) للهجوم بسبب ثغرة حسابات العقود الذكية، مما أدى إلى خسارة تتجاوز 1.28 مليار دولار، بما في ذلك أصول مثل WETH وosETH وwstETH، ويشتبه في أن القراصنة من كوريا الشمالية هم من وراء ذلك.
في 4 نوفمبر، تعرضت عدة أسواق إقراض، منها @VenusProtocol (BSC) و@TakaraLend (SEI) و@MoonwellDeFi (Base) و@orbiterone (MoonbeamNetwork)، لهجمات «فك ارتباط أسعار تغذية أوراكل»، بخسائر إجمالية تجاوزت مليوني دولار
في 20 نوفمبر، تعرضت GANA PayFi (@GANA_PayFi) لهجوم، وخسرت نحو 3.15 مليون دولار من BUSD على #BSC، ما أدى إلى هبوط سعر رمز $GANA بأكثر من 90%.
في 7 نوفمبر، سُرقت المحفظة الساخنة لمنصة Upbit (@Official_Upbit)، أكبر منصة لتداول العملات المشفرة في كوريا الجنوبية. وسُرقت على #Solana أصول بقيمة تقارب 54 مليار وون كوري (36.8 مليون دولار)، شملت 24 أصلًا مشفرًا، منها SOL وUSDC وDOOD وSONIC وSOON وTRUMP.
في 30 نوفمبر، تعرض العقد الذكي yETH LST التابع لـYearn (@yearnfi) لهجوم بسبب ثغرة في حسابات الأعمال، وخسر نحو 9 ملايين دولار على #Ethereum، وقد أُنقذ 2.4 مليون دولار منها.
التصيد الاحتيالي
بلغت الخسائر الإجمالية الناجمة عن هجمات التصيد في نوفمبر نحو 8 ملايين دولار، وبلغ عدد الضحايا نحو 7000 شخص.
في 7 نوفمبر، خسر أحد المستخدمين نحو 1.22 مليون دولار من USDC وaPlaUSDT0 بعد توقيع تفويض «permit» خبيث.
في 24 نوفمبر، خسر أحد المستخدمين نحو 838 ألف دولار من PT-LP tUSDe بعد توقيع تفويض «approve» خبيث.
استغل المهاجمون «التصيد الاحتيالي كخدمة» وتقنيات الذكاء الاصطناعي لخفض تكلفة إنشاء مواقع التصيد بدرجة كبيرة، وشنوا هجمات تصيد واسعة النطاق على مجتمعات منظومات متعددة.
على المستخدمين ترسيخ الوعي الأمني القائم على انعدام الثقة واعتماد عادات تشغيل آمنة. تذكّروا مبادئ GoPlus الأربعة لتجنب التصيد: لا تنقر، لا تثبّت، لا توقّع، لا تحوّل. لا تنقروا على روابط مجهولة، ولا تثبّتوا برامج مجهولة المصدر، ولا توقّعوا (في المحفظة) معاملات مجهولة المحتوى، ولا تحوّلوا الأموال إلى عناوين لم يتم التحقق منها.
ثبّت أيضًا إضافة GoPlus الأمنية لحظر روابط التصيد وتوقيعات المخاطر والتفويضات والمعاملات وغيرها في الوقت الفعلي.
مصائد الاحتيال والاحتيال
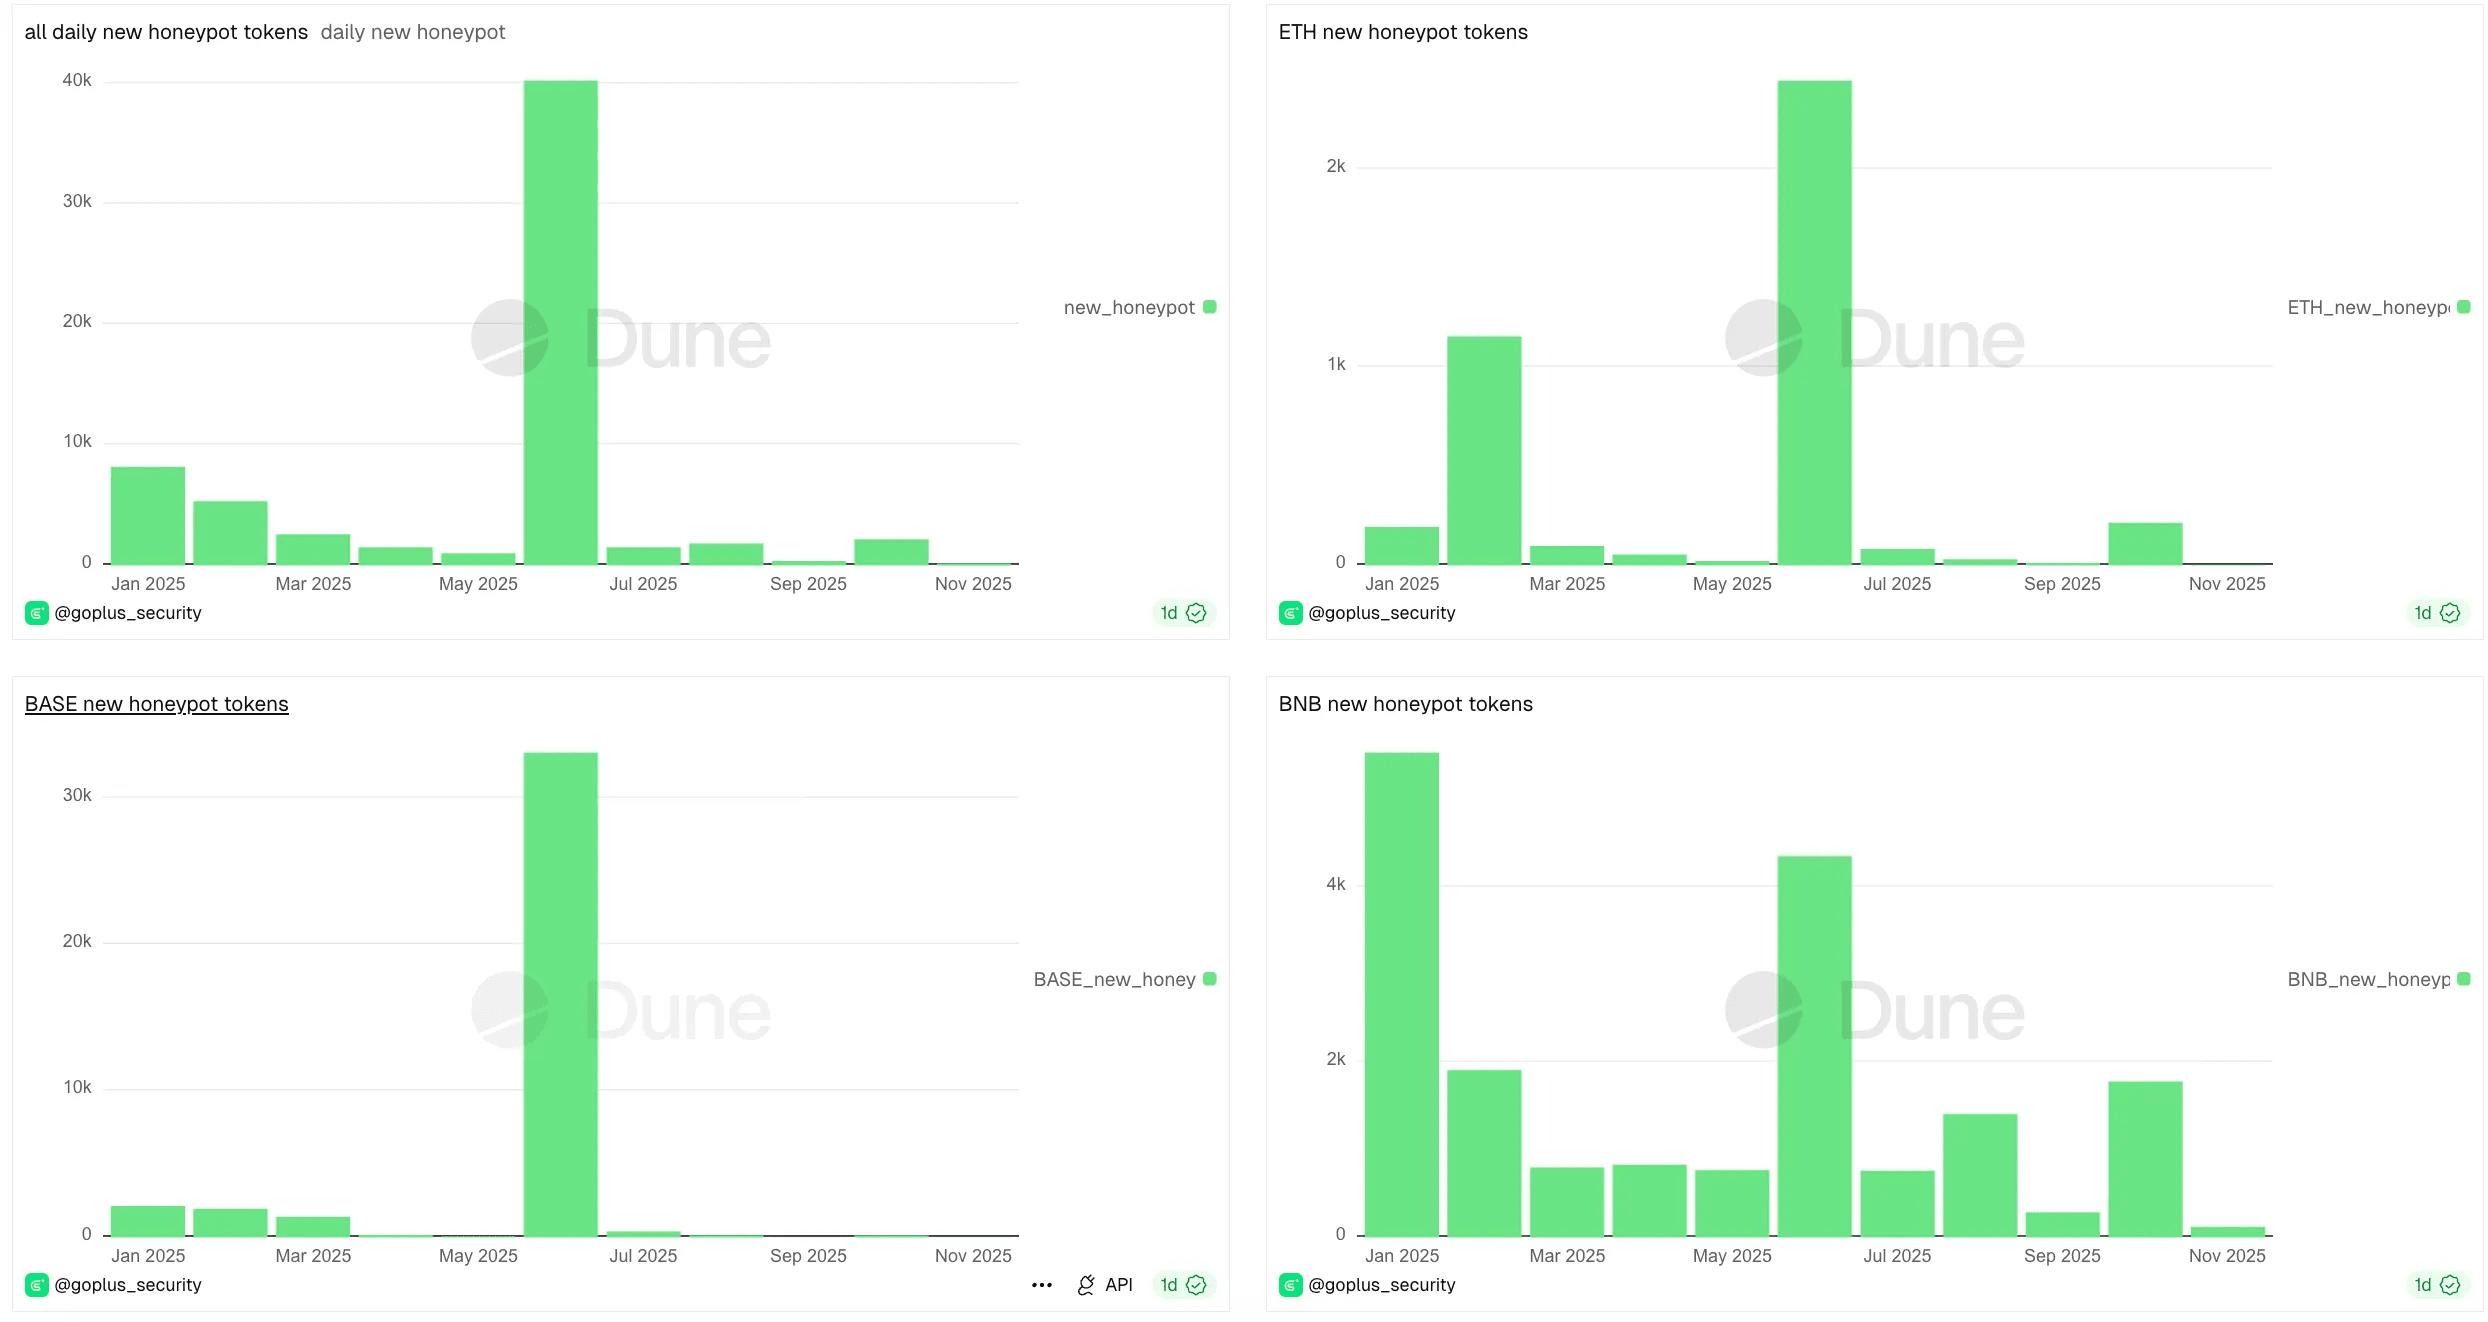
رُصد في نوفمبر 836 رمز مصيدة جديدًا (HoneyPot) على ETH وBase وBSC، بانخفاض مقارنةً بأكتوبر. وتوزعت كالتالي:
عدد رموز المصيدة الجديدة على ETH: 21
عدد رموز المصيدة الجديدة على Base: 115
عدد رموز المصيدة الجديدة على BSC: 710
في 21 نوفمبر، كشفت GoPlus عن أسلوب احتيالي حقيقي يُعرف باسم «مصنع المصائد». ينشئ المحتالون الرموز بكميات كبيرة ← يضيفون السيولة ← يطلقون معاملات مزيفة توحي بنشاط التداول ← يرفعون السعر ← يسحبون السيولة بالكامل. ويكررون دورة الاحتيال كل بضع عشرات من الدقائق إلى نصف ساعة في المتوسط. وخلال نوفمبر، نشروا أكثر من 700 رمز مصيدة، وحققوا أرباحًا تجاوزت 100 ألف دولار.