


تعمل Gnosis على احتواء استغلال يوم الاثنين الذي يؤثر على منتج Gnosis Pay بعد أن اعترف المؤسس المشارك مارتن كويبلمان بوجود اختراق نشط يتعلق بوحدة التأخير الخاصة بالنظام وقال إن المشروع سيغطي خسائر المستخدمين.
في البداية، حث كويبلمان المستخدمين على سحب الأموال، وهو تحذير تم تضخيمه بسرعة من قبل شركة أمان البلوكشين PeckShield، التي قالت إن المستخدمين يُنصحون بشدة بسحب جميع الأموال (EURe و GNO) والتحقق من التعرض.
ومع ذلك، سحب المؤسس المشارك لـ Gnosis تلك النصيحة لاحقًا، وحذف التغريدة الأولية، قائلًا إن معظم المستخدمين لن يتمكنوا من سحب أموالهم. وأكد أن فريق Gnosis "يعمل بنشاط لاحتواء الأضرار" وسيفعل كل ما في وسعه لتعويض المستخدمين.
Gnosis هو مشروع إيثيريوم قائم منذ فترة طويلة ويشتهر ببنية المحافظ الذكية التابعة له وبـ Gnosis Chain، وهي شبكة متوافقة مع آلة افتراضية لإيثيريوم (EVM) تُستخدم للدفع والتمويل اللامركزي.
تترك الإرشادات المتغيرة أسئلة رئيسية دون إجابة، بما في ذلك مقدار ما تم سرقته، وما هي العقود أو المستخدمون المتأثرون، وما إذا كانت المشكلة تنبع من وحدة التأخير التابعة لـ Zodiac نفسها، أو من إعدادها داخل Gnosis Pay، أو من خلل معماري أوسع.
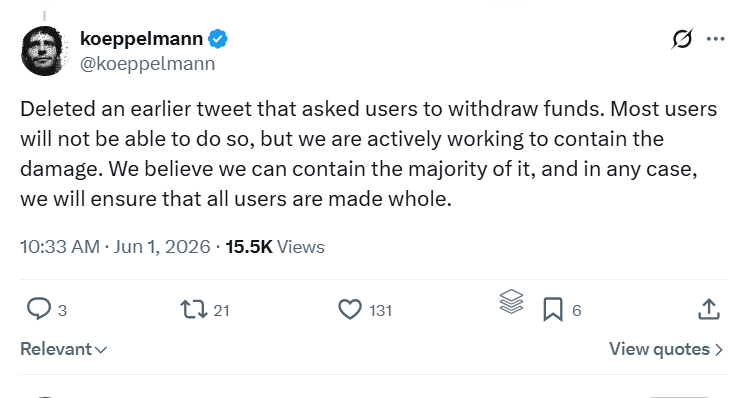
مؤسِّس Gnosis يَعِد بردّ كامل الحقوق للمستخدمين. المصدر: Koeppelmann
تواصلت Cointelegraph مع Gnosis وGnosis Pay للتعليق، لكنها لم تكن قد تلقت ردًا بحلول وقت النشر.
قال المطوّر السابق في النواة لبروتوكول Near، فاديم زاكوديل، إن تصميم Gnosis Pay يوجّه الحيازة الذاتية للمستخدمين عبر طبقة “تأخير” مشتركة تُنشئ قائمة انتظار للمعاملات الصادرة من العديد من Safes في وقت واحد؛ لذا يمكن لخلل أو استغلال هناك دفع عمليات سحب خبيثة إلى قوائم آلاف المستخدمين في آنٍ واحد، حتى لو لم تتحرك المفاتيح الفردية أبدًا.
على أرض الواقع، جادل بأن الذي يحمي المستخدمين في هذه الحادثة ليس هو حسابات Safe التي يمارس فيها المستخدم الحيازة بنفسه بقدر ما هي قدرة Gnosis على إيقاف البنية التحتية والالتزام بأموال الخزينة لتعويض الخسائر.
تأتي الحادثة بعد استغلال وحدة Safe تابعة لطرف ثالث
وقعت الحادثة بعد أيام فقط من استغلال منفصل متعلق بوحدة تابعة لجهة خارجية مرتبطة بـ Safe، وهي البنية التحتية للمحافظ الذكية التي تم احتضانها في الأصل ضمن منظومة Gnosis ويتم تطويرها الآن بواسطة Safe Labs.
في هذه الحالة، تم إساءة استخدام عقد SquidRouterModule للتعامل مع محافظ Safe لسرقة ما يقارب 3.2 مليون دولار من حوالي 86 Safe عبر Ethereum وBase، ما دفع كلًا من Safe Labs وSquid إلى القول إن الثغرة تقع خارج بروتوكولاتهم الأساسية.
كما يأتي ذلك بعد شهر شهد انخفاضًا إجماليًا في خسائر استغلالات العملات المشفرة. وأظهرت بيانات من CertiK نُشرت يوم الأحد أن إجمالي الخسائر انخفض إلى حوالي 68.3 مليون دولار في مايو، أي انخفاض يقارب 90% مقارنةً بأبريل، وهو الشهر الثالث هذا العام الذي تبقى فيه الخسائر دون 100 مليون دولار.
مجلة: هل سيكون قانون CLARITY مفيدًا — أم ضارًا — للتمويل اللامركزي؟