

الميزة الأساسية لتقنية البلوك تشين تكمن في لامركزيتها وشفافيتها من خلال آلية دفاتر الحسابات، حيث تضمن أن النظام يمكن أن يحافظ على درجة عالية من القابلية للتدقيق وسلامة المعاملات دون الحاجة إلى الاعتماد على وسطاء طرف ثالث. ومع ذلك، فإن تصميم الشفافية له حدوده، حيث أنه يضحي بخصوصية المستخدم المالية. في البلوك تشين العامة، يتم تسجيل كل معاملة وكل رصيد عنوان وسجل تاريخي بشكل دائم ويكون مرئيًا للجميع.
بالنسبة للأفراد، فإن نقص الخصوصية يعني أن أنماط الاستهلاك ومصادر الدخل والمحافظ الاستثمارية وحتى الشبكات الاجتماعية يمكن تحليلها على السلسلة. في العالم الحقيقي، سيؤدي الكشف الكامل عن المعلومات المالية إلى عيوب تنافسية تجارية، بل وقد يؤدي إلى مخاطر أمنية مثل الابتزاز المستهدف للأشخاص ذوي الثروات العالية. السعي وراء الخصوصية ليس فقط للهروب من الرقابة، بل هو ناتج عن الحاجة الجوهرية للسيطرة على المعلومات المالية، وهو أمر أساسي لحماية الأمان المالي للأفراد والأسرار التجارية.
مأزق خصوصية البلوكشين، ضرورتها، ونماذجها
مع نضوج تقنيات التحليل على السلسلة باستمرار، بدأت تقنيات خصوصية البلوكشين تتحول من مقاومة سلبية إلى ضمانات تشفيرية نشطة.
ركزت تقنيات الخصوصية المبكرة أساسًا على خلط المسارات، بهدف كسر العلاقة السببية بين مدخلات ومخرجات المعاملة. ويُعد بروتوكول CoinJoin ممثلًا لهذا النوع من التقنيات، إذ يخلط عدة معاملات معًا بحيث يصعب على المراقب الخارجي تحديد التدفق الحقيقي للأموال.
أما التقنيات الأكثر تقدمًا فتوفر إخفاء العناصر، إذ تخفي على مستوى البروتوكول العناصر الثلاثة الأساسية للمعاملة: هوية المرسل، وهوية المستقبِل، ومقدار المعاملة.
تُعد التوقيعات الحلقية والبرهان عديم المعرفة ممثلين نموذجيين لهذا النوع من التقنيات. إذ تخفي Monero المرسل عبر التوقيعات الحلقية، بينما تخفي Zcash جميع عناصر المعاملة عبر البرهان عديم المعرفة.
أحدث النماذج هو الحوسبة العامة للخصوصية، التي لم تعد تقتصر على إخفاء بيانات المعاملات، بل تستخدم وسائل تشفيرية لحماية الخصوصية في الحسابات المعقدة على السلسلة وحالة العقود الذكية. وتستكشف شبكات الخصوصية العامة مثل Aztec Network وAleo هذا الاتجاه.
من منظور حماية الخصوصية، تعالج تقنيات خصوصية البلوكشين بشكل أساسي أربعة أنواع من المشكلات.
① خصوصية الهوية، وهي الحاجة الأساسية، لمنع ربط الهويات الحقيقية لطرفي المعاملة. وتُظهر البيانات الشفافة مثل البيتكوين عيوبًا واضحة في هذا الجانب، إذ تستطيع شركات التحليل مثل Chainalysis ربط العناوين بالهوية الحقيقية بسهولة.
② خصوصية المعاملات، إخفاء مقدار المعاملة ونوع الأصل وغيرها من التفاصيل المحددة. هذا أمر بالغ الأهمية لحماية الأسرار التجارية والخصوصية المالية الشخصية. لا ينبغي إخضاع استراتيجية استثمار شركة ما أو الوضع المالي لشخص ما للتدقيق العلني.
③ حماية خصوصية الشبكة، أي عنوان IP والموقع الجغرافي وغيرها من البيانات الوصفية للشبكة. وحتى إذا لم تتضمن بيانات السلسلة هذه المعلومات، فقد يؤدي تسرب البيانات الوصفية على مستوى الشبكة إلى إزالة الإخفاء. ومن خلال تحليل أنماط ترحيل المعاملات في شبكة Bitcoin P2P، يمكن ربط العناوين بعناوين IP، وتتجاوز نسبة النجاح في بعض الحالات 50%.
④ حماية خصوصية البيانات، أي خصوصية البيانات في عملية تنفيذ العقود الذكية. وهذا هو جوهر الخصوصية القابلة للبرمجة، إذ يسمح بإجراء حسابات معقدة مع حماية البيانات. وتستكشف تطبيقات DeFi الخاصة هذا المجال.
تتحول تقنيات الخصوصية من الاعتماد على التحليل على السلسلة إلى ضمانات أساسية قائمة على الآليات التشفيرية.
"شبه إخفاء الهوية" في البيتكوين وصراع التتبع على السلسلة
غالبًا ما يُساء فهم البيتكوين على أنه عملة مجهولة، لكنه في الواقع نظام شبه مجهول. فعلى الرغم من أن سجلات المعاملات ترتبط فقط بسلسلة من العناوين الأبجدية الرقمية للمحفظة وليس بالاسم الحقيقي للمستخدم، فإن هذه السجلات تظل موجودة دائمًا على البلوكشين العام ويمكن تتبعها في أي وقت. ويضمن التصميم الشفاف سلامة نظام البيتكوين، لكنه يأتي على حساب التضحية بالهوية المجهولة.
إن شبه إخفاء الهوية في البيتكوين هشّ بشكل منهجي. فعندما يستخدم المستخدم نفس عنوان البيتكوين عدة مرات، يمكن لأي شخص تتبع مسار المعاملات المرتبطة بهذا العنوان، مما يبسّط تحليل تدفقات الأموال. والأخطر من ذلك، إذا اشترى المستخدم البيتكوين عبر منصة مركزية تلتزم بإجراءات KYC، فسترتبط هويته الحقيقية مباشرة بعنوان محفظته، ما يشكّل سلسلة تتبع واضحة.
هذه الخصائص تجعل البيتكوين واحدة من أكثر العملات المشفرة قابلية للتتبع.
استخدمت جهات إنفاذ القانون تحليل البلوكشين لتتبع وتفكيك سوق "سيلك رود"، وتحديد مؤسسه Ross Ulbricht. وفي هجوم برنامج الفدية على Colonial Pipeline، استعاد مكتب التحقيقات الفيدرالي أصولًا بيتكوينية تقدر بحوالي 2.3 مليون دولار. وتثبت هذه الحالات فعالية التتبع على السلسلة في العالم الحقيقي.
يكمن جوهر تقنيات التحليل على السلسلة في التحليل العنقودي، الذي يهدف إلى ربط عناوين المعاملات التي تبدو غير مرتبطة لتُنسب إلى الكيان أو المستخدم نفسه. وتعتمد منصات التحليل الاحترافية مثل Chainalysis وElliptic وCipherTrace على هذه التقنية لتتبع تدفقات أموال الكيانات.
في نموذج UTXO (مخرجات المعاملات غير المنفقة) الخاص بالبيتكوين، غالبًا ما تُنتج المعاملة "باقي" يعود إلى عنوان جديد. ويمكن لخوارزميات التجميع، عبر رصد هذا النمط، تجميع عدة عناوين مدخلات على أنها تعود للمالك نفسه. كما يعزز المحللون دقة وموثوقية التحليل العنقودي بالاستفادة من مؤشرات سلوكية مثل توقيت المعاملة والمبالغ المعتادة للحوّلات وأنماط التكرار.
تمكنت أدوات التحليل لدى شركات مثل Chainalysis بالفعل من تحديد ارتباط العناوين بدقة عالية نسبيًا. وتستطيع بعض منصات التحليل الوصول إلى دقة تجميع تتجاوز 80%، وهي دقة كافية وفعالة في سياقات إنفاذ القانون والامتثال.
لا تعتمد هجمات إزالة الإخفاء الأعمق على بيانات الدفتر العام فقط، بل تستفيد أيضًا من تسرب البيانات الوصفية على مستوى شبكة P2P الخاصة بالبيتكوين.
استخدام معلومات الترحيل في المعاملة لربط عناوين البيتكوين مباشرة بعنوان IP الذي بدأ المعاملة. قام الباحثون بتحليل أنماط الترحيل غير الطبيعية في حركة المعاملات الفورية، مثل المعاملات ذات الترحيل الواحد أو الإعادة غير الطبيعية، لاستنتاج عنوان IP لمُنشئ المعاملة.
أثبتت هذه الدراسة فعالية الهجوم من خلال بناء عميل بيتكوين مخصص لجمع البيانات، واستخدام خوارزميات استدلالية لرسم خرائط عناوين IP. وحتى عند طلب دقة عالية جدًا (مثل 90%)، أمكن العثور على مئات أزواج الربط المؤكدة جدًا بين (عنوان بيتكوين، IP)، وإذا خُفضت متطلبات الدقة إلى 50%، أمكن اكتشاف أكثر من 1000 زوج ربط. ومن الجدير بالذكر أن الغالبية العظمى من عمليات الربط جاءت من حركة معاملات غير طبيعية.
لا تعاني خصوصية البيتكوين من عيوب منهجية على مستوى الدفتر العام فحسب، بل تعاني أيضًا من تسرب البيانات الوصفية على مستوى الشبكة. وحتى أكثر المستخدمين حذرًا قد تنكشف هوية منشئ معاملاته إذا لم يحمِ طبقة نقل الشبكة الخاصة به، مثل استخدام Tor.
يجب أن تفرض تقنيات الخصوصية الفعالة منذ مرحلة تصميم البروتوكول نفسها آليات منع تسرب البيانات الوصفية.
تتطلب حماية الخصوصية على مستوى الشبكة طبقات متعددة من الحماية: استخدام Tor أو VPN لإخفاء عنوان IP، واستخدام اتصالات مشفرة لمنع تحليل الحركة، واستخدام بروتوكولات مثل Dandelion++ لتحسين آلية نشر المعاملات وتقليل تسرب البيانات الوصفية. وتدمج عملات الخصوصية مثل Monero هذه الحمايات على مستوى البروتوكول، بينما يحتاج مستخدمو البيتكوين إلى تهيئتها بأنفسهم للحصول على حماية مماثلة.
خلط المعاملات وفصل المدخلات/المخرجات
ولمواجهة هجمات التجميع في التحليل على السلسلة، ركزت الحلول الخصوصية المبكرة على خلط المسارات، وكان بروتوكول CoinJoin أبرز هذه التقنيات.
CoinJoin هي معاملة بيتكوين خاصة تسمح لعدة مشاركين بالتعاون في بناء معاملة واحدة. يقدّم كل مشارك أمواله كمدخلات، ويقدّم عنوانًا جديدًا كمخرجات. والهدف الأساسي هو كسر الارتباط الحتمي بين المدخلات والمخرجات عبر خلط أموال الأطراف المختلفة في معاملة واحدة، بحيث لا يستطيع المراقب الخارجي تحديد أي مدخل "دفع" أي مخرج.
تظهر بوضوح قيود بروتوكول CoinJoin التقليدي. فالتنفيذات المبكرة كانت تتطلب عادةً من المشاركين تقديم المبلغ نفسه لضمان أثر الإرباك، مما حدّ من مرونته. فإذا أراد المستخدم خلط 0.5 بيتكوين، فعليه العثور على مستخدمين آخرين يريدون أيضًا خلط 0.5 بيتكوين، وهو أمر غير مريح عمليًا.
والأكثر أهمية هو مشكلة المنسق الموثوق. إذ يلزم الوثوق بمنسق لتنظيم المعاملات. ورغم أن المنسق لا يستطيع سرقة الأموال، فإنه قد يسجل بيانات الربط بين المدخلات والمخرجات، ما يضر بالخصوصية. وإذا تعرض المنسق لهجوم أو تعاون مع جهات أخرى، فإن خصوصية المستخدم تنكشف بالكامل.
يُعد بروتوكول WabiSabi الذي أطلقته Wasabi Wallet قفزة كبيرة في تقنية CoinJoin، إذ حقق اختراقات أساسية في خلط المبالغ المتغيرة وتقليل الثقة إلى الحد الأدنى. وإلى جانب Wasabi Wallet، تُعد Samourai Wallet تنفيذًا مهمًا آخر لـ CoinJoin، حيث توفر ميزة Whirlpool للخلط وتدعم أحواض خلط بمبالغ مختلفة.
يحقق بروتوكول WabiSabi فك الارتباط عن منسق الخلط عبر نظام شهادات تشفيرية وتقنية عزل الهوية الشبكية. وحتى إذا استطاع المنسق رؤية عناوين المدخلات والمخرجات، فإنه لا يستطيع ربطها ببعضها، مما يكسر فعليًا علاقة المدخل-المخرج ويضمن مجموعة المجهولين. وهذا يعزز بدرجة كبيرة مقاومة CoinJoin للربط والرقابة.
تُعد PrivateSend التي تقدمها Dash ميزة خصوصية اختيارية تستخدم تقنية خلط CoinJoin، وتهدف إلى تحقيق سرعة أكبر وتجربة استخدام أبسط.
يعتمد تنفيذ Dash على شبكتها الفريدة من العقد الرئيسية. والعقد الرئيسية هي خوادم تشغّل نسخة كاملة من بلوكشين Dash، وتضمن الأداء والوظائف عبر رهن 1000 DASH، وتحصل على 45% من مكافأة الكتلة مقابل تقديم خدمات مثل PrivateSend وInstantSend.
تجلب نماذج الخلط القائمة على الحوافز الاقتصادية مخاطر التمركز. فمتطلب الضمان البالغ 1000 DASH، رغم أنه يهدف إلى منع إغراق الشبكة، قد يؤدي أيضًا إلى تمركز تشغيل العقد الرئيسية، بحيث تسيطر كيانات قليلة على معظم العقد الرئيسية. وقد يزيد تركّز التشغيل من احتمال تواطؤ مشغلي العقد الرئيسية وتسجيل أو مراقبة معاملات الخلط.
تضحي Dash بجزء من اللامركزية مقابل سرعة الخلط وسهولة الاستخدام، ما يجعل نموذج الخصوصية فيها أقل مقاومة للرقابة بنيويًا من حلول مثل WabiSabi التي تعتمد بشكل خالص على التشفير وعزل شبكة P2P. ويتمثل التطور الحاسم في WabiSabi في كيفية إزالة الثقة في المنسق؛ إذ يحقق فك الارتباط بين المدخلات والمخرجات على مستوى البروتوكول بوسائل تشفيرية، متجنبًا مخاطر التمركز الناتجة عن اعتماد Dash على طبقة الحوافز الاقتصادية.
اختراقات تشفيرية لإخفاء جميع العناصر
تتطلب الضمانات الخصوصية الأقوى من الخلط إخفاء جميع المعلومات الأساسية للمعاملة. وقد اتجهت بعض المشاريع إلى تقنيات تشفير تطبيقية أكثر تعقيدًا.
تُعد Monero المثال الأبرز على الخصوصية الإلزامية، إذ تسعى إلى إخفاء المرسل والمستقبل والمبلغ في المعاملات.
تستخدم Monero تقنية التوقيعات الحلقية لتحقيق إخفاء هوية المرسل.
الفكرة الأساسية للتوقيعات الحلقية هي أن الموقّع يختار من البلوكشين مجموعة من مخرجات المعاملات الأخرى (تُسمى "الطُعوم" أو "المخرجات المختلطة")، ويخفي مخرجه الحقيقي داخل هذه الحلقة. ويمكن للمدقق التأكد من أن التوقيع صادر عن أحد أعضاء الحلقة، لكنه لا يستطيع تحديد أي واحد منهم.
يستخدم الموقّع مفتاحه الخاص والمفاتيح العامة لأعضاء الحلقة الآخرين لتوليد التوقيع، بحيث لا يستطيع المدقق التمييز بين الموقّع الحقيقي. ويؤثر حجم الحلقة مباشرة في قوة الخصوصية: فكلما كانت الحلقة أكبر، كان إخفاء المخرج الحقيقي أفضل، لكن التكلفة الحسابية تكون أعلى أيضًا.
تستخدم Monero حاليًا افتراضيًا حلقة من 11 مخرجًا، لكن يمكن للمستخدمين زيادة حجم الحلقة يدويًا لتعزيز الحماية الخاصة.
لا ترسل Monero الأموال إلى عنوان ثابت وعلني. وبدلًا من ذلك، ينشئ المرسل عنوانًا خفيًا لمرة واحدة لكل معاملة. يُنشأ هذا العنوان بواسطة المفاتيح العامة لكل من المرسل والمستقبل، لكن المستقبل وحده يستطيع التعرف على هذه الأموال وإنفاقها.
ينشئ المستقبِل زوجًا من المفاتيح (مفتاح عرض ومفتاح إنفاق)، ثم يرسل المفتاح العام للعرض إلى المرسل. ويستخدم المرسل المفتاح العام للعرض الخاص بالمستقبل ومفتاحه الخاص لإنشاء عنوان خفي فريد. وبعد ذلك يقوم المستقبل بمسح البلوكشين، ويستخدم مفتاح العرض لتحديد المعاملات العائدة له، ثم يستخدم مفتاح الإنفاق لتحرير الأموال.
حتى لو استقبل نفس المستقبِل عدة معاملات، فإن كل معاملة تستخدم عنوانًا مختلفًا، فلا يمكن ربطها ببعضها.
حلّت المعاملات السرية الحلقية (RingCT) مشكلة انكشاف مبالغ معاملات Monero في بداياتها. فهي تستخدم تعهّدات تشفيرية (Pedersen Commitment) لإخفاء مقدار المعاملة، مع السماح للشبكة بالتحقق من أن مجموع مبالغ المدخلات يساوي مجموع مبالغ المخرجات.
ينشئ المرسل تعهدًا بالمبلغ لكل مدخل ومخرج، وتضمن هذه التعهدات رياضيًا أن مجموع المدخلات يساوي مجموع المخرجات دون كشف المبالغ المحددة. ولا يحتاج عقد التحقق إلا إلى التحقق من العلاقة الرياضية بين التعهدات، دون معرفة المبلغ الفعلي.
أصبحت هذه الخاصية مطلبًا إلزاميًا لجميع معاملات شبكة Monero منذ سبتمبر 2017.
على الرغم من أن Monero توفر حماية خصوصية إلزامية قوية افتراضيًا، فإن حجم معاملاتها ووقت توليد البرهان فيها أكبر نسبيًا، ما يفرض قيودًا على قابلية التوسع. يبلغ الحجم النموذجي لمعاملة Monero نحو 2-3 كيلوبايت، وهو أكبر بكثير من نحو 250 بايت في البيتكوين.
إضافة إلى ذلك، فإن طابع الخصوصية الإلزامية يجعلها تخضع لتدقيق تنظيمي أشد، كما أن بعض البورصات والجهات التنظيمية تتعامل مع Monero بحذر.
Zcash هي أول عملة مشفرة يُطبّق فيها البرهان عديم المعرفة على نطاق واسع، وتقنيتها الأساسية هي zk-SNARKs.
يتيح zk-SNARKs للمبرهن أن يثبت للمدقق أن عبارة ما صحيحة، دون الكشف عن أي معلومات تتجاوز صحة تلك العبارة. وببساطة، يمكنه إثبات "أنني أعرف الجواب" دون أن يبوح بالجواب نفسه.
في Zcash، يتيح تطبيق zk-SNARKs تشفير المعاملات بالكامل على البلوكشين، مع القدرة على التحقق من صحتها وفق قواعد إجماع الشبكة. وهذا يعني أن Zcash يمكنه إثبات ملكية الأصول والالتزام بقواعد المعاملة دون معرفة المرسل أو المستقبل أو المبلغ المحدد.
تتضمن الأسس الرياضية لـ zk-SNARKs مفاهيم تشفيرية متقدمة مثل التشفير على المنحنيات الإهليلجية، والازدواجية الثنائية الخطية، والتعهدات متعددة الحدود. وسير عملها هو:
يتم تحويل العبارة المطلوب إثباتها إلى نظام من القيود كثيرة الحدود، ثم يستخدم المبرهن معلومات خاصة لتوليد برهان موجز يثبت أنه يعرف حلًا يحقق القيود، بينما يستخدم المدقق المعلمات العامة للتحقق سريعًا من صحة البرهان دون الحاجة إلى معرفة المعلومات الخاصة.
تشمل الخصائص الرئيسية لـ zk-SNARKs ما يلي: لا تكشف أي معلومات، إذ لا يستطيع المدقق سوى التأكد من صحة العبارة دون الحصول على أي معلومات إضافية؛ حجم البرهان صغير (عادة بضع مئات من البايتات) وسرعة التحقق عالية (غالبًا لا تتجاوز بضع ميلي ثوانٍ)، ما يجعلها مناسبة جدًا للتحقق السريع من الإجماع على السلسلة؛ ولا يحتاج المبرهن إلا إلى إرسال رسالة واحدة إلى المدقق دون تواصل متكرر، ما يجعلها ملائمة لبيئات الشبكات غير المتزامنة.
تعتمد Zcash على نموذج خصوصية اختياري، وتوفر نوعين من العناوين. العناوين الشفافة: شبيهة بالبيتكوين، حيث تكون المعاملات والأرصدة مرئية للعامة. العناوين الخاصة: تخفي المرسل والمستقبل ومقدار المعاملة.
صُممت ميزة الاختيارية لزيادة قابلية استخدام Zcash ومرونته التنظيمية. لكن هذا التوازن يخلق تحديات جديدة أيضًا: فإذا ظل عدد كبير من المستخدمين يستخدمون العناوين الشفافة، فستبقى مجموعة المستخدمين الذين يستخدمون العناوين المحجوبة صغيرة نسبيًا، مما يسهل تمييزهم وتتبعهم، وبالتالي يخفف من أثر الحماية العامة للخصوصية.
إن معدل استخدام العناوين المحجوبة في شبكة Zcash ظل منخفضًا لفترة طويلة، وهذا يحد بالفعل من الأثر العملي لحمايتها الخاصة. وعلى النقيض، فإن الخصوصية الإلزامية في Monero، رغم خضوعها لضغط تنظيمي، تمتلك مجموعة مجهولين أكبر وحماية خصوصية أكثر فعالية.
واجهت تقنية zk-SNARKs في بداياتها تحديًا محوريًا: الإعداد الموثوق.
تتطلب مخططات zk-SNARKs المبكرة إنشاء مجموعة من المعلمات العامة، أي "المعلمات العامة" للنظام. فإذا لم تُدمَّر العشوائية السرية المستخدمة في توليد هذه المعلمات بالكامل (أو ما يُعرف بـ "النفايات السامة")، فإن طرفًا خبيثًا يمتلك هذه المعلمات السرية يمكنه توليد براهين صحيحة مزيفة، وفي سياق Zcash سيسمح ذلك للمهاجم بإنشاء كمية غير محدودة من العملات المزيفة من العدم.
ولحل مشكلة الثقة هذه، اعتمدت Zcash في بداياتها على طقس معقد للحوسبة متعددة الأطراف (MPC) لتوليد المعلمات العامة وضمان تدمير العشوائية السرية. وعلى الرغم من صرامة تصميم الطقس، ظل الاعتماد على الثقة في عملية الإعداد الأولية نقطة ضعف محتملة في نموذج الثقة اللامركزي لـ Zcash.
نجح فريق Zcash في حل هذه المعضلة من خلال إدخال بروتوكول Halo 2 القائم على البراهين التكرارية.
في تحديث Network Upgrade 5 (NU5) في مايو 2022، اعتمدت Zcash بروتوكول Orchard للمدفوعات المحجوبة، الذي يستخدم نظام إثبات Halo 2.
بروتوكول Halo 2 هو zk-SNARKs لا يحتاج إلى إعداد موثوق، إذ يحقق إثباتًا آمنًا عبر تركيب البراهين تكراريًا، دون الحاجة إلى سلسلة مرجعية عامة، وبذلك يزيل فعليًا الحاجة إلى إعداد موثوق.
أدى إدخال Halo 2 إلى حل الضعف الأساسي في تقنية ZKP ضمن نموذج الثقة اللامركزي، مما جعل Zcash بدائية خصوصية بلا ثقة ذات أمن أقوى وإمكانات أكبر للامركزية. كما ستستند مشاريع أخرى مبنية على ZKP إلى هذا النهج.
طرحت Mimblewimble، التي قدمها مطور مجهول عام 2016، بروتوكول خصوصية بسيط نسبيًا. وتمثل Grin وBeam تطبيقين لعملة خصوصية مبنيين على بروتوكول Mimblewimble.
تستخدم Mimblewimble تقنيتين رئيسيتين لتحقيق الخصوصية. فالمعاملات السرية تستخدم تعهدات Pedersen لإخفاء مقدار المعاملة، على غرار RingCT في Monero، لكن بتنفيذ أبسط. أما تجميع المعاملات فيستخدم آلية CoinJoin لدمج معاملات متعددة وكسر ارتباط المدخلات بالمخرجات.
تتمثل فرادة Mimblewimble في قابلية تجميع المعاملات: إذ يمكن دمج معاملات متعددة في معاملة أكبر دون كشف الحالة الوسيطة. وهذا يمكّن البلوكشين من ضغط البيانات التاريخية بكفاءة أعلى مع الحفاظ على الخصوصية. ويمكن ضغط حجم سلسلة Grin بنسبة تقارب 90% مقارنة بالبيتكوين، وهو ما يُعد ميزة كبيرة لبلوكشين يعمل لفترة طويلة.
تكمن مزايا بروتوكول Mimblewimble في البساطة وقابلية التوسع. فمقارنة بتوقيعات Monero الحلقية، يكون حجم معاملات Mimblewimble أصغر وسرعة التحقق أعلى. غير أن قوة حماية الخصوصية فيه أقل نسبيًا: فرغم إخفاء المبالغ، لا يزال هيكل رسم المعاملة مرئيًا، وقد تسمح تقنيات تحليل متقدمة باستنتاج الارتباطات. بالإضافة إلى ذلك، يتطلب بروتوكول Mimblewimble تفاعلًا بين المرسل والمستقبل لاستكمال بناء المعاملة والتوقيع عليها، ما يزيد من التعقيد ويجعله أقل ملاءمة للمستخدم العادي. ورغم إمكانية إتمام التفاعل بشكل غير متزامن، مثل نقل الملفات، إلا أن ذلك يتطلب تنسيقًا بين الطرفين، ولا يتيح إرسالًا أحادي الاتجاه وفوريًا للمعاملة كما في البيتكوين.
تختلف Grin وBeam في التنفيذ: إذ تعتمد Grin نموذج تطوير تقوده المجتمع، مع التركيز على اللامركزية والإطلاق العادل؛ بينما تعتمد Beam على تشغيل شبيه بالشركات، وتوفر بنية تحتية وتجربة مستخدم أكثر اكتمالًا. أما التحديان الرئيسيان اللذان يواجههما كلاهما فهما أن قوة الخصوصية أقل من Monero، وأن قاعدة المستخدمين الأصغر نسبيًا تحد من حجم مجموعة المجهولين.
تطبيقات البرهان عديم المعرفة والعاصفة التنظيمية: تحليل معمق لقضية Tornado Cash
إلى جانب استخدامها في عملات الخصوصية، تُستخدم تقنية zk-SNARKs أيضًا على نطاق واسع في خدمات الخلط على شبكة الإيثريوم، وأشهرها بروتوكول Tornado Cash.
Tornado Cash هو بروتوكول خلط على السلسلة غير وصائي، يهدف إلى طمس مصدر الأموال على الإيثريوم. وتعتمد آليته الأساسية على استخدام zk-SNARKs لكسر الارتباط بين عنوان الإيداع وعنوان السحب.
بعد أن يودع المستخدم الأموال في العقد الذكي (مجموعة الإيداع)، يتلقى "رمزًا سريًا". وعند السحب، لا يحتاج المستخدم إلى كشف عنوان الإيداع السابق، بل يكفيه تقديم برهان عديم المعرفة يثبت امتلاكه لرمز سري صالح، دون كشف الرمز نفسه أو أي معلومات أخرى عن الإيداع. وتؤدي هذه الآلية إلى جعل عملية السحب مجهولة بالكامل على السلسلة ومنفصلة عن عنوان الإيداع الأصلي.
بوصفها تطبيقًا لامركزيًا منشورًا على الإيثريوم، تكمن القيمة الأساسية لـ Tornado Cash في كونه غير وصائي: فالأموال تحتفظ بها العقود الذكية لا جهة مركزية، ومن الناحية النظرية لا يمكن إيقاف البروتوكول أو فرض الرقابة عليه.
في أغسطس 2022، فرض مكتب مراقبة الأصول الأجنبية (OFAC) التابع لوزارة الخزانة الأمريكية عقوبات على 38 عنوان عقد ذكي على شبكة الإيثريوم مرتبط بـ Tornado Cash، وهو أول إجراء من نوعه تفرض فيه الحكومة الأمريكية عقوبات على تطبيق عقد ذكي بحد ذاته.
أثرت العقوبات فورًا وبشكل ملحوظ وسلبي مستمر في نشاط المنصة. فقد شهدت Tornado Cash بعد العقوبات انخفاضًا حادًا في حجم التداول الأسبوعي وتنوع المستخدمين والاستفادة العامة من البروتوكول عبر Ethereum وBNB Smart Chain وPolygon. ومن الجدير بالاهتمام أن تجمعات الأصول ذات القيمة العالية، مثل تجمعات 100 ETH أو 100 BNB أو 100k MATIC، تعرضت لأشد الانخفاضات وأكثرها استمرارًا. ويشير هذا إلى أن رأس المال الكبير أو المستخدمين المؤسسيين حساسون للغاية لمخاطر الامتثال، وأن الردع التنظيمي بالغ الفعالية.
على الرغم من أن العقود الذكية الأساسية لـ Tornado Cash نُشرت على بلوكشين الإيثريوم غير القابل للتغيير، وأن البروتوكول نفسه لا يمكن إيقافه، فإن قنوات وصول المستخدم والتفاعل معه كشفت عن هشاشة مركزية خطيرة.
بعد فرض العقوبات، توقفت مزوّدات عُقد الإيثريوم الرئيسية مثل Infura وAlchemy بسرعة عن دعم طلبات المعاملات المرسلة إلى عناوين Tornado Cash. وبما أن محفظة MetaMask الأكثر استخدامًا في الإيثريوم تعتمد افتراضيًا على Infura، فقد مُنع مستخدمو MetaMask أيضًا من التفاعل مع Tornado Cash، ما لم يغيّروا إعدادات العقدة يدويًا أو يشغلوا بنيتهم التحتية الخاصة. بالإضافة إلى ذلك، أُزيل الموقع الرسمي لـ Tornado Cash (واجهة المستخدم) بسرعة من الخدمة.
تستند ردع الجهات التنظيمية إلى استهداف نقاط الوصول المركزية للبنية التحتية. فرغم استمرار عمل الشيفرة الأساسية للبروتوكول، فإن المنظمين، عبر قطع الوصول السهل لمعظم المستخدمين، "قيدوا فعليًا استخدام المستخدمين للبروتوكول". ويجب أن تعالج حلول الخصوصية المستقبلية أمان التشفير على مستوى البروتوكول ومقاومة الرقابة على مستوى الوصول معًا.
تم تأكيد عدم قابلية بروتوكول Tornado Cash للتغيير نفسه؛ فالعقود الذكية لا تزال موجودة وقابلة للوصول. ومع ذلك، كشفت العقوبات عن خطر نظامي على منظومة DeFi بأكملها: هشاشة العملات المستقرة.
قام مصدروا العملات المستقرة المركزية مثل USDC وUSDT بتجميد أصول العناوين المرتبطة بـ Tornado Cash بسرعة بعد فرض العقوبات. وقد كشف هذا السلوك بوضوح عن قدرة التحكم المركزية في الأصول المرمّزة. والأخطر من ذلك أن العملات المستقرة اللامركزية الرئيسية مثل DAI وFRAX تعتمد بشكل كبير على USDC كضمان (غالبًا بأكثر من الثلثين)، ما يجعل التجميد تهديدًا نظاميًا كبيرًا للاستقرار المالي في منظومة DeFi بأكملها.
قبل العقوبات، كان حجم تداول Tornado Cash الأسبوعي نشطًا وينمو بثبات، وكانت تجمعات الأصول ذات القيمة العالية (100+ ETH) نشطة باستمرار، ويمكن للمستخدمين الوصول إليها عبر قنوات ملائمة مثل Infura وMetaMask. وبعد العقوبات، انخفض الحجم الأسبوعي بشكل حاد ومستمر، وكانت أشد الانخفاضات وأبطؤها تعافيًا في التجمعات عالية القيمة، مما يعكس الحساسية العالية لرأس المال الكبير والمستخدمين المؤسسيين لمخاطر الامتثال. وقد قطعت معظم الخدمات الخارجية الوصول، ورغم أن العقود الذكية نفسها استمرت في العمل، لم تعد الواجهة الأمامية متاحة، ما يثبت عدم قابلية طبقة البلوكشين الأساسية للتغيير، ويكشف في الوقت نفسه هشاشة التمركز في حزمة التطبيقات اللامركزية.
رفع العقوبات: تأكيد قانوني على حياد التكنولوجيا
في نوفمبر 2024، أصدرت محكمة الاستئناف الفيدرالية للدائرة الخامسة في الولايات المتحدة حكمًا تاريخيًا: فقد اعتبرت أن العقود الذكية الأساسية لـ Tornado Cash، بسبب عدم قابليتها للتغيير وغياب أي كيان مسيطر عليها، لا تندرج ضمن التعريف القانوني التقليدي لـ "الممتلكات" أو "الكيان"، وبالتالي تجاوزت عقوبات وزارة الخزانة الصلاحيات القانونية المخولة لها. ورأت المحكمة أن العقود الذكية اللامركزية بوصفها شيفرة بحد ذاتها لا ينبغي اعتبارها "ممتلكات" قابلة للعقوبات.
وبناءً على هذا الحكم، ألغت وزارة الخزانة الأمريكية رسميًا العقوبات المفروضة على Tornado Cash في 21 مارس 2025، وحذفتها هي وعناوين العقود الذكية المرتبطة بها من قائمة المواطنين المحددين خصيصًا (SDN). ويمثل هذا القرار تحولًا مهمًا في موقف الجهات التنظيمية من التعامل مع التقنيات اللامركزية وأدوات الخصوصية.
لا تقتصر أهمية رفع العقوبات على Tornado Cash نفسه. أولًا، إنه يؤكد مبدأ حياد التكنولوجيا: فالبرمجيات مفتوحة المصدر والبروتوكولات اللامركزية أدوات تقنية محايدة بطبيعتها، ولا ينبغي معاقبتها بسبب إساءة استخدامها. وهذا المبدأ بالغ الأهمية لصناعة DeFi بأكملها، لأنه يوفر سابقة قانونية لمشاريع لامركزية أخرى، ويحدد بوضوح الحدود القانونية بين أدوات التكنولوجيا واستخدام هذه الأدوات في الأنشطة غير المشروعة.
ثانيًا، شدد هذا الحكم على الوضع القانوني للبروتوكولات اللامركزية. فقد أقرت المحكمة بأن العقود الذكية اللامركزية بالكامل، غير القابلة للتغيير، والخالية من أي كيان مسيطر، تختلف جوهريًا في طبيعتها عن الكيانات أو الممتلكات التقليدية التي يمكن فرض العقوبات عليها. وهذا يوفر إطارًا قانونيًا مرجعيًا مهمًا لحالات مشابهة مستقبلًا.
ثالثًا، يعكس رفع العقوبات جهود الجهات التنظيمية للبحث عن توازن بين حماية الخصوصية والرقابة الامتثالية. فعلى الرغم من أن الجهات التنظيمية لا تزال بحاجة إلى مكافحة الأنشطة غير المشروعة التي تستخدم أدوات الخصوصية، فإنها تدرك في الوقت نفسه أهمية الابتكار التقني وحماية خصوصية المستخدم. وهذا التوازن بالغ الأهمية للتطور طويل الأمد لتقنيات الخصوصية.
ومع ذلك، تجدر الإشارة إلى أنه رغم رفع العقوبات عن البروتوكول نفسه، لا يزال مطورو Tornado Cash يواجهون تحديات قانونية. فقد حكمت محكمة هولندية في مايو 2024 على المطور Alexey Pertsev بالسجن 5 سنوات و4 أشهر بتهمة غسل الأموال، بينما لا يزال الشريك المؤسس Roman Storm قيد المحاكمة. وقد أثار ذلك نقاشًا واسعًا حول ما إذا كان ينبغي على مؤلفي الشيفرات مفتوحة المصدر تحمل مسؤولية إساءة استخدام أدواتهم، ويعكس البيئة القانونية المعقدة التي يواجهها مطورو تقنيات الخصوصية.
ومن منظور رد فعل السوق، ارتفع سعر الرمز الأصلي لـ Tornado Cash، TORN، بشكل كبير بعد رفع العقوبات، وهو ما يعكس ثقة السوق في التطور المستقبلي للبروتوكول. والأهم من ذلك أن هذا الحدث قدّم لصناعة تقنيات الخصوصية بأكملها مرجعًا قانونيًا وتنظيميًا مهمًا، إذ بيّن أن تقنيات الخصوصية يمكن أن تتعايش مع متطلبات التنظيم ضمن إطار قانوني مناسب.
مستقبل تقنيات الخصوصية: الخصوصية القابلة للبرمجة ونموذج سلاسل ZKP العامة
تتطور تقنية البرهان عديم المعرفة بسرعة، وتتسع تطبيقاتها من إخفاء المعاملات البسيط إلى الحوسبة العامة للخصوصية، لحماية حالات الحساب المعقدة والعقود الذكية وعملية الحوسبة نفسها.
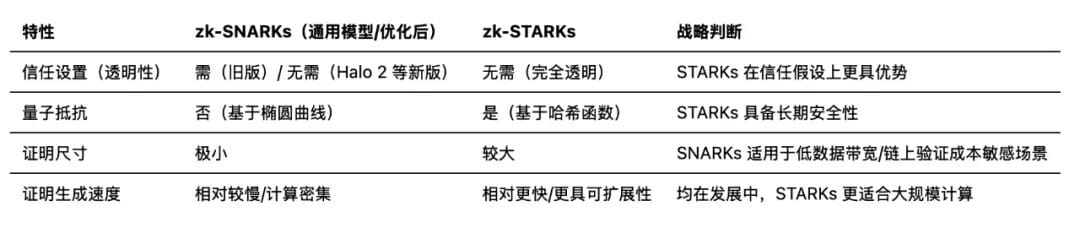
تمتلك zk-STARKs مزايا استراتيجية واضحة مقارنةً بـ zk-SNARKs التقليدية. فهي تعتمد على دوال التجزئة التشفيرية بدلًا من المنحنيات الإهليلجية، ولذلك لا تحتاج إلى إعداد موثوق، ما يزيل جذريًا خطر العبث بإعداد المعلمات الأولية ويعزز اللامركزية والثقة في النظام. كما تمنحها افتراضات الأمان القائمة على دوال التجزئة قدرة على مقاومة الحوسبة الكمية، مما يوفر للبلوكشين حماية طويلة الأمد أقوى. وتتميز STARKs بكفاءة أعلى عند معالجة الحوسبة واسعة النطاق، ما يجعلها أكثر ملاءمة للأنظمة كثيفة البيانات أو منصات DeFi الكبيرة.
على الرغم من المزايا العديدة لـ zk-STARKs، فإن zk-SNARKs، خاصة الإصدارات الجديدة مثل Halo 2 التي أزالت الحاجة إلى إعداد موثوق، لا تزال تتمتع بمزايا في بعض السيناريوهات. فبراهين SNARKs صغيرة جدًا وسريعة التحقق للغاية. وفي السيناريوهات التي تتطلب تخزين البراهين والتحقق منها على السلسلة وتكون حساسة لرسوم المعاملات، قد تكون SNARKs أكثر فائدة من حيث عرض النطاق وتكاليف التحقق.
مقارنة الخصائص التقنية الرئيسية لـ zk-SNARKs وzk-STARKs:
تتجه تقنيات الخصوصية نحو حماية الحوسبة العامة وحالة العقود الذكية.
تُعد Aztec Network ممثلًا يركز على تنفيذ عقود ذكية خاصة على الطبقة الثانية من الإيثريوم. وهي تستخدم لغة ZK مخصصة تُدعى Noir وإطارها Aztec.nr لكتابة العقود الذكية. ويمكن نشر العقد الذكي نفسه بصورة خاصة، ولا يعرف بوجوده إلا الأطراف المشاركة. تستطيع خدمات تدفق الأوامر معرفة إجمالي حجم المعاملات ونشاط السوق المجمّع، لكنها لا تستطيع الوصول إلى هوية المتداولين أو معلمات المعاملات المحددة. يحقق هذا التصميم توازنًا بين الخصوصية وشفافية السوق. وتتوسع الخصوصية من وظيفة التحويل الفردي إلى التفاعلات المالية المعقدة وإدارة الحالة.
تسعى Aleo إلى بناء سلسلة L1 أصلية تدعم الخصوصية القابلة للبرمجة. وهي تعتمد لغة Leo، وهي لغة برمجة ثابتة الأنواع صُممت لبناء تطبيقات خاصة على Aleo، بهدف تجريد تعقيد التشفير عديم المعرفة. يتمثل جوهر بنية Aleo في الحوسبة خارج السلسلة: نقل مهام الحساب إلى خارج السلسلة، ثم تقديم برهان عديم المعرفة إلى السلسلة للتحقق. وهذا يمكّن المستخدمين من التفاعل مع التطبيقات اللامركزية مع الحفاظ على خصوصية البيانات.
في مجال الحوسبة الواسعة للخصوصية، إلى جانب ZKP، تُعد بيئة التنفيذ الموثوقة (TEE) والحوسبة الآمنة متعددة الأطراف (MPC) أيضًا مسارات تقنية مهمة. توفر TEE بيئة عتادية معزولة تضمن سرية وسلامة تنفيذ الشيفرة والبيانات. وتستخدم Oasis Sapphire TEE لتقديم EVM سرية، مع عتبة تطوير منخفضة وسرعة تنفيذ عالية. لكن نموذج أمان TEE يعتمد بقوة على الشركة المصنعة للعتاد (مثل Intel SGX أو AMD SEV) ومشغل TEE. وهذا الاعتماد على العتاد يتعارض بنيويًا مع أعلى متطلبات "تقليل الثقة" في البيئات اللامركزية.
يقسم MPC المفاتيح أو البيانات إلى "حصص" ويوزعها على عدة أطراف مشاركة، بما يضمن ألا تتمكن أي عقدة منفردة من إعادة بناء المعلومات الكاملة، ويوفر نموذج ثقة موزعًا. لكن MPC يضيف أيضًا تأخيرًا أعلى وتعقيدًا بروتوكوليًا أكبر.
في بناء بنية مالية لامركزية ومقاومة للرقابة، تتمتع ZKP بميزة لا غنى عنها في تقليل الثقة وإمكانية التحقق العامة. أما TEE وMPC فغالبًا ما يُنظر إليهما كإضافتين مفيدتين لـ ZKP في سيناريوهات معينة عالية الأداء أو إدارة المفاتيح، لا كبدائل كاملة.
إلى جانب Aztec وAleo، هناك مشاريع أخرى تستكشف مسارات مختلفة للسلاسل العامة الخاصة.
تستخدم Oasis Network بيئة تنفيذ موثوقة (TEE) لتحقيق الحوسبة السرية، وتوفر بيئة EVM سرية. ورغم وجود مخاطر اعتماد على العتاد، فإن عتبة التطوير فيها منخفضة وسرعة التنفيذ عالية، ما يجعلها مناسبة لسيناريوهات تطبيق محددة.
تعتمد Secret Network أيضًا على تقنية TEE، وتوفر بيئة تنفيذ لعقود ذكية خاصة. وتؤكد Secret Network على حماية خصوصية البيانات، وتسمح بإجراء الحسابات في حالة مشفرة.
تهدف Iron Fish إلى بناء بلوكشين بخصوصية افتراضية، باستخدام تقنية البرهان عديم المعرفة لحماية جميع المعاملات. وهدف Iron Fish هو أن تصبح "البيتكوين الخاصة بالخصوصية".
تعكس هذه المسارات التقنية المختلفة تنوع الاستكشاف في مجال سلاسل الخصوصية العامة، إذ توازن كل مقاربة بشكل مختلف بين قوة الخصوصية والأداء وتعقيد التطوير ونموذج الثقة.
القيود والتحديات التقنية
تواجه تقنيات الخصوصية عمومًا مفاضلة بين الأداء وقابلية التوسع. فحجم معاملات Monero يقارب عشرة أضعاف حجم البيتكوين، كما أن المعاملات المحجوبة في Zcash أكبر بكثير من المعاملات الشفافة. وهذا لا يزيد تكاليف التخزين فحسب، بل يحد أيضًا من قدرة الشبكة على الاستيعاب.
يُعد توليد البراهين عديم المعرفة مهمة كثيفة الحوسبة. ففي zk-SNARKs، قد يستغرق توليد برهان من ثوانٍ إلى دقائق، مما يقيّد فورية المعاملات. أما zk-STARKs فقد تكون أسرع في بعض السيناريوهات، لكن حجم البرهان أكبر. كما أن كِبر حجم المعاملات والبراهين يزيد متطلبات عرض النطاق الشبكي، خصوصًا في البيئات عالية التزامن، وقد يصبح عنق زجاجة للنظام.
يبلغ متوسط حجم معاملة البيتكوين نحو 250 بايت، بينما تبلغ معاملة Monero نحو 2-3 كيلوبايت، ومعاملة Zcash المحجوبة نحو 2 كيلوبايت (دون احتساب البرهان)، في حين يبلغ حجم برهان zk-SNARKs نفسه نحو 200-300 بايت. وتشكّل هذه التكاليف، رغم السعي إلى الخصوصية، تحديًا حقيقيًا لقابلية التوسع.
تواجه تقنيات الخصوصية نفسها أيضًا مختلف المخاطر الأمنية. فمع أن Halo 2 وغيرها من التقنيات الحديثة قد حلت مشكلة الإعداد الموثوق، فإن العديد من تطبيقات zk-SNARKs المبكرة لا تزال تعتمد على إعداد موثوق. وإذا لم تُدمَّر "النفايات السامة" الناتجة عن عملية الإعداد بالكامل، فقد يتمكن المهاجمون من تزوير البراهين.
قد تصبح zk-SNARKs القائمة على المنحنيات الإهليلجية ضعيفة أمام الحوسبة الكمية. أما zk-STARKs فتعتمد على دوال التجزئة، ما يمنحها قدرة أفضل على مقاومة الكوانتم، لكن بحجم برهان أكبر. وقد تؤدي الثغرات على مستوى التنفيذ إلى هجمات القناة الجانبية وتسريب معلومات الخصوصية. فعلى سبيل المثال، قد تُستخدم بيانات وصفية مثل وقت المعاملة وزمن تأخر الشبكة لاستنتاج ارتباط المعاملات.
بالنسبة إلى تقنيات الخلط والتوقيعات الحلقية، فإن حجم مجموعة المجهولين يؤثر مباشرة في قوة الخصوصية. فإذا كانت مجموعة المجهولين صغيرة جدًا، فقد يتمكن المهاجم من استنتاج المعاملة الحقيقية عبر التحليل الإحصائي. وقد زاد Monero حجم الحلقة من 3 مخرجات في البداية إلى 11 الآن لمواجهة هذا النوع من الهجمات.
غالبًا ما يؤثر تعقيد تقنيات الخصوصية في تجربة المستخدم. فتتطلب العملات والميزات الخاصة محافظ مخصصة، كما أن توافق المحافظ الشائعة محدود. ويحتاج المستخدمون إلى تعلم استخدام محافظ وواجهات جديدة، ما يزيد عتبة الاستخدام.
يكون وقت تأكيد المعاملات الخاصة أطول عادةً، خصوصًا عندما يجب انتظار أن تكبر مجموعة المجهولين بما يكفي. فالتوقيعات الحلقية في Monero تحتاج إلى انتظار مخرجات مختلطة كافية، وCoinJoin يحتاج إلى انتظار عدد كافٍ من المشاركين. وقد يتطلب خلط في Wasabi Wallet الانتظار من عدة دقائق إلى عشرات الدقائق، وهو أقل فورية بكثير من تحويلات البيتكوين العادية.
يتطلب استخدام تقنيات الخصوصية من المستخدم فهم المفاهيم الأساسية مثل حجم الحلقة ومجموعة المجهولين. وقد تؤدي أساليب الاستخدام الخاطئة إلى تقليل أثر الحماية. أما بالنسبة للمطورين، فإن دمج وظائف الخصوصية يتطلب فهمًا عميقًا لمبادئ التشفير، ما يجعل العتبة التقنية مرتفعة.
تواجه تقنيات الخصوصية بيئة تنظيمية معقدة. وغالبًا ما تنظر الجهات التنظيمية إلى عملات الخصوصية وأدوات الخصوصية على أنها أدوات محتملة لغسل الأموال والأنشطة غير المشروعة. وتُظهر قضية Tornado Cash أن الجهات التنظيمية قد تتخذ إجراءات صارمة ضد أدوات الخصوصية.
يجب على المؤسسات المالية والبورصات الامتثال لقواعد KYC/AML، وهو ما يتعارض بطبيعته مع حماية الخصوصية. ويظل تحقيق التوازن بين حماية الخصوصية والامتثال تحديًا مستمرًا. ومن الصعب تنظيم البروتوكولات اللامركزية بالكامل الخاصة بالخصوصية، بينما قد تتعرض خدمات الخصوصية المركزية للرقابة. ويتطلب إيجاد نقطة التوازن الابتكار التقني والحوار السياسي.
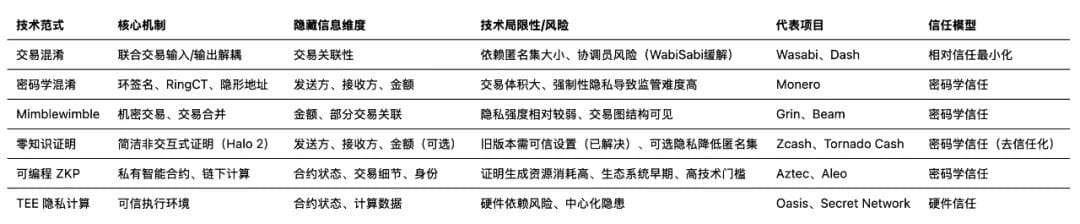
تختلف تقنيات الخصوصية في قوة الخصوصية وكلفة الأداء وتعقيد التطوير، ولكل منها مزاياه وعيوبه.
تتمتع CoinJoin بقوة خصوصية متوسطة، لكن كلفة الأداء وتعقيد التطوير منخفضان نسبيًا، كما أن توافقها مع التنظيمات أعلى نسبيًا. توفر تقنية التوقيعات الحلقية قوة خصوصية عالية، لكن كلفة الأداء كبيرة وتعقيد التطوير متوسط، بينما يكون توافقها التنظيمي أقل. أما zk-SNARKs وzk-STARKs فيمكنهما توفير قوة خصوصية عالية، لكن تعقيد التطوير مرتفع، وتكون كلفة الأداء في zk-STARKs أعلى نسبيًا.
رغم أن تقنية TEE توفر قوة خصوصية عالية وكلفة أداء منخفضة وصعوبة تطوير أقل، فإنها تنطوي على مخاطر الاعتماد على العتاد. أما MPC فتوفر قوة خصوصية عالية، لكن كلفة الأداء وتعقيد التطوير فيها مرتفعان جدًا. ومن حيث التوافق التنظيمي، فإن معظم التقنيات تقع في المستوى المتوسط باستثناء التوقيعات الحلقية التي تُعد أقل.
مقارنة تقنيات خصوصية البلوكشين الأساسية:
الاتجاهات والمستقبل
يتطور مجال تقنيات الخصوصية على محورين رئيسيين: تحسين الأداء وتوسيع التطبيقات. فمن ناحية الأداء، تعمل تسريعات العتاد وتحسين الخوارزميات على تجاوز عنق الزجاجة في توليد براهين ZKP. ومن المتوقع أن يؤدي إدخال العتاد المتخصص مثل FPGA وASIC إلى تقليص وقت توليد البرهان من دقائق إلى ثوانٍ، ما سيجعل المعاملات الخاصة تنتقل من "قابلة للاستخدام" إلى "عملية" بالفعل.
على مستوى التطبيقات، تتجاوز تقنيات الخصوصية سيناريوهات التحويل البسيط نحو تفاعلات مالية أكثر تعقيدًا. وتمكّن تطبيقات DeFi الخاصة المستخدمين من المشاركة في الإقراض والتداول والتعدين على السيولة مع الحفاظ على الخصوصية. كما تدفع متطلبات الحماية المؤسسية للخصوصية تطور التكنولوجيا، خصوصًا في حماية الأسرار التجارية والخصوصية المالية. ومع نضوج منظومة السلاسل المتعددة، أصبحت بروتوكولات الخصوصية عبر السلاسل حدًا تقنيًا جديدًا، ويظل الحفاظ على حالة الخصوصية أثناء نقل الأصول بين السلاسل أحد أبرز التحديات الحالية.
والأكثر لفتًا للانتباه أن تقنيات الخصوصية تتطور من "إخفاء المعاملات" إلى "الحوسبة العامة للخصوصية". ومع دمج تقنيات مثل التعلم الاتحادي والتشفير المتماثل الكامل، بدأت شبكات الحوسبة الخصوصية بدعم تعلم الآلة الخاص وتحليل البيانات الخاص وغيرها من سيناريوهات الاستخدام الأوسع. ويعني هذا التطور أن تقنيات الخصوصية لم تعد تقتصر على حماية تدفقات الأموال، بل أصبحت قادرة على حماية عملية الحوسبة بأكملها والبيانات نفسها.
ولتحقيق هذه الرؤى، تُعد المعايير والتشغيل البيني أمرين بالغَي الأهمية. إذ تعمل الصناعة على دفع بروتوكولات ومعايير موحدة للخصوصية عبر السلاسل وواجهات معيارية، ما سيكسر الحواجز بين أنظمة الخصوصية المختلفة، ويخفض عتبة الدمج أمام المطورين، ويدفع التطور التعاوني للمنظومة بأكملها.
وفي الوقت نفسه، تتكيف البيئة التنظيمية تدريجيًا مع تطور تقنيات الخصوصية. إذ توفر تقنيات الإفصاح الانتقائي إمكانات جديدة لتحقيق التوازن بين الخصوصية والامتثال — فالبراهين عديمة المعرفة يمكنها، مع الحفاظ على الخصوصية، إثبات امتثال المعاملات للجهات التنظيمية. ويساعد هذا المسار التقني على بناء إطار تنظيمي أكثر توازنًا، بحيث لم تعد تقنيات الخصوصية نقيضًا للرقابة، بل أداة جديدة لتحقيق شفافية الامتثال.
الخاتمة
إن تطور تقنيات خصوصية البلوكشين هو في جوهره انتقال من "مقاومة سلبية للتحليل على السلسلة" إلى "ضمان تشفيري نشط". فمن عزل العناوين في بيتكوين، إلى خلط CoinJoin، وصولًا إلى إخفاء جميع العناصر عبر البرهان عديم المعرفة، تعمل كل خطوة على تعزيز قوة وموثوقية الحماية الخاصة.
خلال هذا التطور، أظهر البرهان عديم المعرفة قيمة استراتيجية فريدة. وتكمن قوته الأساسية في قدرة الإفصاح الانتقائي — إذ يمكن للمستخدم، مع حماية المعلومات الأساسية مثل الطرف المقابل والمبلغ، أن يثبت للعالم الخارجي صحة المعاملة أو امتثالها. وتسد هذه القدرة الفجوة بين العملات ذات الخصوصية الإلزامية (إخفاء كامل مع صعوبة تنظيمية) والسلاسل العامة الشفافة (تفتقر إلى الخصوصية)، وتوفر مسارًا تقنيًا للتوازن بين الخصوصية والامتثال.
توفر خاصية عدم الحاجة إلى إعداد موثوق ومقاومة الحوسبة الكمية في zk-STARKs ضمانًا أمنيًا طويل الأمد للبنية التحتية للخصوصية من الجيل التالي. والأهم من ذلك أن عمومية ZKP تسمح بتمديد وظائف الخصوصية من طبقة المعاملات الأساسية إلى طبقة تطبيقات العقود الذكية، ما يفتح نموذجًا جديدًا للخصوصية القابلة للبرمجة.
لكن قضية فرض العقوبات على Tornado Cash كشفت عن خطر محوري: فمع أن شيفرة البروتوكول لا يمكن إيقافها، إلا أن طبقة الوصول إلى البنية التحتية المركزية تظل الحلقة الأضعف. لقد حدّ امتثال مزودي العُقد الرئيسيين لضغوط التنظيم من وصول المستخدم العادي إلى أدوات الخصوصية اللامركزية. وهذا يذكّرنا بأن اللامركزية الحقيقية لا تتطلب مقاومة الرقابة على مستوى البروتوكول فحسب، بل تتطلب أيضًا لامركزية على مستوى البنية التحتية.
وبالنظر إلى المستقبل، ستتجه حلول الخصوصية عالية الأداء نحو بنية هجينة تجمع ZKP مع TEE/MPC. فـ ZKP توفر الحد الأدنى من الثقة وإمكانية التحقق، بينما يتولى TEE أو MPC مهام الحوسبة عالية الأداء وإدارة المفاتيح، مع تحسين تجربة المستخدم مع الحفاظ على الأمان.
بالنسبة إلى صانعي السياسات، ينبغي إدراك أن تقنيات الخصوصية، وخاصة البرهان عديم المعرفة، ليست أدوات للتهرب من الرقابة، بل حلولًا تشفيرية جديدة لتحقيق شفافية الامتثال. وتسمح تقنيات الإفصاح الانتقائي للمستخدمين بإثبات الامتثال مع الحفاظ على الخصوصية، ما يوفر أساسًا تقنيًا لبناء إطار تنظيمي أكثر توازنًا.