


تجاوزت الخسائر المقدرة من هجمات أدوات التشفير العالمية 101 مليون دولار في الأشهر الأربعة الأولى من عام 2026، حيث وقعت معظم الهجمات في أوروبا، وفقًا لشركة CertiK للأمن في Web3.
مع تسجيل 34 هجومًا موثقًا على أدوات التشفير، فإن الخسائر قد تضاعفت تقريبًا مقارنة بعام 2025، حيث كانت 52.2 مليون دولار. وقد شكلت أوروبا 82% من الحوادث، وفقًا لشركة CertiK.
“تقريرنا لعام 2025 وثق تحولًا تدريجيًا من آسيا وأمريكا الشمالية نحو أوروبا، وهذه الأشهر الأربعة الأولى من عام 2026 تشير إلى تركيز مفرط في أوروبا.”
تزايدت وتيرة هجمات “المفتاح” منذ عام 2025. وهي تتضمن استخدام القوة الجسدية للحصول على وصول إلى حيازات الضحية من العملات المشفرة، وقد اتخذت شكل اقتحامات منازل وخطف ومحاولات ابتزاز أخرى. وقالت CertiK إنه كانت هناك 34 هجمة منذ بداية العام.
إذا استمر هذا الاتجاه، تتوقع CertiK أنه بحلول نهاية العام قد يصل عدد الحوادث إلى 130، وأن الخسائر قد تبلغ “عدة مئات من ملايين الدولارات”.
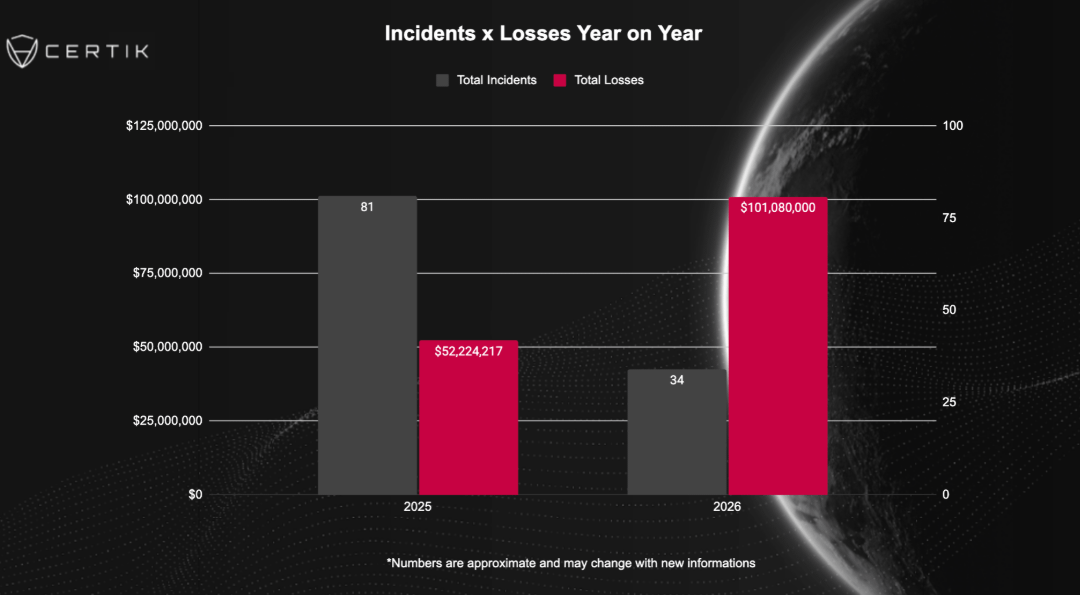
كانت هناك 34 هجمة “مفتاح” موثقة على مستوى العالم منذ بداية العام. المصدر: CertiK
فرنسا هي بؤرة هجمات “المفتاح”
قالت CertiK إن من بين الهجمات، وقعت 24 هجمة “بمفتاح” تشفيرية في فرنسا هذا العام. وقد أفادت النيابة العامة الوطنية في فرنسا بارتفاع الرقم إلى 47 حادثة في 2026.
قالت CertiK إن فرنسا ربما برزت كنقطة ساخنة لهذه النوعية من المجرمين بسبب وجود مسؤولي تنفيذيين في شركات كبرى للعملات المشفرة مثل Ledger وPaymium وBinance.
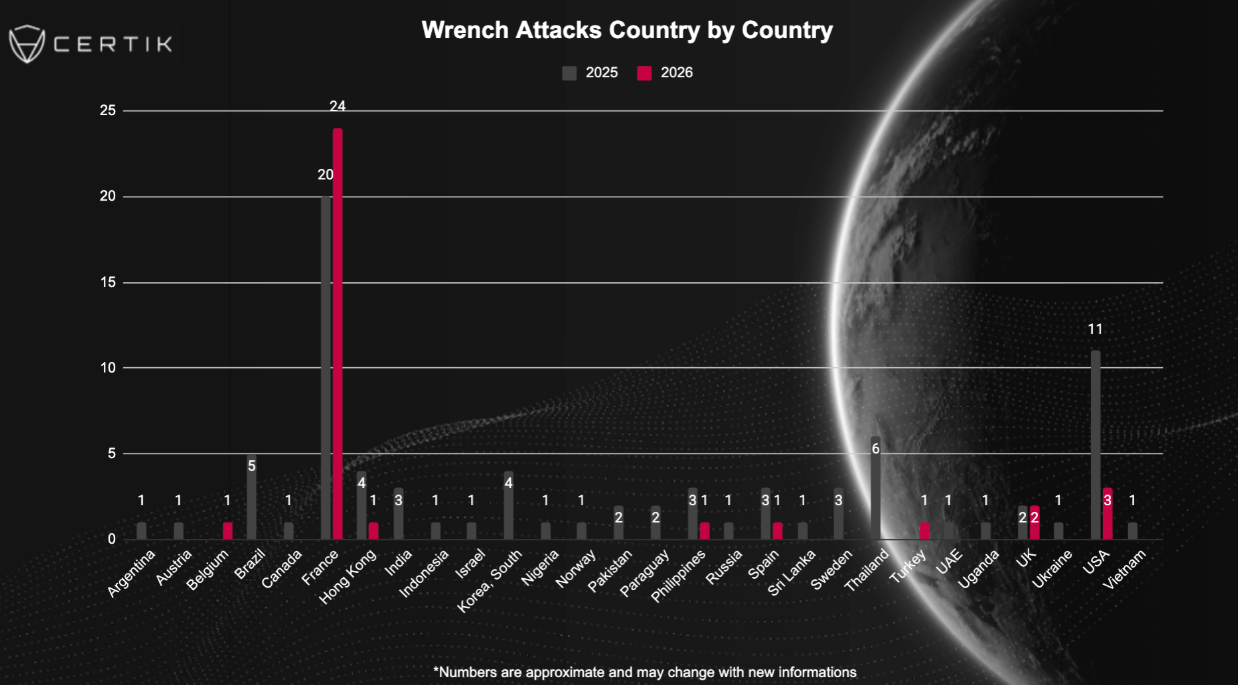
يتم استهداف حائزي العملات المشفرة في فرنسا أكثر من أي مكان آخر في العالم. المصدر: CertiK
كما أشارت إلى تسريبات بيانات عديدة، مثل الاختراق في يناير لدى شركة محاسبة العملات المشفرة Waltio، ومسؤول الضرائب غاليا C، الذي يُتهم ببيع بيانات حائزي الأصول المشفرة إلى شبكات إجرامية، و”ثقافة التباهِي والفضح الطوعي بالهويات التي لا تزال متجذّرة بعمق في المجتمع.”
“يبدأ أوائل 2026 التحول إلى نموذج استهداف قائم على البيانات، بحيث لا يصبح الرصد الجسدي السابق ضروريًا بمجرد أن يكون لدى المهاجمين الاسم الكامل للضحية وعنوان المنزل والملف المالي، وما إلى ذلك.”
“الاستنتاج البنيوي واضح: مع تحسن أمان البروتوكولات والمحافظ، تنتقل التهديدات نحو الحلقة البشرية. وبقدر ما تظل حيازات الأصول المشفرة مرتبطة ببيانات مالية قابلة للتحديد، سيظل الإكراه الجسدي هو أكثر مسار هجوم منطقيًا اقتصاديًا.”، وأضافت CertiK.
أفادت شركة استخبارات البلوك تشين TRM Labs في مايو من العام الماضي بأن هجمات “المفتاح” في تزايد بسبب ما يُنظر إليه من غموض/اسم مستعار في معاملات العملات المشفرة، والظهور العلني للثروة، وسهولة تمكن الفاعلين السيئين من جمع البيانات الشخصية عبر الإنترنت.
غالبًا ما تكون فرق الجريمة “مبتدئة تمامًا”
عبر هجمات “المفتاح” الموثقة، قالت CertiK إن المنفذين غالبًا ما يتمركزون خارج البلد المستهدف. وتضم الفرق الإجرامية على الأرض عادةً من 3 إلى 5 أشخاص، وغالبًا ما يتظاهرون كسائقي توصيل أو كضباط شرطة، أو يجذبون الضحايا إلى كمين عبر حيلة مثل اجتماع تجاري وهمي.
“في معظم الأحيان، يتم تجنيدهم عبر تطبيقات المراسلة مثل Telegram أو Snapchat مقابل بضعة آلاف من الدولارات. لا يعرفون بعضهم البعض وهم مبتدئون تمامًا,” وأضافت CertiK.
وفي الوقت نفسه، سجّل مسؤول أمن Casa جيمسون لوپ 31 هجوم “بمفتاح” تشفيري حتى الآن هذا العام، وذكر في مارس/آذار أن أربع قضايا كان يتابعها ضمن قائمته تبيّن أنها حالات هوية خاطئة، حيث هاجم اللصوص أهدافًا غير مقصودة.
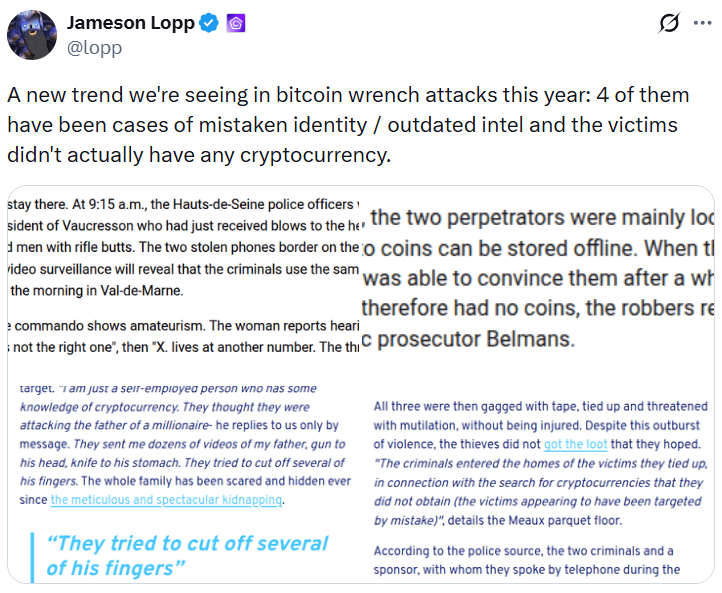
المصدر: جيمسون لوپ
في أبريل/نيسان، تم توجيه الاتهام إلى ما لا يقل عن 88 شخصًا، بينهم 10 قُصّر، فيما يتعلق بهجمات مزعومة “بالمفتاح” على مالكي العملات المشفرة في فرنسا.
“تشير النسبة المتزايدة للقُصّر إلى تزايد إسناد المسؤولية الجنائية بصورة خارجية إلى فئات أقل تعرّضًا لأحكام الحد الأدنى الإلزامية,” أضافت CertiK.
المجلة: السر بعشرات المليارات من الدولارات في عالم DeFi: المطلعون المسؤولون عن الاختراقات