


بدأت كأي تجربة ليلية متأخرة أخرى في عالم العملات المشفرة. تاجر، متحمس للقبض على موجة الميم كوين التالية، فتح تيليجرام، بحث عن BloomEVM (@BloomTrading)، وتبع تعليمات الروبوت: “أنشئ محفظتك. ألصق عنوان الرمز الخاص بك. دع الأتمتة تقوم بالباقي.”
في غضون ثوانٍ، كان الروبوت يتداول: بسرعة وسلاسة وكفاءة. لكن وراء تلك الراحة كان هناك خطر صامت مرتبط بالتخزين المركزي لمفاتيحك الخاصة.
وعد روبوت تداول تيليجرام
تعد روبوتات التداول على تيليجرام مثل BloomEVM وعدًا لتبسيط تداول العملات المشفرة. تتيح للمستخدمين إنشاء أو استيراد المحافظ مباشرة في تيليجرام، ولصق عناوين الرموز، وأتمتة الصفقات عبر السلاسل. كل شيء يحدث داخل نافذة دردشة ودية، دون الحاجة إلى البرمجة أو ملحقات المحفظة.
تتبّع البيانات
لفهم ما يحدث بالفعل خلف الشاشة، تتبّعنا حركة مرور الشبكة في BloomEVM. في اللحظة التي نقر فيها المستخدم على إنشاء محفظة، ظهرت سلسلة من طلبات HTTP. وقد لاحظنا أن الطلبات لم تكن بين جهاز المستخدم والبلوك تشين، بل بين عميل تيليغرام للويب وخوادم Bloom الخلفية.
كان الاكتشاف مقلقًا:
لم تكن المحافظ تُنشأ محليًا.
أُنشئت المفاتيح الخاصة على خوادم Bloom وأُرسلت إلى المستخدم.
عند استيراد محفظة موجودة، كانت المفاتيح الخاصة تُرسل إلى الخادم الخلفي نفسه. بعبارة أخرى، كان لدى BloomEVM اطلاع كامل على مفاتيح المستخدمين وسيطرة عليها، رغم ادعائها علنًا أن «Bloom لن تخزّن مفتاحك الخاص أو تسترجعه».
تحطّم وهم الحفظ الذاتي.
الدليل التقني
سجّل محللونا بالتفصيل تدفّق إنشاء المفتاح. وفي طلبات الشبكة التي تم تسجيلها، أعاد الخادم الخلفي عنوان المحفظة ومفتاحها الخاص معًا (انظر الشكل 1).
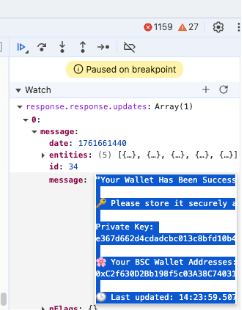
الشكل 1. يُرسل المفتاح الخاص المُنشأ إلى الواجهة الأمامية للمستخدم، ويمكن التقاطه مباشرةً.
خلافًا لما ورد في وثائق Bloom، لم يكن المفتاح الخاص موجودًا حصريًا في الواجهة الأمامية لتيليغرام لدى المستخدم. بل كان محفوظًا على خوادم Bloom، ويمكن لأي شخص يتحكم في تلك البنية التحتية الوصول إليه.
لم يكن هذا التصميم مجرد ممارسة سيئة، بل انتهاكًا جوهريًا لمبادئ الحفظ الذاتي. والأسوأ من ذلك أن البوت كان قادرًا على تنفيذ المعاملات مباشرةً نيابةً عن المستخدمين، من دون الحاجة إلى موافقات على السلسلة. وهذا في الواقع تفويض للسلطة الكاملة.
عندما ساءت الأمور
لم تكن المخاطر افتراضية.
في يناير 2025، خسر أحد مستخدمي Solana رسوم معاملات بلغت 1,068 SOL (نحو 2.1 مليون دولار) بعد توجيه صفقة عبر Bloom Router. وتجادل أفراد المجتمع حول ما إذا كانت الخسارة ناجمة عن خطأ يدوي في الرسوم أم عن ثغرة في البوت. ولم تصدر Bloom أي رد رسمي. ولم تكن Bloom وحدها؛ فتاريخ بوتات التداول على تيليغرام حافل بحوادث مشابهة:
Banana Gun (سبتمبر 2023): سُرق 3 ملايين دولار من 11 مستخدمًا عبر الوصول غير المصرّح به إلى المحافظ.
Maestro (أكتوبر 2023): سُرقت 280 ETH بعد وجود ثغرة في عقد ذكي.
Unibot (أكتوبر 2023): خُسر 640 ألف دولار في استغلال لثغرة في عقد الموجّه.
روت كل قصة التحذير نفسه: جاءت الراحة على حساب السيطرة.
لماذا يهم هذا
تطمس بوتات تيليغرام الحدود بين تطبيق للتواصل الاجتماعي ومحطة مالية. وعلى خلاف التطبيقات اللامركزية، تعمل هذه البوتات عبر خوادم مركزية. وقد يؤدي اختراق خادم خلفي واحد إلى تعريض محافظ آلاف المستخدمين للخطر بين ليلة وضحاها. ومع ذلك، يظل هذا الخطر خفيًا خلف واجهة الدردشة الأنيقة بالنسبة إلى كثير من المتداولين العاديين.
ما الذي يمكنك فعله
إذا اخترت رغم ذلك تجربة بوتات تيليغرام، فتعامل معها كوسطاء غير موثوقين، لا كأدوات للحفظ الذاتي. تشمل أفضل ممارسات الأمان ما يلي:
استخدم محفظة مؤقتة. لا تربط محفظتك الأساسية أبدًا.
حدّد أموالك. أودع فقط ما يمكنك تحمّل خسارته.
اسحب الأرباح بسرعة. وانقلها إلى محفظة باردة أو أساسية.
ألغِ موافقات الرموز عند الانتهاء.
راقب نشاط المحفظة بانتظام عبر مستكشفات البلوك تشين.
هذه ليست ضمانات، لكنها خط دفاعك الأخير في مواجهة إخفاقات الحفظ الخفية.
الخلاصة
يعكس صعود بوتات التداول على تيليغرام مثل BloomEVM توجهًا أعمق: يريد المتداولون البساطة. لكن حين تخفي البساطة المركزية، تصبح الراحة وهمًا بالسيطرة. ويذكّرنا تحقيقنا بأن الحفظ في عالم العملات المشفرة يعني الثقة، والثقة إذا وُضعت في غير محلها يستحيل استعادتها.